

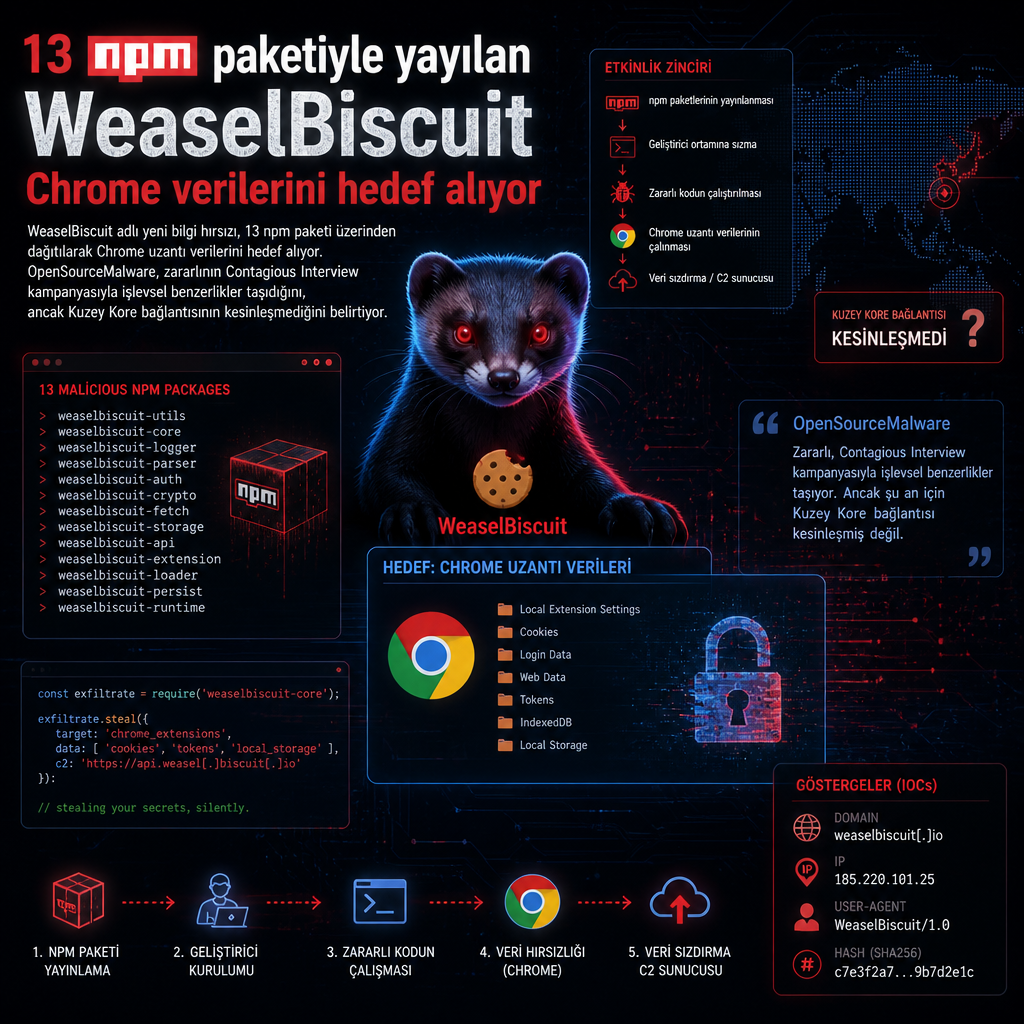
13 npm paketi üzerinden dağıtılan WeaselBiscuit adlı yeni bilgi hırsızı, Chrome uzantılarının yerel verilerini toplayarak kurban makinelerden hassas içerik çekiyor. Zararlı yazılım Windows, macOS ve Linux üzerinde çalışıyor; ilk bulaşma ise görünüşte sıradan bir npm import işlemiyle başlıyor.
npm paketleriyle gelen yükleyici
OpenSourceMalware’ın analizine göre WeaselBiscuit, Kuzey Kore ile ilişkilendirilen Contagious Interview kampanyasında görülen BeaverTail ve OtterCookie aileleriyle işlevsel benzerlikler taşıyor. Güvenlik araştırmacısı Paul McCarty, zararlının daha küçük, daha hafif ve büyük bölümü budanmış bir yapı sunduğunu söyledi.
Araştırmacıların ortaya çıkardığı paketler şunlar oldu: @biz44/id10-client, @biz44/id12-client, @biz44/id44-client, @biz44/id79-client, @biz44/id95-client, @biz44/id99-client, @biz44/process-runtime-utils, @biz44/runtime-utils, engin1, id79-client, process-lhpm, process-mite ve process-tailwind. Paketlerden biri yüklendiğinde loader.js adlı bileşen, Npoint üzerinde saklanan ana zararlıyı çekiyor ve bellekte doğrudan çalıştırıyor.
OpenSourceMalware eş kurucusu Jenn Gile, The Hacker News ile paylaşılan açıklamada WeaselBiscuit’in BeaverTail ve OtterCookie’dan birkaç işlev ödünç alan, ancak onlardan çok daha küçük ve bağımsız bir stealer olduğunu belirtti. Gile, adın da buradan geldiğini, sansarın su samurundan daha küçük olması ve biscuit’in cookie’ye göre daha az gösterişli durması üzerinden isim seçildiğini ifade etti.
WeaselBiscuit, npm import tetikleyicisiyle devreye giriyor. Ardından Npoint üzerindeki ayrı bir adresten komuta-kontrol yapılandırmasını alıyor, etkilenen makineyi profilliyor ve Chrome uzantı depolama alanlarını topluyor. Zararlının bu akışta kullandığı yapı, birden fazla dış hizmeti zincir halinde çalıştırıyor.
Chrome uzantı deposu hedefte
BeaverTail, Kuzey Koreli tehdit aktörlerinin Contagious Interview operasyonunda kullandığı platformlar arası bilgi hırsızı ve indirici olarak biliniyor. En az 2022 sonundan beri faaliyette olan bu aile, yazılım geliştiricilerini, BT çalışanlarını ve kripto para kullanıcılarını hedef aldı. OtterCookie ise bilgi çalma kabiliyetini uzaktan erişim işleviyle birleştiriyor; operatörlere ele geçirilen sistemlerde komut çalıştırma imkânı veriyor. Bu aile ilk kez Aralık 2024’te NTT Security Holdings tarafından kamuya açık biçimde belgelendi.
WeaselBiscuit’in farkı, uzaktan erişim, kalıcılık, kripto para cüzdanı boşaltma kodu ve InvisibleFerret gibi ikincil yükleri taşıma yeteneği olmadan tasarlanmış olması. McCarty, zararlının daha küçük ve kendi içinde bağımsız bir stealer olduğunu, buna karşılık büyük kardeşlerinden bazı işlevleri ödünç aldığını vurguladı.
Bu toplama işlemi Windows, macOS ve Linux üzerinde geçerli. McCarty’ye göre zararlı, özellikle uzantıların Local Extension Settings dizini altındaki okunabilir ve boş olmayan her dosyayı olduğu gibi çekiyor. Uzantı verilerinin LevelDB tabanlı bir anahtar-değer deposunda tutulması nedeniyle, tek başına cüzdan hırsızlığı içermese bile tarayıcı uzantılarında saklanan oturum durumu ya da başka hassas veriler açığa çıkabiliyor.
McCarty, zararlının komuta-kontrol sunucusundan gelen komutlara bağlı olarak Windows makinelerde pano içeriğini ve tuş vuruşlarını da kaydedebildiğini söyledi. Raporda bu C2 adresi 103.170.217[.]184:8787 olarak verildi. Aynı yapı, kurban sistemlerde toplanan verilerin operatörlere geri akmasını sağlıyor.
Kuzey Kore bağlantısı kesinleşmiş değil
OpenSourceMalware, Contagious Interview ile anlamlı bir örtüşme bulunduğunu vurgulasa da altyapı, hedef profili, kampanya metaverisi ya da imzalama materyali açısından Kuzey Kore’ye kesin atıf yapmaya yetecek delil olmadığını belirtti. Araştırmacılar, araç seti ve tekniklerin DPRK bağlantılı kampanyaları hatırlattığını ancak operatörlerin kimliğinin bu aşamada netleşmediğini aktardı.
Kuzey Kore lehine işaret olarak sıralanan unsurlar arasında Npoint.io kullanımı da yer aldı. Bu hafif JSON depolama hizmeti, NVISO tarafından Kasım 2025’te Contagious Interview bağlantısıyla işaret edilmişti. Zararlıda ayrıca api.ipify.org ve ip-api.com üzerinden iç içe genel IP ve coğrafi konum sorgusu yapıldığı görüldü.
Komuta-kontrol mimarisindeki bazı ayrıntıların OtterCookie ile örtüşmesi de önemli bir nokta oldu. Kurulumları numaralı kampanya kimlikleriyle etiketleme yaklaşımında 10, 12, 44, 79, 95 ve 99 numaraları kullanıldı; bu yöntem PolinRider’da görülen numaralandırmayı andırıyor.
WeaselBiscuit gerçekten DPRK araç setine eklenen en yeni halka çıkarsa, BeaverTail ile OtterCookie özelliklerini birleştirme girişimi ilk kez yaşanmış olmayacak. Cisco Talos, Ekim 2025’te “node-nvm-ssh” adlı bir npm paketinde iki aileye birden benzeyen özellikler bulduğunu ve bunun BeaverTail ile OtterCookie arasındaki çizgiyi bulanıklaştırdığını açıklamıştı.