Bitget, 24 Eylül 2026’da sıcak cüzdanlara yetkisiz transfer saptadı; Mandiant ve SlowMist incelemeye katıldı.
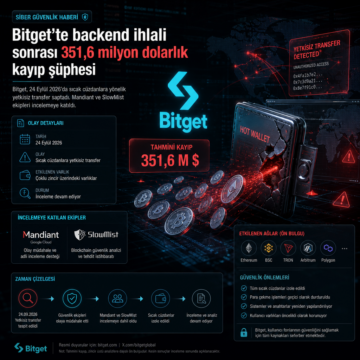


Bitget, 24 Eylül 2026’da sıcak cüzdanlara yetkisiz transfer saptadı; Mandiant ve SlowMist incelemeye katıldı.
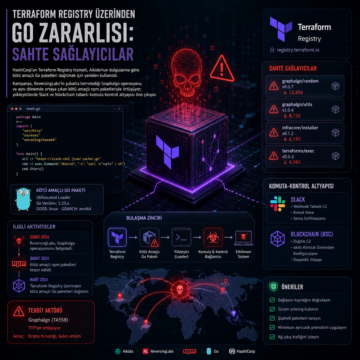
HashiCorp’un Terraform Registry hizmeti, Aikido’nun bulgularına göre kötü amaçlı Go paketleri dağıtmak için yeniden kullanıldı.
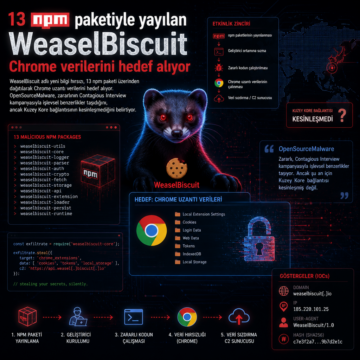
WeaselBiscuit adlı yeni bilgi hırsızı, 13 npm paketi üzerinden dağıtılarak Chrome uzantı verilerini hedef alıyor.
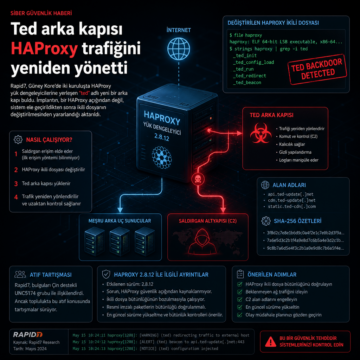
Rapid7, Güney Kore’de iki kuruluşta HAProxy yük dengeleyicilerine yerleşen “ted” adlı yeni bir arka kapı buldu.
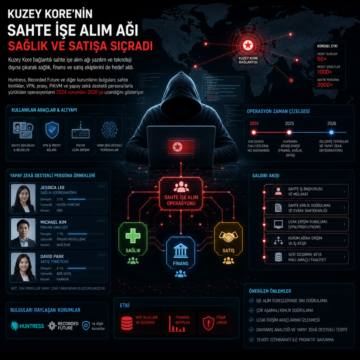
Kuzey Kore bağlantılı sahte işe alım ağı yazılım ve teknoloji dışına çıkarak sağlık, finans ve satış ekiplerini de hedef aldı.

Sahte DeFi protokolü Ballena Azul üzerinden yürütülen işe alım operasyonunda Kuzey Kore bağlantılı üç IT çalışanına gerçek erişim verildi.
ABD'de, Ukraynalı Oleksandr Didenko, Kuzey Kore'nin sahte IT çalışanı ağı kurarak 40'tan fazla Amerikan şirketinde kimlik hırsızlığı ve dolandırıcılık yaptığı suçlamalarıyla 5 yıl hapis cezasına çarptırıldı. Bu operasyon, kimlik hırsızlığı ve para transferleriyle Kuzey Kore'nin silah programlarına finansman sağladı. Siber güvenlik profesyonelleri için kimlik yönetimi ve ağ segmentasyonu gibi önlem
Kuzey Kore destekli siber operasyonlar, LinkedIn üzerinden sahte profesyonel profillerle şirketlere sızarak hem casusluk hem de kripto para hırsızlığı faaliyetlerini sürdürüyor. Bu tehditler, özellikle BT sektöründe çalışanları hedef alıyor ve gelişmiş sosyal mühendislik kampanyaları ile karmaşık zararlılar kullanıyor. Kurumsal güvenlik ekiplerinin, kimlik doğrulama ve ağ segmentasyonu gibi önleml
Son dönemde ortaya çıkan bir kampanyada, Kuzey Kore kaynaklı tehdit aktörleri, zararlı Visual Studio Code (VS Code) görev yapılandırmaları kullanarak yazılım geliştiricilerini hedef alıyor. Özellikle kripto para ve fintech sektörlerinde çalışan mühendislerin sistemlerine uzaktan kod çalıştırma yetenekleri kazandıran arka kapılar yerleştiriliyor. Bu saldırılar, geliştiricilerin üçüncü taraf Git dep

2025 yılında Kuzey Kore destekli Lazarus Grubu, küresel kripto para hırsızlıklarında yaklaşık 2,02 milyar dolar çalarak önemli bir artış gösterdi. Saldırılar, Bybit ve Upbit gibi büyük borsaları hedef alırken, karmaşık aklama teknikleri ve sosyal mühendislik kampanyalarıyla destekleniyor. Siber güvenlik uzmanları, bu gelişmelerin kripto sektöründe artan iç tehditlere ve gelişmiş saldırı zincirleri