

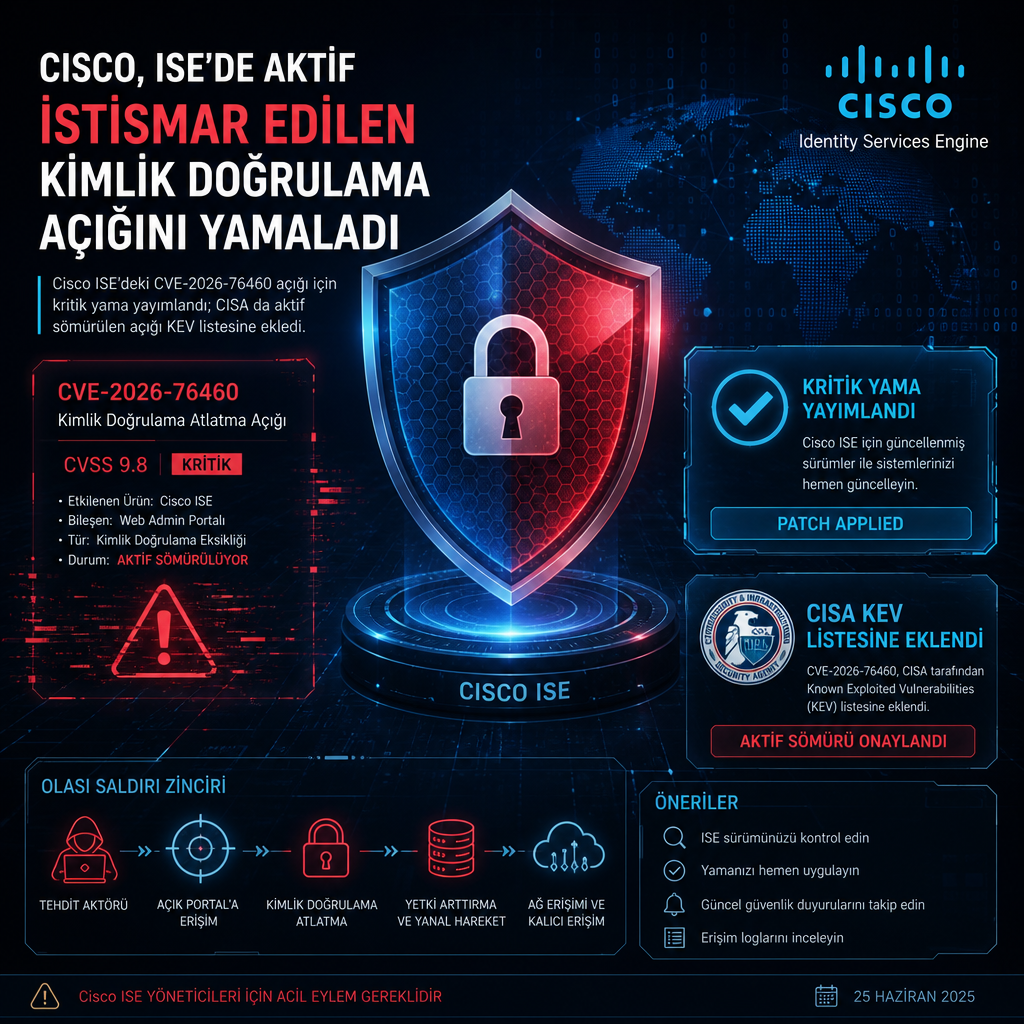
Cisco, Identity Services Engine (ISE) ve ISE Passive Identity Connector (ISE-PIC) ürünlerini etkileyen, uzaktan ve kimlik doğrulama olmadan istismar edilebilen kritik bir açık için yama yayımladı. CVE-2026-76460 koduyla izlenen ve CVSS puanı 10.0 olan açık, şirketin açıklamasına göre halihazırda aktif saldırılarda kullanılıyor.
Şirket, zafiyetin bir API uç noktasındaki yetersiz kimlik doğrulama kontrolünden kaynaklandığını belirtti. Cisco’nun aktardığına göre saldırgan, etkilenen API’ye özel hazırlanmış bir istek göndererek web tabanlı yönetim arayüzünü atlayabiliyor ve cihaza yetkisiz erişim elde edebiliyor. Başarılı bir istismar, cihaz üzerinde yönetim katmanını devre dışı bırakarak doğrudan erişim sağlamaya kadar uzanabiliyor.
Açık, cihaz yapılandırmasından bağımsız olarak tüm Cisco ISE ve ISE-PIC kurulumlarını etkiliyor. Cisco’nun yayımladığı düzeltmeler sürümlere göre şöyle sıralanıyor: 3.1 için Patch 12, 3.2 için Patch 11, 3.3 için Patch 12, 3.4 için Patch 7 ve 3.5 için Patch 4.
Şirket, bu açığın aktif olarak sömürüldüğünü bildiğini açıkladı ve müşterileri vakit kaybetmeden düzeltilmiş sürümlere geçmeye çağırdı. Cisco, istismarın nasıl yürütüldüğüne ya da saldırıların arkasında kimin olduğuna dair ayrıntı paylaşmadı.
Kuruluş, ihlale dair iz arayan ekiplerin access.log dosyasını incelemesini ve şüpheli kullanıcı adlarını kontrol etmesini öneriyor. Dağıtık kurulumlarda her düğümün günlükleri ayrıca gözden geçirilmeli. Cisco’nun verdiği komut şu şekilde: admin#show logging application ise-kong/access.log | include dummyuser
Komut çıktısında beklenmeyen herhangi bir giriş görülmesi, kötü amaçlı faaliyete işaret ediyor olabilir. Böyle bir durumda Cisco, etkilenen düğümlerin yeniden imajlanmasını ve gerekiyorsa yapılandırma yedeğinden geri yükleme yapılmasını tavsiye ediyor.
Şirket, bu açığın başarıyla sömürülmesi halinde tehdit aktörlerinin root yetkileriyle komut çalıştırabildiğini de vurguladı. Bu seviyede erişim elde edildiğinde, istismar izlerinin silinmesi ya da gizlenmesi mümkün hale geliyor.
Cisco, açığın şu an için herhangi bir geçici çözümü olmadığını da söyledi. Yine de kurumların, yalnızca gerekli yönetim ve kontrol düzeyi trafiğine izin verecek infrastructure access control list’ler (iACL) uygulayarak riski sınırlayabileceğini belirtti.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), 16 Eylül 2026’da CVE-2026-76460’ı Known Exploited Vulnerabilities (KEV) kataloguna ekledi. Bu adımın ardından Federal Civilian Executive Branch (FCEB) kurumlarının yamaları 19 Eylül 2026’ya kadar uygulaması gerekiyor.
Açıklama, Cisco’nun AsyncOS Software for Cisco Secure Email Gateway ürününü etkileyen ve CVE-2026-76461 olarak izlenen kritik açığın da sahada aktif olarak istismar edildiğini duyurmasından sadece günler sonra geldi. O açığın CVSS puanı 9.8 olarak kayıtlara geçmişti.
Cisco, bu son duyuruda yalnızca ISE ile sınırlı kalmayan geniş bir yama paketi de yayımladı. Çarşamba günü ilan edilen 77 yeni CVE’nin 41’i ISE’yi, 28’i ise Secure Firewall portföyünü etkiliyor. Şirket bunların bir kısmını, süren güvenlik incelemesinin parçası olarak yayımlanan sertleştirme önlemleri olarak tanımladı.
ISE tarafında listelenen CVE-2026-20176, CVE-2026-20211 ve CVE-2026-20307 numaralı açıklar, kimliği doğrulanmış uzaktan bir saldırganın etkilenen cihazın alt işletim sisteminde rastgele komut çalıştırmasına izin verebiliyor. Cisco, bu senaryoda saldırganın geçerli yönetici kimlik bilgilerine sahip olması gerektiğini belirtiyor.
ISE ve ISE-PIC’teki CVE-2026-76423, CVE-2026-76424, CVE-2026-76425, CVE-2026-76426, CVE-2026-76427 ve CVE-2026-76428 numaralı zafiyetler ise REST API’de kimlik doğrulama atlatma, uzaktan kod çalıştırma, SQL enjeksiyonu ve XML External Entity türü saldırılara zemin hazırlayabiliyor. Bu açıklar, kimlik doğrulama korumasını aşan bir saldırganın API katmanında birden fazla işlem yapmasına imkan verebiliyor.
Bir başka küme olan CVE-2026-20282, CVE-2026-20283 ve CVE-2026-20284, kimliği doğrulanmış uzaktan saldırganların SQL enjeksiyonu yapmasına, veri değiştirmesine ya da cihazın işletim sisteminde komut çalıştırmasına yol açabiliyor. Cisco ayrıca CVE-2026-20305 ve CVE-2026-20306 için, yönetici yetkilerine sahip bir saldırganın root olarak komut enjeksiyonu gerçekleştirebileceğini aktardı.
Nexus Dashboard ürününde yer alan CVE-2026-20322, CVE-2026-20325, CVE-2026-20326, CVE-2026-20360, CVE-2026-20361 ve CVE-2026-76409 kodlu açıklar komut enjeksiyonu, kimlik doğrulama ya da yetkilendirme atlatma ve bilgi sızdırma riskleri taşıyor. Cisco bu kümedeki kusurların, yönetim bileşenlerine dönük erişim kontrollerini zayıflatabileceğini bildirdi.
ISE ve ISE-PIC cephesinde yer alan CVE-2026-20130, CVE-2026-20192, CVE-2026-20194, CVE-2026-20234, CVE-2026-20237 ve CVE-2026-20287 ise komut enjeksiyonu, kimlik doğrulama veya yetkilendirme atlatma ve bilgi ifşası gibi sonuçlara neden olabiliyor. Cisco Secure Firewall ASA, FTD ve FMC yazılımlarını etkileyen CVE-2026-20329, CVE-2026-20330, CVE-2026-20331, CVE-2026-20332, CVE-2026-20333, CVE-2026-20334, CVE-2026-20335 ve CVE-2026-20336 numaralı açıklar ise CWE kategorilerine göre gruplandırılmış; şirket bu sınıfta istisnai durumların yanlış işlenmesi, yetersiz erişim kontrolü, kodlama standartlarına uyumsuzluk ve kaynak yaşam döngüsünün hatalı yönetimi gibi başlıklar sayıyor.
FMC yazılımında listelenen CVE-2026-76412, CVE-2026-76413 ve CVE-2026-76420 kodlu açıklar, uzaktaki bir saldırganın root erişimi elde etmesine, oturum sahteciliği yapmasına ya da oturum taklidi gerçekleştirmesine olanak verebiliyor. Cisco, bu üçlüde yetkisiz erişimin özellikle oturum doğrulama mekanizmalarını hedeflediğini kaydetti.
CVE-2026-20324 ise FMC’nin sftunnel adlı cihazlar arası iletişim protokolündeki bir zafiyet olarak tanımlanıyor. Cisco’ya göre geçerli yönetici kimlik bilgilerine sahip uzaktan bir saldırgan, bu açık üzerinden root yetkileriyle rastgele komut çalıştırabiliyor.
CVE-2026-20340, CVE-2026-20341, CVE-2026-20342, CVE-2026-20343 ve CVE-2026-20344 numaralı FMC açıkları da uzaktaki saldırganların root erişimi kazanmasına, hassas dosyaları indirmesine, SQL enjeksiyonu yapmasına ya da hizmet engelleme koşulu oluşturmasına yol açabiliyor. CVE-2026-20242 ise FMC’nin External Database Access özelliğinde yer alıyor; bu açık kimlik doğrulaması olmayan bir saldırganın root olarak komut çalıştırmasına izin verebiliyor.
Son olarak Cisco Secure Email Gateway ile Cisco Secure Email and Web Manager ürünlerinde CVE-2026-20353, CVE-2026-76440, CVE-2026-76441, CVE-2026-76442 ve CVE-2026-76443 olarak izlenen açıklar yer alıyor. Bunlar path traversal, kimlik doğrulama veya yetkilendirme atlatma, kontrolsüz kaynak tüketimi ve komut enjeksiyonu riskleri yaratıyor. Şirket, bu grubun henüz aktif olarak istismar edildiğini söylemedi; yine de açıkların bir kısmının doğrudan rastgele kod çalıştırmaya giden yollar sunması nedeniyle yamaların mümkün olan en kısa sürede kurulması gerektiğini belirtiyor.
Yeni duyurular, Cisco’nun aynı hafta içinde ikinci kez kritik düzeltme paketleriyle gündeme gelmesine yol açtı. ISE ve güvenlik duvarı ürün ailesine yayılan geniş CVE listesi, hem kimlik doğrulama atlatma hem de root seviyesinde komut çalıştırma senaryolarını bir arada taşıyor. Cisco’nun paylaştığı bulgular, ISE, ISE-PIC, Nexus Dashboard, Secure Firewall ve Secure Email ürünlerinin farklı bileşenlerinde toplam 77 yeni CVE’nin ele alındığını gösteriyor.
Şirket, ISE tarafındaki güvenlik açıklarının bir kısmında saldırganın geçerli yönetici kimlik bilgilerine sahip olması gerektiğini, bazılarında ise kimlik doğrulama atlatma yoluyla doğrudan uzaktan kod çalıştırmanın mümkün olduğunu aktardı. FMC ve Secure Firewall grubundaki zafiyetlerin bir bölümü root erişimi, bir bölümü komut enjeksiyonu, bir bölümü de bilgi sızdırma ve hizmet kesintisi ile ilişkilendiriliyor.
Cisco’nun duyurusu, aynı ürün ailesinde hem aktif olarak sömürülen kritik bir açık hem de henüz aktif istismar bildirilmeyen çok sayıda yüksek şiddetli zafiyet için düzeltme yayınlandığını ortaya koydu. Şirket, yönetim düzeyinde erişimi olan kullanıcıların yanı sıra kimlik doğrulama gerektirmeyen saldırı senaryolarının da listede yer aldığını bildirdi.
Güncelleme paketleri yayımlanırken Cisco, iACL kullanımını yeniden vurguladı ve yalnızca gerekli yönetim ile kontrol trafiğinin etkilenen cihaza ulaşmasına izin verilmesini önerdi. Şirketin verdiği komut, access.log içinde beklenmeyen kullanıcı adlarının aranmasına dayanıyor ve özellikle dağıtık kurulumlarda her düğümün tek tek kontrol edilmesini gerektiriyor. Cisco, komut çıktısında herhangi bir şüpheli giriş görülürse etkilenen düğümlerin yeniden imajlanmasını, gerekirse de yapılandırma yedeğinden geri yüklenmesini istiyor.
16 Eylül 2026 tarihli CISA listesi, CVE-2026-76460’ı KEV kataloguna ekleyerek federal kurumlar için 19 Eylül 2026 son tarihini belirledi. Bu tarihler, Cisco’nun aktif istismar uyarısı ile aynı açık üzerinde resmi takvimin de işletilmeye başladığını gösteriyor.
Cisco’nun bir önceki duyurusunda yer alan CVE-2026-76461 ise AsyncOS Software for Cisco Secure Email Gateway’i etkiliyor ve o açık için de aktif istismar bilgisi paylaşılmıştı. Böylece şirket, kısa aralıkla iki kritik açıklamayı sahada sömürüldüğünü söylediği açıklarla birlikte duyurmuş oldu. Yeni paket içinde yer alan CVE listesi, Cisco ürün portföyünün farklı katmanlarında doğrulama, yetkilendirme, komut işleme ve oturum yönetimi alanlarında çok sayıda zafiyeti bir araya getiriyor.