

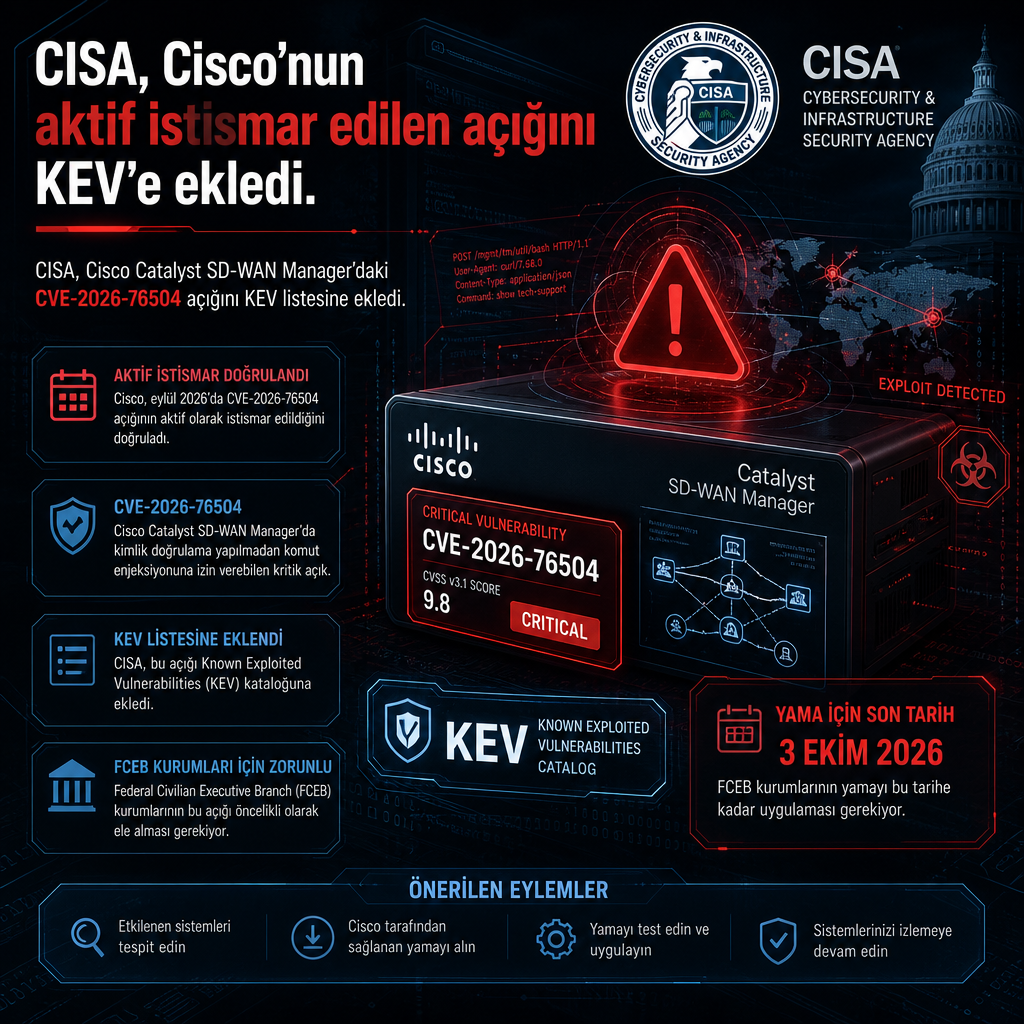
CISA, Cisco Catalyst SD-WAN Manager’daki ve saldırganların aktif olarak istismar ettiği kimlik doğrulama atlatma açığını Bilinen İstismar Edilen Açıklar listesine ekledi. CVE-2026-76504 kodunu taşıyan zafiyet, 9.8 CVSS puanıyla kritik seviyede değerlendiriliyor; uzaktan, kimlik doğrulaması olmadan yönetici yetkileriyle erişim sağlamaya kapı aralayabiliyor.
ABD’nin siber güvenlik kurumu, sorunun HTTP isteğinde URI kodlamasının hatalı işlenmesinden kaynaklandığını ve sistemin hex kodlama zafiyetinden etkilendiğini belirtti. CISA’ya göre Cisco Catalyst SD-WAN Manager, kötü niyetli bir istemcinin hedef sisteme etkilenmiş kullanıcının ayrıcalıklarıyla erişmesine yol açabilecek bu hata nedeniyle KEV listesine girdi. Başarılı bir istismar, saldırganın özel hazırlanmış bir HTTP isteğiyle API üzerinden kimlik doğrulamayı atlamasına ve admin kullanıcısı olarak erişim kazanmasına izin verebiliyor.
Cisco, eylülde aktif istismarı doğruladı
Cisco, CVE-2026-76504 için aktif istismar gördüğünü eylül 2026’da fark ettiğini açıkladı. Şirket, müşterilerin ortamlarında iz bırakılıp bırakılmadığını kontrol edebilmesi için bazı göstergeler de paylaştı. Bunlar arasında, /var/log/nms/containers/service-proxy/serviceproxy-access.log ve /var/log/nms/vmanage-server.log dosyalarında bilinmeyen ya da yetkisiz IP adreslerinden gelen ve j_security_check ile ilişkili girişlerin incelenmesi yer alıyor. İkinci günlükte ayrıca adı viptela-reserved- ile başlayan kullanıcılar için yapılan çağrılar da denetleniyor.
Cisco, şimdiye kadar kaç kurumun etkilendiğine, saldırıların arkasında kimin olduğuna ya da ilk istismar girişiminin tam olarak ne zaman başladığına ilişkin ayrıntı paylaşmadı. Federal Civilian Executive Branch, yani FCEB kurumlarının yamayı 3 Ekim 2026’ya kadar uygulaması gerekiyor.
watchTowr’ın tehdit istihbaratı birimi yöneticisi Jake Knott, Cisco SD-WAN ürünlerinin CISA’nın KEV listesinde sık yer aldığını söyledi. Knott, 2026 yılı içinde tek başına sekiz Cisco açığının bu listeye girdiğini, bunun da saldırganların platformun değerini açık biçimde gördüğünü belirtti. Knott’a göre büyük kurumların ağlarını yönetmek, yapılandırmak ve izlemek için kullandığı tek ekranlı yapı, doğal olarak cazip bir hedef haline geliyor.
Catalyst SD-WAN Manager kullanan kuruluşlar, Cisco’nun yayımladığı düzeltmeli sürüme gecikmeden geçmeye ve vendor yönergelerine göre /j_security_check ifadesinin URL-encode edilmiş varyantlarına gelen POST isteklerini aramaya çağrıldı. Ekiplerden, sistemlerde istismar belirtisi olup olmadığını incelemeleri ve raporlanan IoC’leri log kayıtlarıyla karşılaştırmaları istendi.
CVE-2026-76504 kaydına NVD üzerinden şu adresten ulaşılabiliyor: https://nvd.nist.gov/vuln/detail/CVE-2026-76504.