

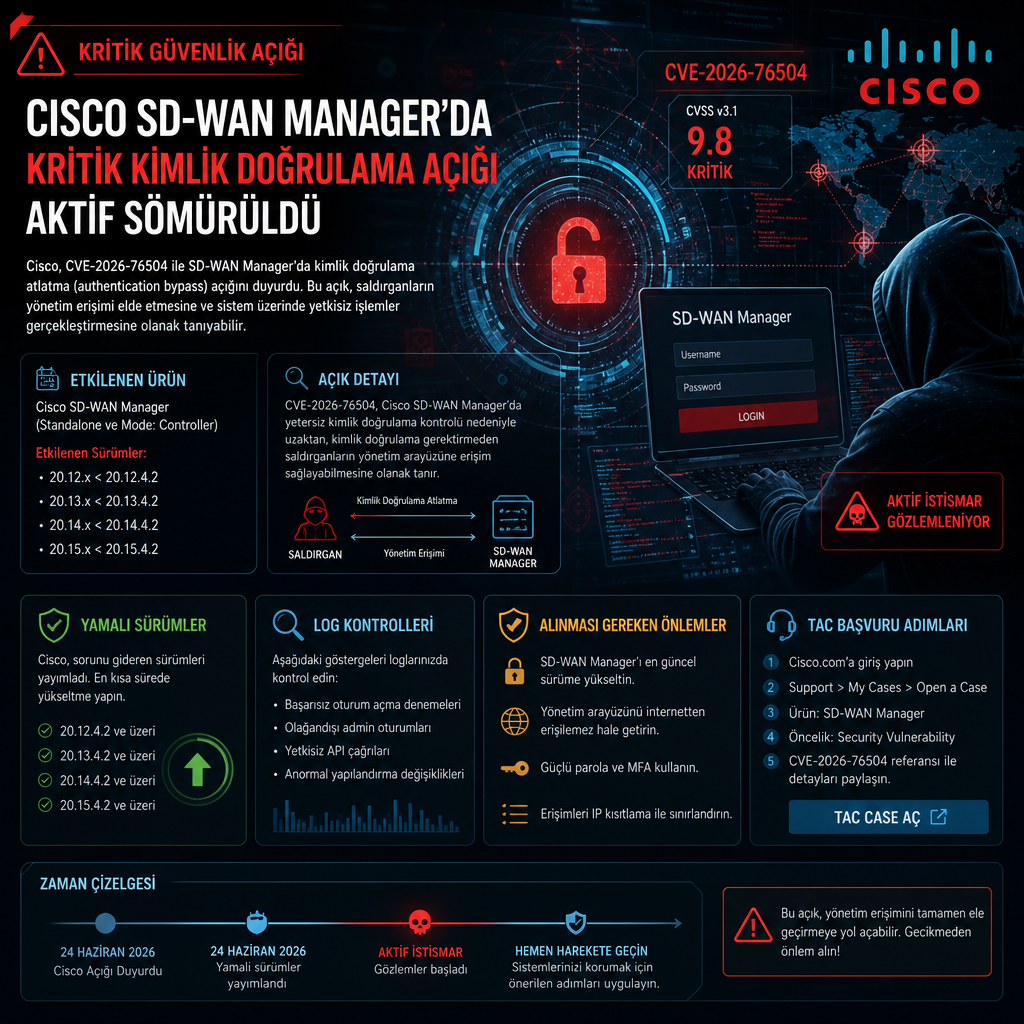
Cisco, SD-WAN Manager ürününde bulunan kritik bir kimlik doğrulama atlatma açığının aktif olarak istismar edildiğini açıkladı. CVE-2026-76504 kodlu zafiyet, oturum açma bilgisi olmayan bir saldırganın Manager API’sini yönetici kullanıcısı gibi kullanmasına izin verebiliyor. Açığa 10 üzerinden 9,8 CVSS puanı verildi; yamalı sürümler yayımlandı, ancak geçici bir çözüm bulunmuyor.
Şirketin duyurusuna göre sorun, Manager’ın oturum bazlı girişleri yöneten API bölümünde URI kodlamasını hatalı işlemesinden kaynaklanıyor. Özel hazırlanmış bir HTTP isteği, yalnızca tek bir API uç noktasına erişimi sınırlamak için konmuş kimlik doğrulama kuralını aşabiliyor. Saldırganın bir kullanıcı adı ya da parola kullanması gerekmiyor; yalnızca bu isteği Manager API’sine gönderebilmesi yeterli. Cisco, internete açık Manager sistemlerinin ele geçirilme riski taşıdığını belirtiyor.
Varsayılan yapılandırmada admin kullanıcısı netadmin rolünü taşıyor. Bu rol, cihaz üzerindeki tüm işlemleri yapabiliyor. Açık, SD-WAN Manager’ın yapılandırmasından bağımsız olarak tüm kurulumları etkiliyor ve başka bir ürün için etkilenen yazılım listesi verilmiyor.
Aktif istismar Eylül 2026’da ortaya çıktı
Cisco, Product Security Incident Response Team ekibinin bu açığın aktif istismar edildiğini Eylül 2026’da öğrendiğini bildirdi. Açık, şirketin Technical Assistance Center (TAC) biriminin bir destek vakasını incelerken ortaya çıktı. Duyuruda kaç müşterinin hedef alındığı, saldırıların ne zaman başladığı, saldırganların kim olduğu ya da erişimle ne yaptıkları yer almadı.
Şirket, bu zafiyet için ilk düzeltilmiş sürümleri sürüm hattına göre tek tek sıraladı. 20.9 hattı için 20.9.10.1, 20.12 için 20.12.8.2, 20.15 için 20.15.6.1, 20.18 için 20.18.4.1, 26.1 için 26.1.2.1 ve 26.2 için 26.2.1 yayımlandı. 20.9’dan daha eski sürümler içinse doğrudan bir yama değil, sabit sürüme geçiş gerekiyor.
Cisco’nun tablosunda 20.10, 20.11, 20.13, 20.14 ve 20.16 sürüm hatları yer almıyor. Şirket ayrıca Mayıs ve Haziran aylarındaki önceki SD-WAN duyurularında adı geçen Cisco SD-WAN Cloud-Pro ile Cisco SD-WAN for Government (FedRAMP) dağıtımlarını da bu listede anmadı. Buna karşılık Cisco SD-WAN Cloud, yani Cisco Managed ortamı 20.15.605 sürümünde zaten düzeltilmiş durumda ve bu ortamı kullanan müşterilerin ek işlem yapmasına gerek yok.
Kimlerin yükseltme yapması gerekiyor
Cisco, yerel olarak çalışan bir Manager sistemi yamalanana kadar internete açık ağlardan erişimin kısıtlanmasını öneriyor. İnternet erişimi zorunluysa yalnızca bilinen ve güvenilir ana makinelerin içeri alınması, kontrol bileşenlerinin de bir güvenlik duvarının arkasında tutulması isteniyor. Catalyst SD-WAN Cloud Hosted ortamlarda bu azaltımın zaten uygulandığı, Cisco’nun test ortamında bunun çalıştığı, ancak müşterilerin kendi ağlarında etkisini ayrıca değerlendirmesi gerektiği belirtildi.
Şirketin SD-WAN hardening rehberi de yönetim arayüzlerinin 443, 22 ve 830 numaralı portlar dahil doğrudan internete açılmaması gerektiğini söylüyor. Manager’a HTTPS erişiminin yalnızca bir jump host veya yönetim alt ağı üzerinden sağlanması tavsiye ediliyor.
CVE-2026-76504, Cisco’nun daha önce yamaladığı üç SD-WAN açığından ayrı bir zafiyet. Mayıs ayında CVE-2026-20182, Haziran ayında ise CVE-2026-20245 ve CVE-2026-20262 için düzeltmeler yayımlanmıştı. Duyurular karşılaştırıldığında, bu eski açıklar için verilen sabit sürümlerin yeni açığa karşı önerilen sürümlerden daha eski kaldığı görülüyor. Yani Mayıs ya da Haziran güncellemesiyle yetinen bir Manager sistemi, bu son yamayı hâlâ kaçırmış olabilir.
Cisco, SD-WAN Manager’daki bu açığın 30 Eylül’de yayımlanan duyuruda yer aldığını bildirdi. Duyuru, düzeltme listesiyle birlikte hem saldırı koşullarını hem de etkilenen sistemlerin nasıl ayrıştırılacağını ayrıntılandırdı. Şirketin notunda, bu açığın yalnızca belirli bir dağıtım tipine değil, SD-WAN Manager’ın kendisine bağlı olduğu vurgulandı.
İz arayanlar için log dosyaları
Cisco, ihlalin izini sürmek isteyen müşterilerin öncelikle Manager üzerinde request admin-tech komutunu çalıştırmasını ve ardından Cisco TAC ile bir Severity 3 vaka açmasını istiyor. Vaka başlığına CVE-2026-76504 kodunun eklenmesi isteniyor. Şirket, inceleme için çıktı dosyasının da paylaşılmasını talep ediyor.
Duyuruda doğrudan bir tespit kuralı paylaşılmadı. Cisco ayrıca, bir saldırganın erişimi ele geçirmiş olması halinde yalnızca yükseltme yapmanın yeterli olup olmadığına da açıklık getirmedi. Şirketin Mayıs ayındaki açık ve Haziran’daki ilk zafiyet için yayımladığı notlarda ise doğrulanmış bir ihlalin yalnızca güncellemeyle giderilemeyeceği, bu yüzden müşterilerin yükseltmeden önce admin-tech çıktısını toplamaları gerektiği yazıyordu.
İzler, Manager’ın oturum bazlı girişler için kullandığı j_security_check yolunda aranıyor. Cisco’nun verdiği örnekte bu yolun bir karakteri URI ile kodlanmış durumda ve /%6a_security_check biçimini alıyor; burada %6a, j harfine karşılık geliyor. Aynı karakterin başka harfleri de kodlanabildiği için örnekteki biçim yalnızca tek bir varyantı gösteriyor.
Şirket, iki günlük dosyada yetkisiz ya da tanınmayan IP adreslerinden gelen j_security_check kayıtlarının kontrol edilmesini istiyor: /var/log/nms/containers/service-proxy/serviceproxy-access.log ve /var/log/nms/vmanage-server.log. İkinci dosyada özellikle adı viptela-reserved- ile başlayan kullanıcılar için kayıtların incelenmesi gerekiyor. Bu ad öneki, ayrılmış sistem servis hesaplarına ait.
Cisco, aynı girişlerin normal çalışma sırasında da görünebileceğini vurguladı. Bu yüzden her eşleşmenin olağan etkinlikle karşılaştırılması gerekiyor; aksi halde yanlış pozitifler ortaya çıkabiliyor. Şirket, olayın doğrulanmasına yardımcı olmak için CVE-2026-76504 başlıklı bir Severity 3 TAC vakasının açılmasını ve inceleme için admin-tech çıktısının paylaşılmasını istiyor.
CVE-2026-76504, bu yıl istismar edildiği doğrulanan Cisco SD-WAN açıkları zincirinin son halkalarından biri oldu. 30 Eylül itibarıyla ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı’nın KEV kataloğunda, 2026 içinde eklenmiş sekiz Cisco SD-WAN açığı yer alıyordu.