Grok ile oluşturulan 35 binden fazla uygulama herkese açık kaldı; bunların bir kısmı şirket içi belgeler, hasta listeleri ve parola metinlerini görünür…
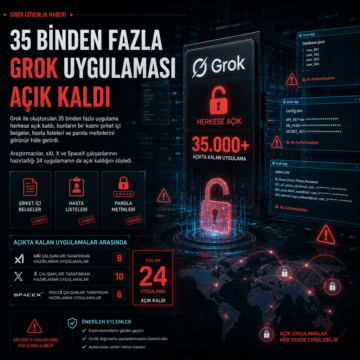


Grok ile oluşturulan 35 binden fazla uygulama herkese açık kaldı; bunların bir kısmı şirket içi belgeler, hasta listeleri ve parola metinlerini görünür…
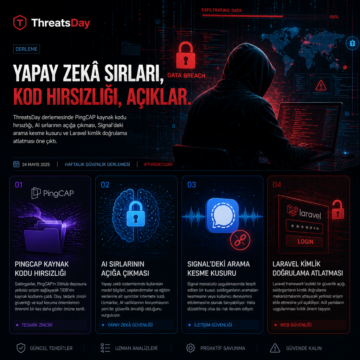
ThreatsDay derlemesinde PingCAP kaynak kodu hırsızlığı, AI sırlarının açığa çıkması, Signal’deki arama kesme kusuru ve Laravel kimlik doğrulama atlatması…
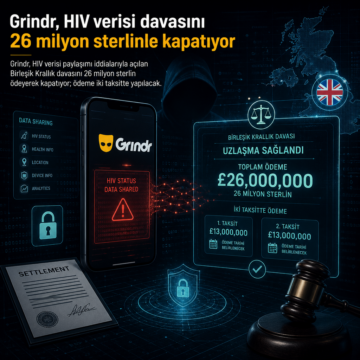
Grindr, HIV verisi paylaşımı iddialarıyla açılan Birleşik Krallık davasını 26 milyon sterlin ödeyerek kapatıyor; ödeme iki taksitte yapılacak.

City Forum kampanyası Salesforce ve ServiceNow misafir erişimlerini hedef alıyor; 158.220.87.79 IP’si, Go/http ve 560 bin olay öne çıkıyor.

The True Cost of Building at Machine Speed webinari, yapay zekâ hızında yazılım geliştirme ve güvenlik risklerini ele alıyor.

CryptoJS tabanlı zayıf rastgele sayı üreticisi, kripto cüzdan uygulamalarında kurtarma ifadelerini tahmin edilebilir hale getirerek iki dalgada en az 5,7 milyon dolarlık kayba yol açtı. Coinspect, Ill Bloom adı verilen kampanyada RRWallet, Bexo Wallet, NanChat, Bitcoin Libre ve Milo’yu doğruladı; bazı uygulamalar yamalanırken bazıları kapatıldı ya da hâlâ güncel sürümünü yayımlamadı.
Public GitHub commit’lerinde açıkta kalan n8n API anahtarları, araştırmacıların test ettiği erişilebilir sistemlerin yüzde 36’sında yetkili erişim sağladı. Çalışma, 4.576 benzersiz token, 1.255 hostname ve kontrollü ortamda yeniden üretilen dört saldırı tekniğini ortaya koydu.

Gitea’da CVE-2026-60004 kodlu, CVSS 9.8 puanlı kritik bir açık 1.27.1 ile kapatıldı. Hata, varsayılan açık kayıt nedeniyle dışarıdan oluşturulabilen hesaplarla repository yazma yetkisi üzerinden uzaktan kod çalıştırmaya kadar uzanabiliyor. 27-28 Temmuz tarihlerindeki duyurularda otomatik yükseltme, PoC kodu ve ayrı bir dosya dahil etme düzeltmesi de yer aldı.

Yapay zekâ ajanları kurumsal sistemlere yayılırken güvenlik ekipleri görünürlükten yaptırıma geçmek zorunda kalıyor. Kaynak metin, ajanların kimlik, amaç, sahiplik ve yetkiyle ilişkilendirilmeden yönetilemeyeceğini; OWASP ve NIST çalışmalarının da bu yönde ilerlediğini aktarıyor.

İtalya rekabet otoritesi, Apple’ın App Tracking Transparency (ATT) kurallarının App Store’daki rekabeti sınırladığı gerekçesiyle şirkete 98,6 milyon euro para cezası verdi. Bu karar, üçüncü taraf uygulama geliştiricilerinin kullanıcı izni alma süreçlerinde yaşanan çifte onay zorunluluğu ve Apple’ın kendi uygulamalarına sağladığı ayrıcalıklar üzerine odaklanıyor. Siber güvenlik ve gizlilik alanında