Yapay zekâ kodlama ajanları, gizli bilgileri hızla çoğaltıyor; 2026 analizine göre AI destekli commitlerde sızıntı oranı iki katına çıktı.
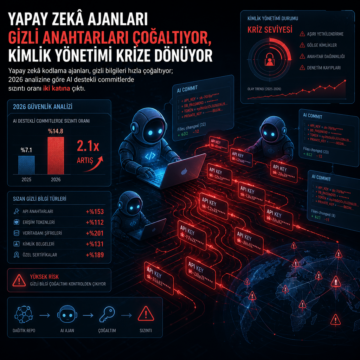


Yapay zekâ kodlama ajanları, gizli bilgileri hızla çoğaltıyor; 2026 analizine göre AI destekli commitlerde sızıntı oranı iki katına çıktı.
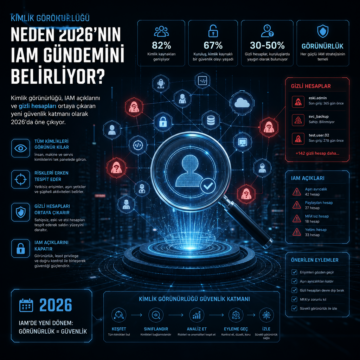
Kimlik görünürlüğü, IAM açıklarını ve gizli hesapları ortaya çıkaran yeni güvenlik katmanı olarak 2026’da öne çıkıyor.
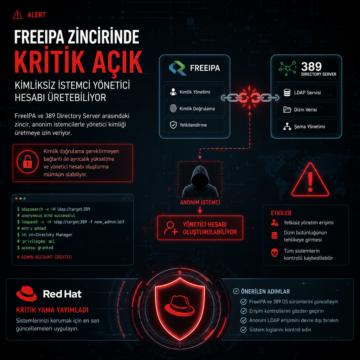
FreeIPA ve 389 Directory Server arasındaki zincir, anonim istemcilerle yönetici kimliği üretmeye izin veriyor. Red Hat kritik yama yayımladı.
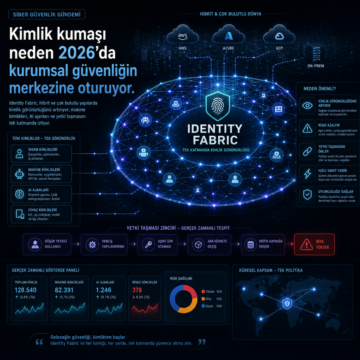
Identity Fabric, hibrit ve çok bulutlu yapılarda kimlik görünürlüğünü artırıyor; makine kimlikleri, AI ajanları ve yetki taşmasını tek katmanda izliyor.
Microsoft, Entra ID’de CVSS 10.0 puanlı CVE-2026-69836 uzaktan kod çalıştırma açığını kapattığını açıkladı.

Yapay zekâ ajanları kurumsal sistemlere yayılırken güvenlik ekipleri görünürlükten yaptırıma geçmek zorunda kalıyor. Kaynak metin, ajanların kimlik, amaç, sahiplik ve yetkiyle ilişkilendirilmeden yönetilemeyeceğini; OWASP ve NIST çalışmalarının da bu yönde ilerlediğini aktarıyor.

Kurumsal ağlarda çalınan servis hesaplarına odaklanılırken, sahte makine kimlikleri ve bunların nasıl üretildiği daha az konuşulan bir risk olarak öne çıkıyor. Haber, rogue service account, DCShadow ve shadow credentials yöntemlerini, NHI’lar için sahiplik, sır yönetimi, en az ayrıcalık ve sürekli doğrulama temelli savunma önerileriyle birlikte aktarıyor.

Haziran 2026'da gerçekleştirilen büyük çaplı bir şifre saldırısı, 64 organizasyona ait 78 Microsoft hesabının ele geçirilmesine neden oldu. Saldırganlar, eski OAuth yöntemi ROPC'yi kullanarak çok faktörlü kimlik doğrulama önlemlerini aşmayı başardı. Kurumların, MFA politikalarını kapsamlı hale getirip Azure CLI erişimlerini kısıtlaması kritik önem taşıyor.

Kuantum bilgisayarların gelişimi, klasik kriptografiyi tehdit ediyor ve bugün ele geçirilen şifreli verilerin gelecekte çözülmesi riski ortaya çıkıyor. Bu durum, özellikle uzun ömürlü kimlik bilgilerinin korunmasını acil hale getiriyor. Kurumlar, kuantum sonrası güvenlik için önceliği kimlik bilgilerine vererek, hibrit kriptografi ve kripto-esneklik stratejileri geliştirmeli.

Yapay zeka destekli siber saldırılar, zafiyetlerin keşfi ve istismarını hızlandırarak internet erişimli sistemlerde kritik yamaların 12 saat içinde uygulanmasını zorunlu kılıyor. Kurumların Zero Trust mimarisi, EDR, SIEM ve risk tabanlı yama yönetimi gibi önlemleri benimsemesi gerekiyor. Bu gelişme, siber güvenlik operasyonlarının hız ve etkinliğini artırmayı gerektiriyor.