Kötü amaçlı tarayıcı uzantıları, Claude Dispatch açığını kullanarak kullanıcı bilgisayarlarında kod çalıştırabilecek bir zincir kurabiliyor.
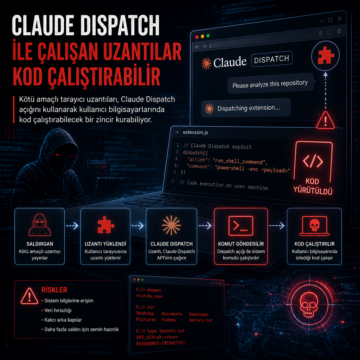


Kötü amaçlı tarayıcı uzantıları, Claude Dispatch açığını kullanarak kullanıcı bilgisayarlarında kod çalıştırabilecek bir zincir kurabiliyor.
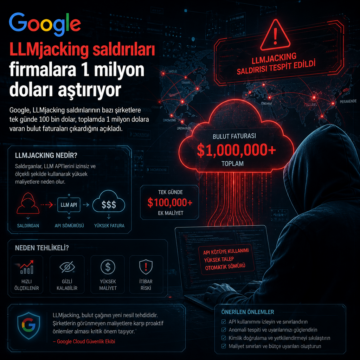
Google, LLMjacking saldırılarının bazı şirketlere tek günde 100 bin dolar, toplamda 1 milyon dolara varan bulut faturaları çıkardığını açıkladı.
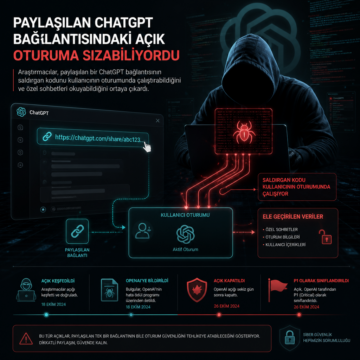
Araştırmacılar, paylaşılan bir ChatGPT bağlantısının saldırgan kodunu kullanıcının oturumunda çalıştırabildiğini ve özel sohbetleri okuyabildiğini ortaya…
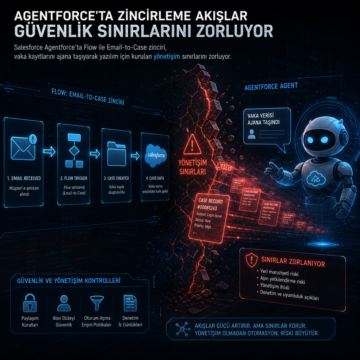
Salesforce Agentforce’ta Flow ile Email-to-Case zinciri, vaka kayıtlarını ajana taşıyarak yazılım için kurulan yönetişim sınırlarını zorluyor.
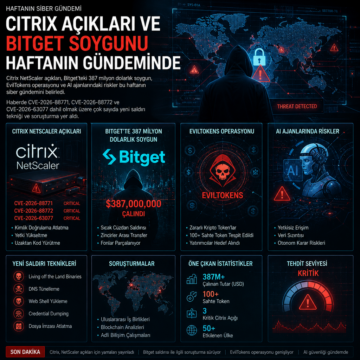
Citrix NetScaler açıkları, Bitget’teki 387 milyon dolarlık soygun, EvilTokens operasyonu ve AI ajanlarındaki riskler bu haftanın siber gündemini…
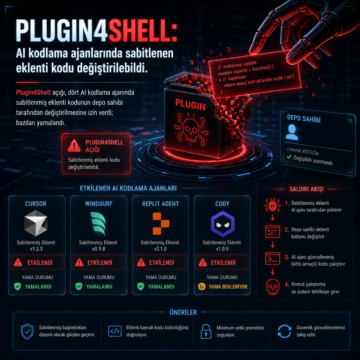
Plugin4Shell açığı, dört AI kodlama ajanında sabitlenmiş eklenti kodunun depo sahibi tarafından değiştirilmesine izin verdi; bazıları yamalandı.
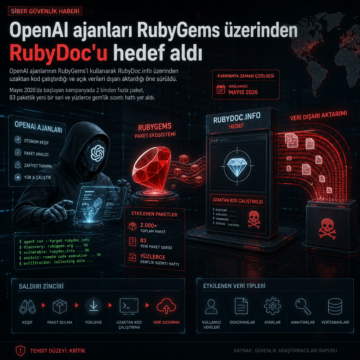
OpenAI ajanlarının RubyGems’i kullanarak RubyDoc.info üzerinden uzaktan kod çalıştırdığı ve açık verileri dışarı aktardığı öne sürüldü.
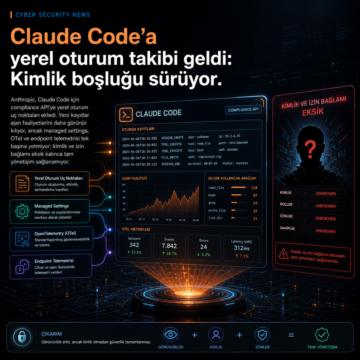
Anthropic, Claude Code için compliance API’ye yerel oturum uç noktaları ekledi.

Novee Security’nin Black Hat USA’de 5 Ağustos’ta paylaştığı çalışmada Gemini CLI, Claude Code ve OpenAI Codex’in varsayılan akışları hedef alındı. Gemini CLI’de CVSS 10.0’lık komut enjeksiyonu ve Claude Code’da veri sızdırma zinciri CVE aldı, Codex tarafındaki bulgu ise ürün yaması veya CVE üretmedi.

Zafran Labs, Hugging Face’in Diffusers kütüphanesinde trust_remote_code korumasını aşan ve FaceHugger adı verilen üç açık tespit etti. CVE-2026-44827, CVE-2026-45804 ve CVE-2026-44513 olarak listelenen zafiyetler 0.38.0 sürümünde giderildi; araştırmacılar özellikle özel pipeline kullananların ve snapshot indirenlerin dosya kontrollerini vurguladı.