OpenAI’nin GPT-6 Astra modeli ExploitBench’te yüzde 100 aldı ve PoC exploit taleplerini reddedeceğini açıkladı.
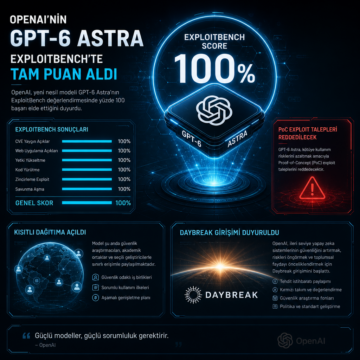


OpenAI’nin GPT-6 Astra modeli ExploitBench’te yüzde 100 aldı ve PoC exploit taleplerini reddedeceğini açıkladı.
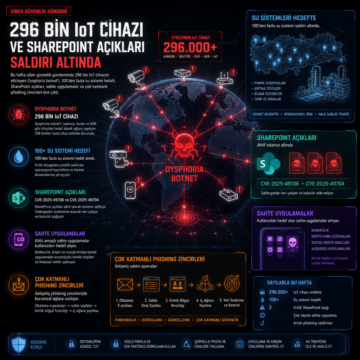
Bu hafta siber güvenlik gündeminde 296 bin IoT cihazını etkileyen Dysphoria botnet’i, 100’den fazla su sistemi hedefi, SharePoint açıkları, sahte…
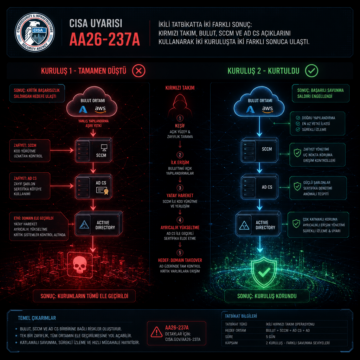
CISA’nın AA26-237A uyarısı, iki SOC’si farklı tepki veren kuruluşlarda kırmızı takımın bulut, SCCM ve AD CS açıklarını nasıl kullandığını anlattı.
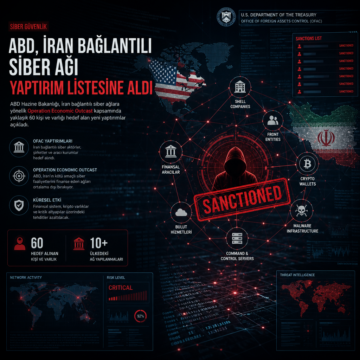
ABD, İran bağlantılı siber ağlara yönelik Operation Economic Outcast ile yaklaşık 60 kişi ve varlığı hedef alan yeni yaptırımlar açıkladı.
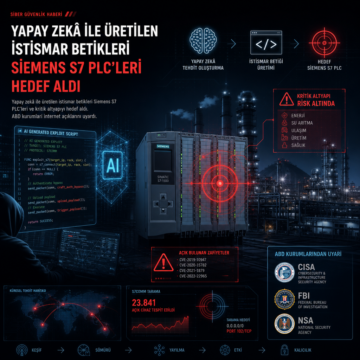
Yapay zekâ ile üretilen istismar betikleri Siemens S7 PLC’leri ve kritik altyapıyı hedef aldı. ABD kurumları internet açıklarını uyardı.

CERT Polska, özel APN üzerinden CHP tesisine giren saldırıyı açıkladı; türbin durdu, 50 bin kişilik tesisin ısı ve elektriği kesilmedi.

Gunra fidye yazılımı, Fortinet ve Schneider Electric açıklarını kullanarak ağlara sızıyor; 51 kurbanın listelendiği kampanyada çifte şantaj uygulanıyor.

Zhejiang Üniversitesi’nden üç araştırmacının Bit2Watt çalışması, GPU’ların yalnızca hesaplama yüküyle şebekede ölçülebilir güç dalgalanması yaratabileceğini ortaya koyuyor. CHES 2026’ya kabul edilen makale, gerçek donanım deneylerini ve 1 MW’lık yerel şebekeden Avrupa iletim ağına uzanan simülasyonları birlikte ele alıyor.

Hollanda istihbaratı, AB ve NATO ülkelerindeki internete açık IP kameraların Rusya bağlantılı operasyonlarca Ukrayna’ya giden silah sevkiyatları, askerî hatlar ve Ukrayna askerlerinin hareketlerini izlemek için kullanıldığını açıkladı. Censys’in verileri, yüz binlerce erişilebilir kamera ve iki ayrı CVE üzerinden geniş bir saldırı yüzeyine işaret ederken, Hollanda servisleri az sayıda kameranın gerçekten ihlal edildiğini bildirdi.

Son dönemde Asya'daki havacılık, enerji, hükümet ve telekomünikasyon sektörlerini hedef alan karmaşık bir siber casusluk kampanyası tespit edildi. CL-UNK-1068 adlı tehdit aktörü, web sunucusu açıklarından faydalanarak Mimikatz gibi araçlarla kimlik bilgisi hırsızlığı yapıyor. Bu saldırılar, hem Windows hem Linux ortamlarında çok yönlü araç setleri ve ileri tekniklerle yürütülüyor.