

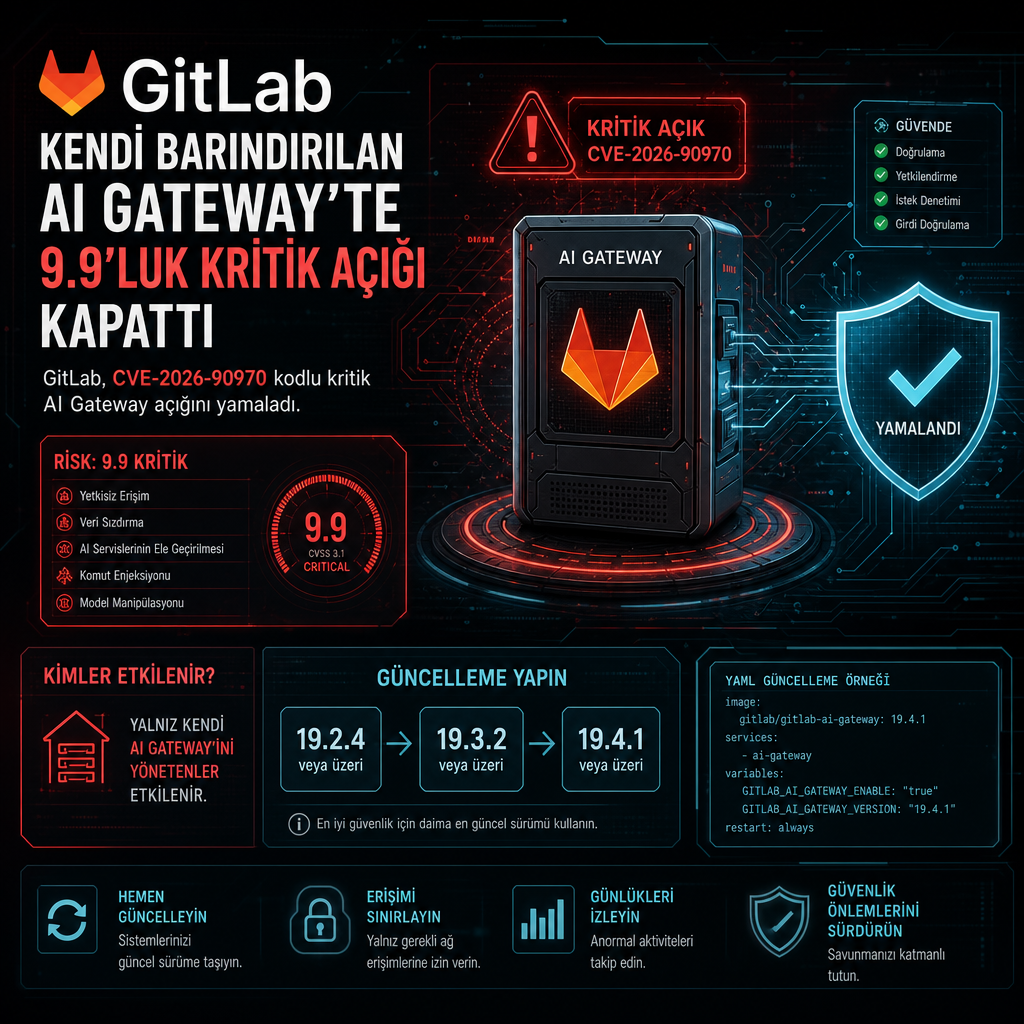
GitLab, kendi sunucusunda çalışan AI Gateway bileşeninde uzaktan komut çalıştırmaya kadar gidebilen kritik bir açığı yamaladığını açıkladı. 2 Ekim’de duyurulan ve CVE-2026-90970 olarak izlenen hata, 10 üzerinden 9.9 CVSS puanı aldı.
Riskin yalnızca kendi gateway’ini yöneten kurumları etkilediği belirtildi. GitLab.com, GitLab Dedicated ve GitLab’ın barındırdığı gateway’i kullanan self-managed müşterilerin işlem yapmasına gerek yok; şirket bu ortamlardaki AI Gateway’leri zaten güncellediğini söyledi.
Hata custom flow prompt şablonunda
Açık, Duo Agent Platform üzerinde oluşturulan custom flow’ların prompt template katmanında yer alıyor. GitLab’ın açıklamasına göre, Duo Agent Platform erişimi olan oturum açmış bir kullanıcı, özel olarak hazırlanmış bir flow yapılandırmasıyla prompt template sandbox’ından çıkmayı başarabiliyor ve gateway üzerinde keyfi komut çalıştırabiliyor.
Saldırının hangi koşullarda mümkün olduğu ayrıntılı biçimde paylaşılmadı. Kullanıcı rolüne dair de Duo Agent Platform erişimi dışında başka bir ayrım yapılmadı.
Yine de GitLab, bu zafiyetin özel olarak hazırlanmış flow konfigürasyonu üzerinden prompt template yalıtımını aşabildiğini ve bunun gateway’de arbitary command execution ile sonuçlanabildiğini bildirdi. Şirket, saldırı için gereken koşulları tanımlamadı.
GitLab, kendi barındırdığı AI Gateway’leri kullanan self-managed müşterilerin acilen güncelleme yapmasını istedi. Şirket, bu yönlendirmeyi kamuya açık duyuru yayımlanmadan önce ilgili müşterilere ilettiğini de belirtti.
Self-hosted gateway’ler yalnızca GitLab instance’ını yapay zeka modellerine bağlamakla kalmıyor, aynı zamanda JSON Web Token imzalama anahtarlarını da tutuyor. Kurulum rehberi, bu anahtarların hassas kimlik bilgileri gibi ele alınması gerektiğini vurguluyor. Gateway ayrıca kurumun AI model sağlayıcılarıyla iletişim kuran ara katman olarak çalışıyor.
GitLab’ın install guide’ı, yöneticilerin gateway imajını kullandıkları GitLab minor sürümüyle eşleştirmesini istiyor. Duyuru, 19.2.4 gateway’in 19.1 ya da daha eski GitLab sürümleriyle çalışıp çalışmadığını ya da eski hatlar için ek bir düzeltme planlanıp planlanmadığını açıklamadı.
Hangi sürümler etkileniyor, hangileri güncellendi
Yama, gateway sürümleri 19.2.4, 19.3.2 ve 19.4.1 ile geldi. GitLab’ın notlarına göre 18.1.6 ve üzerindeki sürümler ile 19.2.4 öncesi paketler 19.2.4’e yükseltilmeli. 19.3 hattında 19.3.2, 19.4 hattında ise 19.4.1 ilk düzeltilmiş sürüm olarak işaretlendi.
19.2.4’ün altındaki sürümler için ayrı bir düzeltme listelenmedi. Bu da 18.1.6’dan başlayıp 19.1 serisine kadar uzanan tüm gateway sürümlerinin etkilenen aralıkta kaldığı anlamına geliyor.
GitLab’ın kurulum rehberi, yöneticilerin gateway imajını kullandıkları GitLab minor sürümüyle eşleştirmesini söylüyor. Ancak duyuru, 19.2.4 gateway’in 19.1 veya daha eski GitLab sürümleriyle çalışıp çalışmadığını ya da eski hatlar için ek bir düzeltme planlanıp planlanmadığını açıklamıyor.
Docker dağıtımında düzeltme yapmak için çalışan container’ın durdurulup kaldırılması, ardından yeni image tag’inin çekilip yeniden çalıştırılması gerekiyor. Örnek olarak self-hosted-v19.4.1-ee etiketi verildi. Helm kullanan kurulumlarda ise chart içindeki image ayarına yeni tag yazılıyor.
2 Ekim itibarıyla GitLab’ın bakım politikası, güvenlik yamalarının 19.4, 19.3 ve 19.2 sürümlerine verildiğini gösteriyordu. Gateway düzeltmesi de tam bu üç hatta yayıldı.
Şirket, henüz uygulanamayan gateway’ler için bir geçici çözüm paylaşmadı. Duyuruda ayrıca, güncelleme yapılmadan önce saldırıya uğranıp uğranmadığını kontrol etmeye yarayan bir yöntem de yer almadı.
GitLab, açığı HackerOne kullanıcısı invisiblemeerkat’ın bildirdiğini açıkladı. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA ise 2 Ekim’de CVE kaydına eklediği değerlendirmede istismar durumunu “none” olarak işaretledi. CISA’nın kayıtlarında bunun yanında kamuya açık proof-of-concept ve aktif istismar alanları da bulunuyor.
Bu olay, GitLab’ın gateway tarafında yıl içinde kapattığı ikinci kritik hata olarak öne çıktı. Şubat ayında da CVE-2026-1868 numaralı, yine 9.9 puan verilen başka bir açık yamalanmıştı. O vakada oturum açmış bir kullanıcı, hazırlanmış bir flow tanımı üzerinden hataya ulaşabiliyor ve gateway üzerinde hizmet reddi ya da kod çalıştırma sonucuna gidebiliyordu. Her iki açık da aynı sınıftaki şablon motoru zafiyetleri, yani CWE-1336 olarak takip ediliyor. Yeni duyuruda Şubat ayındaki olaydan söz edilmedi.