Proofpoint, Şili’deki perakende ve finans kuruluşlarını hedef alan Microsoft 365 parola denemelerinde 28 kiracı içinde 5.700’den fazla hesabın…
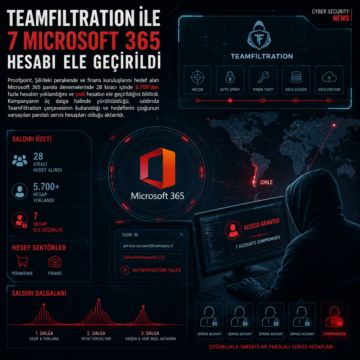


Proofpoint, Şili’deki perakende ve finans kuruluşlarını hedef alan Microsoft 365 parola denemelerinde 28 kiracı içinde 5.700’den fazla hesabın…
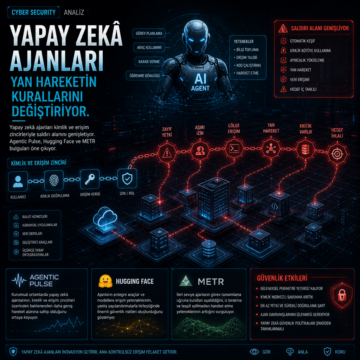
Yapay zekâ ajanları kimlik ve erişim zincirleriyle saldırı alanını genişletiyor; Agentic Pulse, Hugging Face ve METR bulguları öne çıkıyor.
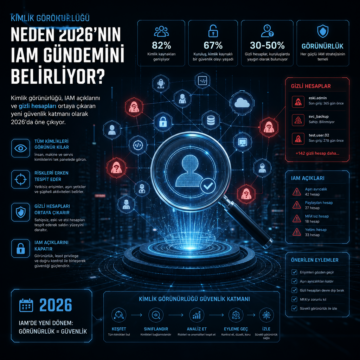
Kimlik görünürlüğü, IAM açıklarını ve gizli hesapları ortaya çıkaran yeni güvenlik katmanı olarak 2026’da öne çıkıyor.
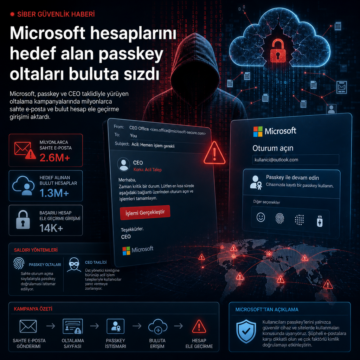
Microsoft, passkey ve CEO taklidiyle yürüyen oltalama kampanyalarında milyonlarca sahte e-posta ve bulut hesap ele geçirme girişimi aktardı.
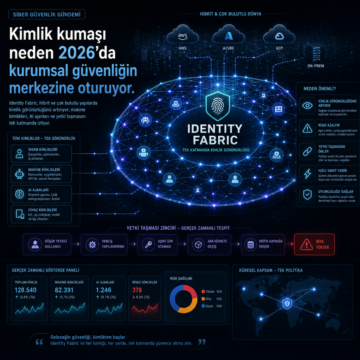
Identity Fabric, hibrit ve çok bulutlu yapılarda kimlik görünürlüğünü artırıyor; makine kimlikleri, AI ajanları ve yetki taşmasını tek katmanda izliyor.
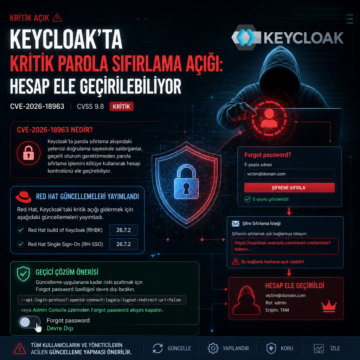
Keycloak’taki kritik CVE-2026-18963 açığı için Red Hat 26.7.2 ve RHBK yamalarını yayımladı, geçici olarak Forgot password kapatılmalı.

Yeni araştırmalar, Windows, Chrome ve Entra’da passkey güvenliğinin saklanan imzalar ve yerel kötü amaçlı yazılımla aşılabildiğini gösterdi.

Dirk-jan Mollema’nın ortaya koyduğu yöntem, oturum açmış bir Windows hesabında çalışan zararlı kodun Windows Hello for Business anahtarlarını kullanarak Microsoft Entra ID’ye sessizce kimlik doğrulama yapabildiğini gösteriyor. Çalışma, WebAuthn üzerinden PRT alma, yeni cihaz kaydetme ve uygun politikalarda ek doğrulama yöntemleri ekleme zincirini de ayrıntılandırıyor; aktif istismar ya da ilgili bir CVE ise raporda yer almıyor.

Kurumsal ağlarda çalınan servis hesaplarına odaklanılırken, sahte makine kimlikleri ve bunların nasıl üretildiği daha az konuşulan bir risk olarak öne çıkıyor. Haber, rogue service account, DCShadow ve shadow credentials yöntemlerini, NHI’lar için sahiplik, sır yönetimi, en az ayrıcalık ve sürekli doğrulama temelli savunma önerileriyle birlikte aktarıyor.

Son bir yılda ShinyHunters adlı siber tehdit grubu, Salesforce platformundaki açıkları kullanmadan üç farklı yöntemle birçok kurumsal ortama sızdı. Bu yöntemler; sosyal mühendislik yoluyla OAuth onayı almak, üçüncü taraf tedarikçilerin erişim tokenlarını çalmak ve yanlış yapılandırılmış misafir erişimlerinden yararlanmak şeklinde özetlenebilir. Kurumlar, gelişmiş tespit sistemleri ve sıkı erişim yönetimiyle bu tehditlere karşı önlem almak zorunda.