AnyDesk’in Haziran’da yamaladığı Linux açığı için çalışan exploit yayımlandı.
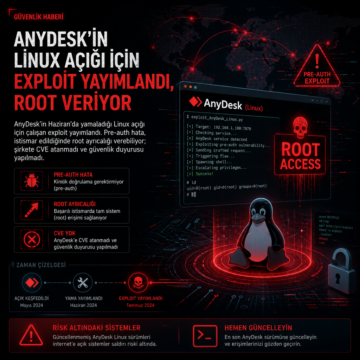


AnyDesk’in Haziran’da yamaladığı Linux açığı için çalışan exploit yayımlandı.
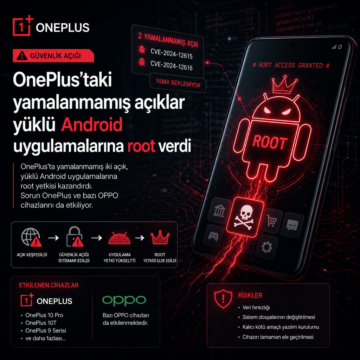
OnePlus’ta yamalanmamış iki açık, yüklü Android uygulamalarına root yetkisi kazandırdı. Sorun OnePlus ve bazı OPPO cihazlarını da etkiliyor.
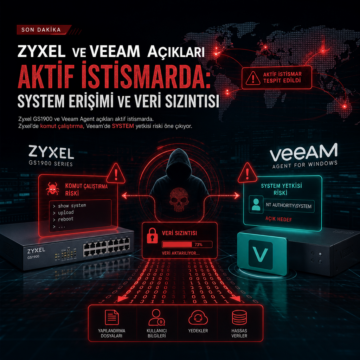
Zyxel GS1900 ve Veeam Agent açıkları aktif istismarda. Zyxel’de komut çalıştırma, Veeam’de SYSTEM yetkisi riski öne çıkıyor.
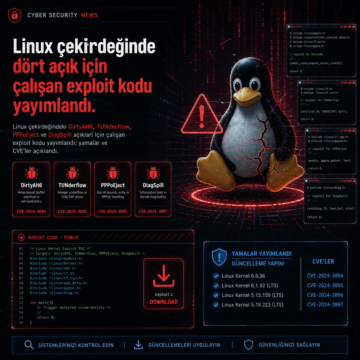
Linux çekirdeğindeki DirtyAH6, TUNderflow, PPPoEject ve DiagSpill açıkları için çalışan exploit kodu yayımlandı; yamalar ve CVE’ler açıklandı.
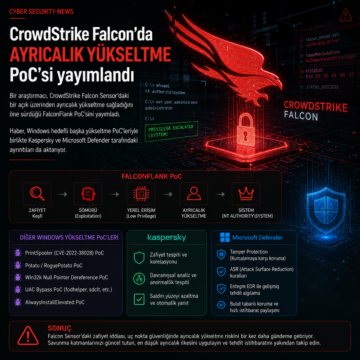
Bir araştırmacı, CrowdStrike Falcon Sensor’daki bir açık üzerinden ayrıcalık yükseltme sağladığını öne sürdüğü FalconFlank PoC’sini yayımladı.
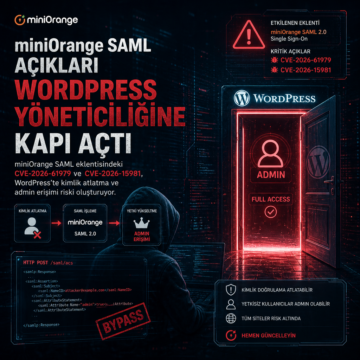
miniOrange SAML eklentisindeki CVE-2026-61979 ve CVE-2026-15981, WordPress’te kimlik atlatma ve admin erişimi riski oluşturuyor.
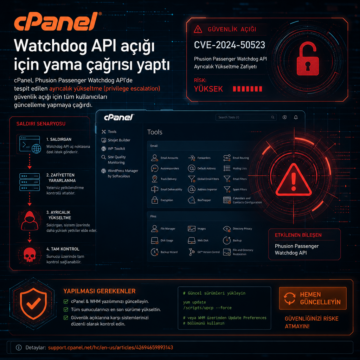
cPanel, Phusion Passenger’ın Watchdog API bileşenindeki ayrıcalık yükseltme açığı için kullanıcıları güncellemeye çağırdı.
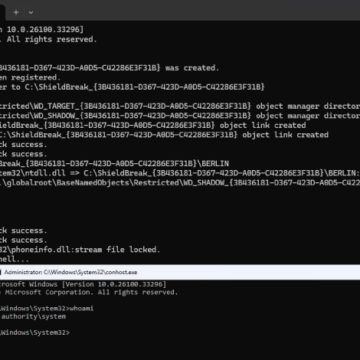
Microsoft Defender for Windows'taki CVE-2026-50656 açığı için ShieldBreak PoC yayımlandı; Microsoft 421 güvenlik açığını daha yamaladı.
Linux çekirdeğinde Open vSwitch ile ilgili CVE-2026-64531, yani OVSwrap, ayrıcalığı olmayan yerel kullanıcıların bazı sistemlerde root yetkisine çıkmasına yol açabiliyor. Araştırmacı Asim Manizada’nın 28 Temmuz 2026’da duyurduğu açık için yama 24 Temmuz’da sabit kanallara girdi; etkilenen sürümler, test edilen dağıtımlar ve geçici önlemler de paylaşıldı.

Linux çekirdeğindeki CVE-2026-53264 için çalışır istismar kodu yayımlandı; açık, ağ trafik kontrol alt sisteminde 7,8 CVSS puanlı bir use-after-free yarış koşuluna dayanıyor. Lee Jia Jie, yapay zekânın keşif ve istismar geliştirme sürecine yardımcı olduğunu söylerken, tam kaynak kodun kamuya açıldığı ve düzeltme alan sürümlerin de yayımlandığı aktarıldı.