Cisco, CVE-2026-76461 açığının aktif istismar edildiğini ve Secure Email Gateway için yayımlanan yamaları duyurdu.
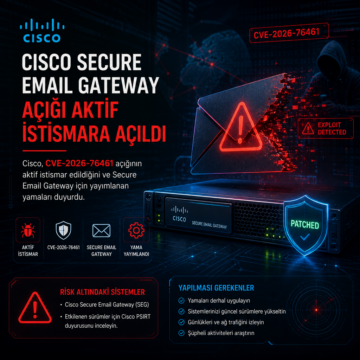


Cisco, CVE-2026-76461 açığının aktif istismar edildiğini ve Secure Email Gateway için yayımlanan yamaları duyurdu.
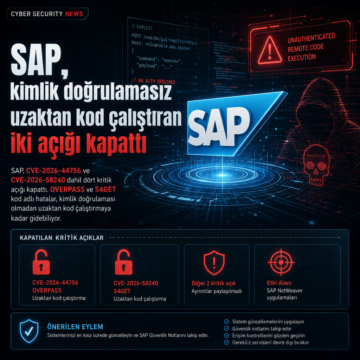
SAP, CVE-2026-44756 ve CVE-2026-58240 dahil dört kritik açığı kapattı.
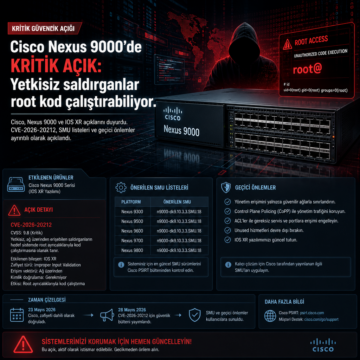
Cisco, Nexus 9000 ve IOS XR açıklarını duyurdu; CVE-2026-20212, SMU listeleri ve geçici önlemler ayrıntılı olarak açıklandı.
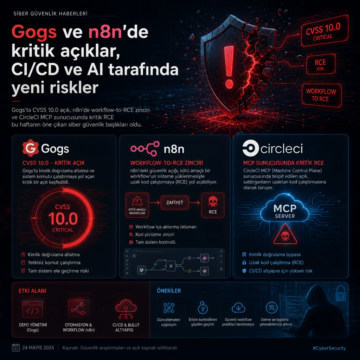
Gogs’ta CVSS 10.0 açık, n8n’de workflow-to-RCE zinciri ve CircleCI MCP sunucusunda kritik RCE bu haftanın öne çıkan siber güvenlik başlıkları oldu.
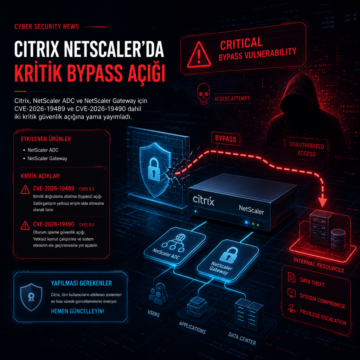
Citrix, NetScaler ADC ve NetScaler Gateway için CVE-2026-19489 ve CVE-2026-19490 dahil iki kritik güvenlik açığına yama yayımladı.
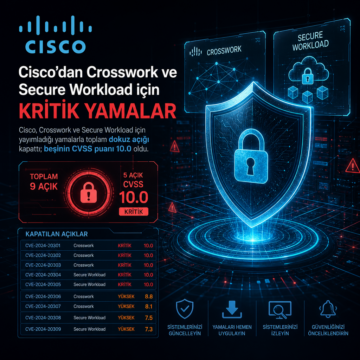
Cisco, Crosswork ve Secure Workload için yayımladığı yamalarla toplam dokuz açığı kapattı; beşinin CVSS puanı 10.0 oldu.

Adobe, Campaign Classic’te CVE-2026-48449 adlı 10.0 puanlı kritik açığı ve CVE-2026-48448 numaralı yüksek riskli SQL enjeksiyonu sorununu kapattı. Şirket, ACC v7 7.4.3 build 9398 için yayımlanan yamada açıkların aktif kullanıldığına dair iz görmediğini; aynı dönemde Adobe Bridge için de sekiz kritik zafiyeti giderdiğini açıkladı.

Rapid7, Check Point SmartConsole’daki CVE-2026-16232 için kamuya açık bir Python ispat-kodu yayımladı ve açığın kimlik doğrulaması olmadan tam yönetici yetkisiyle oturum açmaya izin verdiğini açıkladı. Check Point, kusurun zero-day olarak kullanıldığını ve sınırlı sayıda müşterinin hedef alındığını bildirirken, 22 Temmuz 2026 tarihli Jumbo Hotfix’lerle yamayı dağıttı.

Arista, VeloCloud Orchestrator’ın yerinde kurulu sürümlerindeki CVE-2026-16812 açığının aktif olarak istismar edildiğini duyurdu ve etkilenen sürümleri, IP adreslerini ile izleme önerilerini paylaştı. CISA açığı KEV kataloğuna eklerken, Fortinet’in CVE-2025-68686 numaralı açığı ve Alibaba Fastjson’daki CVE-2026-16723 de güncel listede yer aldı.