

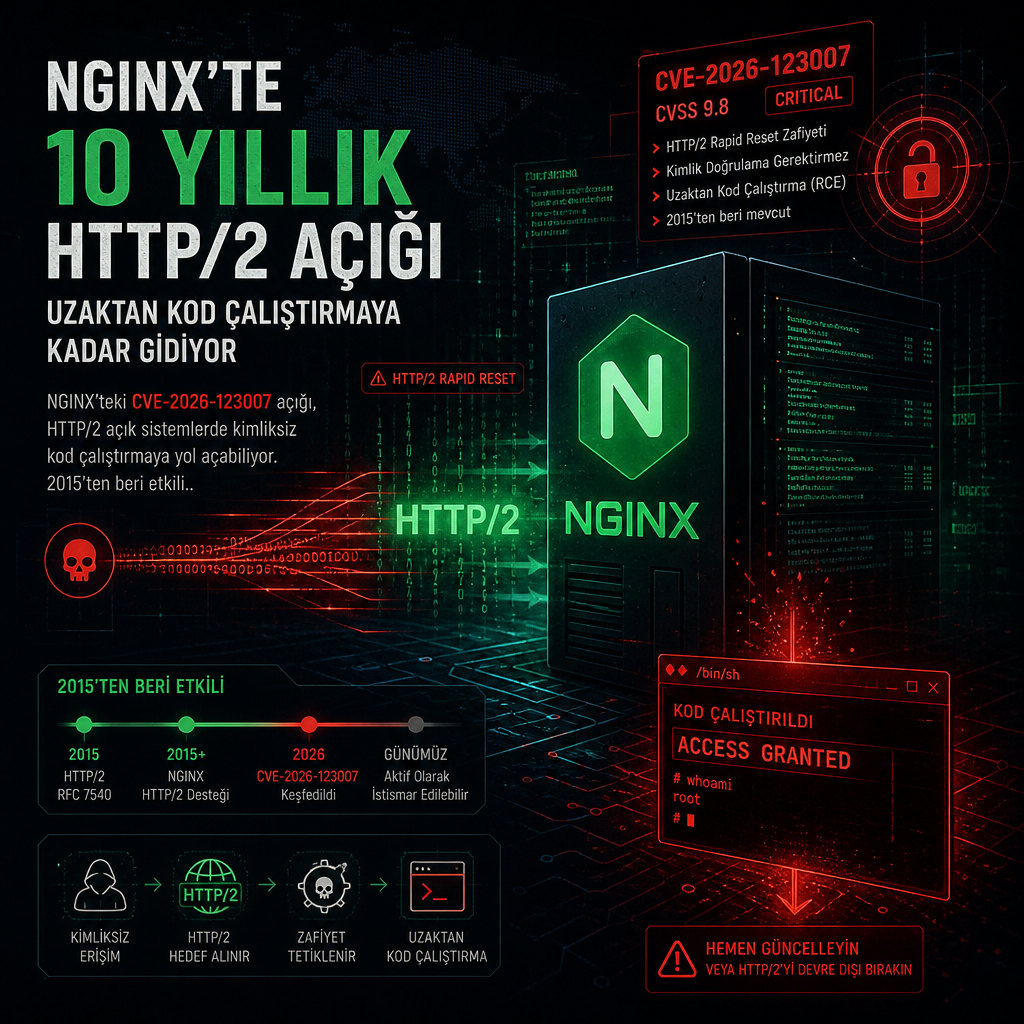
NGINX’in HTTP/2 desteğindeki CVE-2026-123007 numaralı açık, kimlik doğrulaması olmadan sunucularda kod çalıştırılmasına yol açabiliyor. 2015’ten beri açık kaynak koda gömülü olan hata, bugün yayımlanan 1.31.9 ve 1.30.7 sürümleriyle kapatıldı.
F5’in NGINX için yayımladığı duyuruya göre zafiyet, HTTP/2 etkin sunucularda uzaktan sömürülebiliyor. Güvenlik araştırmacıları da açığın pratikte çalıştığını doğruladı: Wiz, ASLR’yi aşarak kod çalıştırabildiğini; Xint ise yalnızca erişilebilir bir HTTP/2 portu üzerinden bunu başarabildiğini bildirdi. Açık, NGINX açık kaynak kodunda 1.9.5 sürümünden bu yana yer alıyor. Bu sürüm 22 Eylül 2015’te yayımlanmıştı.
Açık, NGINX worker sürecinin yetkileriyle kod yürütülmesine imkân veriyor. Ancak CIRCL’in aktardığına göre hedef makinede root seviyesine çıkmak için ikinci bir ayrıcalık yükseltme zinciri gerekiyor. Xint’in testlerinde, worker olarak çalışan kod Linux çekirdeğindeki SCTP tarafındaki ayrı bir hatayla host üzerinde root elde edebildi. Bu senaryoda NGINX bir Docker kapsayıcısı içinde çalışsa bile sonuç değişmedi.
Şu ana kadar satıcıya, Wiz’e, Rapid7’e ya da diğer araştırmacılara atfedilen doğrulanmış bir saldırı kampanyası paylaşılmadı. CISA’nın Known Exploited Vulnerabilities kataloğunda da açık bugün itibarıyla yer almıyor. Buna karşın CVE-2026-123007 için GitHub’da açık kaynak bir proof-of-concept kodu bulunuyor. Kodun notlarında, yerel ve yeni başlatılmış bir Docker kapsayıcısı üzerinde saldırıyı göstermek için uygun olduğu belirtiliyor.
Yama listesi geniş, etkilenen sürüm aralığı 2015’e uzanıyor
NGINX’in güvenlik duyurusuna göre 1.9.5 ile 1.31.8 arasındaki tüm açık kaynak sürümleri etkileniyor. Bu aralığa 21 Ekim’de çıkan 1.31.8 ile 14 Ekim tarihli 1.31.7 ve 1.30.6 güvenlik sürümleri de dahil. NGINX Plus tarafında da 37.x serisinin yama öncesi yapıları ile R34, R35 ve R36 etkileniyor. Bugünkü güncellemeler, aynı anda dört ayrı açığı daha kapatıyor.
Bu dört açık şunlar: CVE-2026-123633, CVE-2026-123634, CVE-2026-121810 ve CVE-2026-113425. NGINX, bunların da uygun koşullar altında kod çalıştırmaya kadar gidebildiğini ve hepsine CVSS 4.0 üzerinden 9.2 puan verdiğini belirtiyor. CVE-2026-123633 HTTP/2 açıkken ve worker düşük worker_connections durumundayken backend’e iletilen isteklerde tetiklenebiliyor. CVE-2026-123634 ise değişkenlerden oluşturulan bir proxy sunucu adı ile birlikte SSI ya da mirror alt isteği gerektiriyor. CVE-2026-121810 için HTTP/3’ün açık olması gerekiyor. CVE-2026-113425 ise NGINX’in mail proxy olarak kullanıldığı kurulumları etkiliyor.
Zafiyetlerden hangisinin hangi yapılandırmada çalıştığı da netleşti. HTTP/2, listen direktifinde http2 ifadesi kullanıldığında ya da http2 on; ayarı verildiğinde etkinleşiyor. Bir sunucunun HTTP/2 kabul edip etmediğini görmek için openssl s_client -alpn h2 komutunun çıktısında ALPN protocol: h2 satırı görülüyor. CDN arkasındaki yapılarda ise testin doğrudan NGINX origin üzerinde yapılması gerekiyor; çünkü yalnızca HTTP/1.1 kabul eden bir origin HTTP/2 üzerinden saldırı yüzeyi oluşturmuyor.
NGINX 1.31.9 ve 1.30.7 sürümleri beş açığın tamamını kapatıyor. NGINX Plus tarafında 37.3.0.1 ve 37.0.8.1 dört açığı gideriyor; CVE-2026-123633 için düzeltme daha önce 37.2.0.1 ve 37.0.7.1 ile gelmişti. 37.1.0 ile 37.2.0.1 arası, 37.0.0 ile 37.0.7.1 arası ve R34 ile R36 aralığı için satıcı duyurusunda farklı düzeltme notları yer alıyor. Güncellemeden sonra NGINX’in tamamen yeniden başlatılması ya da canlı ikili yükseltme yapılması öneriliyor; yalnızca reload işlemi eski yürütülebilir dosyayı çalışır bırakabiliyor ve mevcut bağlantılar eski worker süreçlerinde kalabiliyor.
Resmî Docker imajlarında bugün itibarıyla 1.31.9 ve 1.30.7 etiketleri bulunuyor, Alpine varyantları da buna dahil. Ubuntu ve Debian ise aynı gün içinde yamalı paketleri yayımlamış değildi. Ubuntu’nun CVE durum sayfası nginx’i 16.04 ile 26.10 arasındaki sürümlerde etkilenir gösterirken, Debian’ın güvenlik izleyicisi bookworm, trixie, forky ve sid için zafiyet kaydı tutuyordu. Dağıtım paketleri sürüm numarasını değiştirmeden de yamayı taşıyabildiği için, nginx -v çıktısından çok tam paket sürümünün dağıtım duyurusuyla karşılaştırılması gerekiyor.
F5’in duyurusunda yalnızca iki açık için geçici önlem öneriliyor. CVE-2026-123634 için SSI ve mirror direktiflerinden kaçınılması, değişkenlerden proxy sunucu adı oluşturulmaması isteniyor. CVE-2026-113425 içinse dinleyicilerin yalnızca güvenilen ağlarla sınırlandırılması tavsiye ediliyor. CIRCL’in yanıt rehberi, yükseltme yapılana kadar HTTP/2’nin kapatılmasını da geçici azaltım olarak öne çıkarıyor. Bu adım CVE-2026-123007 ve CVE-2026-123633 için etkili, ancak diğer üç açığı kapatmıyor. HTTP/3 kullanılan ortamlarda onu devre dışı bırakmak da CVE-2026-121810 için gerekli kurulumu ortadan kaldırıyor.
NGINX 1.25.1 ve sonrasında etkilenen her server bloğunda http2 off; kullanılması ve listen direktiflerinden http2 ifadesinin çıkarılması gerekiyor. 1.9.5 ile 1.25.0 arasındaki sürümlerde ise listen 443 ssl http2; satırının listen 443 ssl; biçimine dönüştürülmesi gerekiyor. Ardından NGINX yeniden başlatılmalı ve openssl kontrolü tekrar çalıştırılarak sunucunun artık HTTP/2 kabul etmediği doğrulanmalı.
CIRCL, Linux çekirdeğindeki SCTP hatası düzeltilene kadar SCTP kullanmayan sistemlerde kernel modülünün yüklenmesini engelleme yöntemini de aktarıyor. Bunun için /etc/modprobe.d/ altındaki bir .conf dosyasına install sctp /bin/false satırı eklenebiliyor. Ancak bu yöntem daha önce yüklenmiş bir modülü kaldırmıyor ve SCTP çekirdeğe gömülü şekilde derlendiyse onu da kapatmıyor.
İnceleme notlarında saldırı belirtisi olarak, NGINX worker süreçlerinin beklenmedik programlar başlatması, anormal kapanması ya da core dump bırakması, yoğun gelen trafikli ama az kayıt düşen uzun ömürlü HTTP/2 bağlantıları ve olağandışı dış bağlantılar ya da DNS sorguları sayılıyor. Temiz görünen bir access log, saldırının olmadığı anlamına gelmiyor; çünkü HTTP/2 kontrol çerçeveleri normalde istek olarak günlüğe düşmüyor. Yine de bu işaretlerin hiçbiri tek başına kesin kanıt sayılmıyor.
Rapid7’in teknik analizinde saldırının yaklaşık 128 GB HTTP/2 trafiği gerektirdiği, gösterimin ise iki buçuk dakika sürdüğü yer aldı. 300 Mbit/s’nin altındaki bağlantılarda aktarımın NGINX’in varsayılan bir saatlik bağlantı sınırını aşacağı ve saldırının başarısız olacağı belirtiliyor. Yöntem ayrıca x86-64 işlemcilerde avx512f ve avx512vl özellikleri bulunan sistemlerde seçilen bir glibc bellek kopyalama rutinine dayanıyor. Wiz, testlerini TLS üzerinden HTTP/2 kullanan 64 bit sistemlerde, resmî NGINX 1.31.7 ve 1.31.8 derlemeleri üzerinde gerçekleştirdi. Xint ise saldırının AWS, GCP ve Azure üzerindeki test sunucularında, doğrudan genel IP üzerinden bile çalıştığını bildirdi.
CVE-2026-123007 için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-123007