

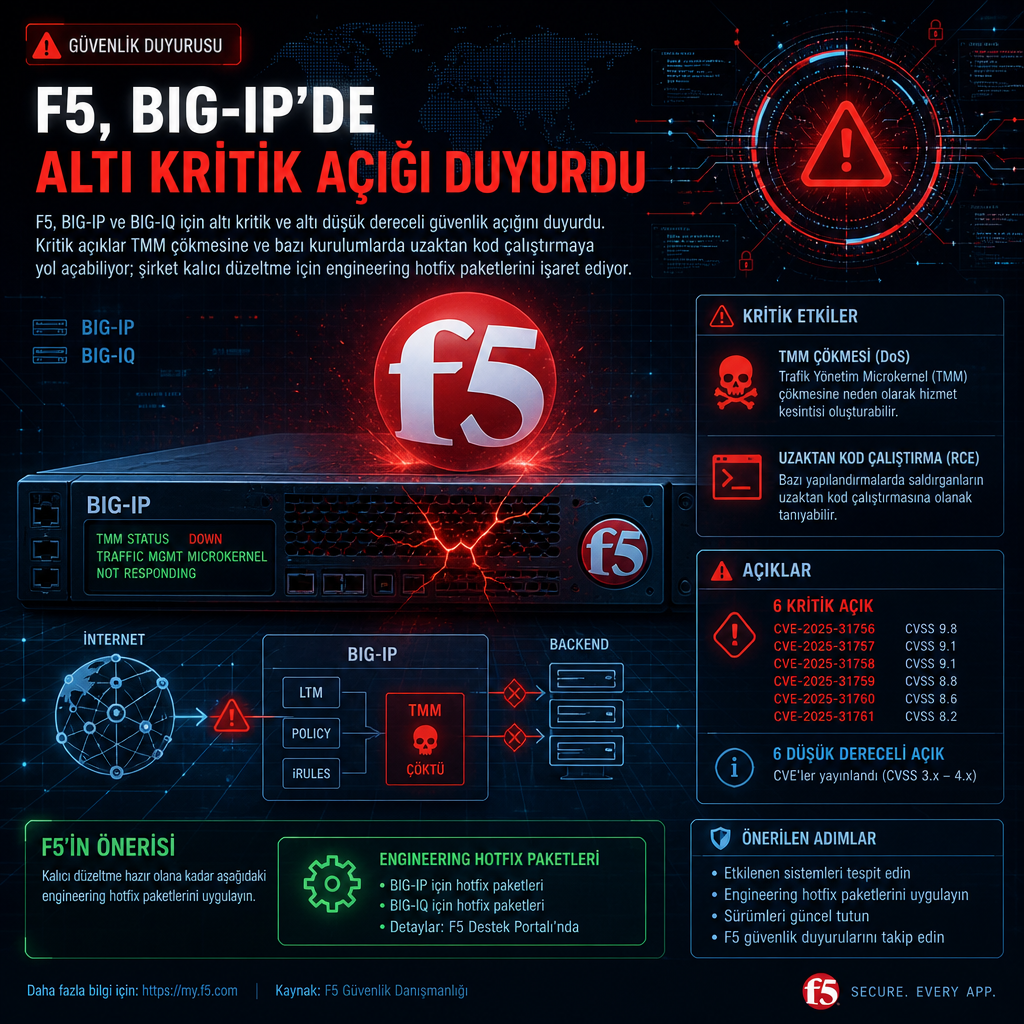
F5, BIG-IP ürün ailesindeki altı kritik güvenlik açığının bazı kurulumlarda Traffic Management Microkernel (TMM) sürecini çökertebildiğini, kimi senaryolarda ise uzaktan kod çalıştırmaya kapı aralayabildiğini açıkladı. Kimlik doğrulaması gerektirmeyen bu saldırılar, veri düzleminde çalışan ve ağ trafiğinin neredeyse tamamını işleyen bileşeni hedef alıyor.
Şirkete göre zafiyetlerin tetiklenmesi için sanal sunucuda özel bir yapılandırma gerekiyor. Bazı açıklar, belirli komutları kullanan iRule tanımlarıyla; bazıları ise iki özel ajan içeren APM politikalarıyla ortaya çıkıyor. F5, şimdilik yayımlanmış bir workaround olmadığını ve kalıcı çözümün yalnızca engineering hotfix paketleriyle sunulduğunu belirtiyor.
Altı açık, aynı çekirdeği vuruyor
F5’nin bugün duyurduğu altı kritik açığın tamamı CVSS v3.1’de 9,8 puan aldı. CVSS v4.0 skorları ise 9,3 olarak listelendi. Şirkete göre bunların tamamı stack-based buffer overflow sınıfında ve yönetim katmanı değil, veri düzlemi etkileniyor.
Açıkların hiçbirinin istismar edildiğine dair bir bulgu paylaşılmadı. Dört zafiyeti WatchTowr araştırmacısı Sina Kheirkhah bildirdi, kalan ikisini ise F5 kendi incelemelerinde ortaya çıkardı.
Altı açığın beşi BIG-IP’in trafik yönetiminde kullanılan iRules özelliğinde, biri ise APM modülünde yer alıyor. Bunların bir kısmı BIG-IP Next for Kubernetes’i ve şirketin Cloud-Native Edition kapsamında sunduğu BIG-IP CNF bileşenini de etkiliyor.
F5’nin yayımladığı listeye göre CVE’ler ve etkilenen kurulumlar şöyle:
CVE-2026-123637 için sanal sunucuda Client Information agent ile Endpoint Security agent’larının birlikte bulunduğu bir APM per-request policy gerekiyor. Bu açık yalnızca BIG-IP APM’i etkiliyor.
CVE-2026-121805, client trafiğinde PEM::subscriber kullanan bir iRule üzerinden tetiklenebiliyor. Bu açık BIG-IP PEM, BIG-IP Next for Kubernetes ve bugün itibarıyla BIG-IP CNF’yi de etkiliyor.
CVE-2026-120292 için HTTP profile ile birlikte MR::message route kullanan bir iRule gerekiyor. F5, bu zafiyetin BIG-IP’in tüm modüllerini ve BIG-IP Next for Kubernetes’i etkilediğini bildirdi.
CVE-2026-120285 de HTTP profile ve PSC::ip_address kullanan bir iRule ile ortaya çıkıyor. Şirkete göre bu açık BIG-IP’in tüm modüllerinde, BIG-IP Next for Kubernetes’te ve bugün itibarıyla BIG-IP CNF’de geçerli.
CVE-2026-116953, client trafiğinde GENERICMESSAGE::route kullanan bir iRule ile tetikleniyor. Bu zafiyet BIG-IP’in tüm modüllerini ve BIG-IP Next for Kubernetes’i etkiliyor.
CVE-2026-120722 ise client trafiğinde DNS::scrape kullanan bir iRule üzerinden işliyor. F5, bu açığın BIG-IP DNS ile BIG-IP Next for Kubernetes’i etkilediğini söyledi. Şirketin advisory notunda BIG-IP CNF’nin etkilenmediği yazsa da, bugün güncellenen CVE kaydı CNF’yi de etkilenenler arasına ekledi.
Şirketin security notification sayfası, bugün yayımlanan 22 duyuruyu listeliyor; bunların 10’u NGINX için hazırlandı.
Altı kritik açık için tek çözüm engineering hotfix paketleri. Bunlar, şirketin normal yazılım sürümleri arasında yayımladığı özel derlemeler olarak tanımlanıyor. F5, planlanmış bir sürümün bu açıklar için düzeltme olarak listelenmediğini ve hotfix kurulana kadar herhangi bir workaround sunulmadığını belirtiyor.
Şirket, engineering hotfix’lerin planlı yazılım sürümlerindeki kapsamlı QA değerlendirmesinden geçmediğini vurguluyor. Hotfix politikasında da bu paketler için garanti ya da çalışacaklarına dair bir vaat verilmediği ifade ediliyor.
Özel engineering hotfix kullanan bir sistemin, şirkete göre, destek ekibinden yeni bir hotfix istemesi gerekiyor.
BIG-IP Next for Kubernetes tarafında düzeltmeler BNK-2.4.2-EHF1, BNK-2.3.4-EHF1 ve BNK-2.2.5-EHF1 olarak listelendi. Bu paketler sırasıyla 2.4.0 ile 2.4.2, 2.3.0 ile 2.3.4 ve 2.2.0 ile 2.2.5 sürümleri için geçerli.
BIG-IP CNF için de aynı sürüm aralıklarında CNF-2.4.2-EHF1, CNF-2.3.4-EHF1 ve CNF-2.2.5-EHF1 yayımlandı. Bu düzeltmeler CVE-2026-121805 ile CVE-2026-120285 için geçerli.
F5, yalnızca hâlâ teknik destek kapsamındaki sürümleri kontrol ettiğini söylüyor. Bu nedenle tabloda yer almayan eski bir sürümün güvenli olduğu sonucuna varılmaması gerektiği not ediliyor.
Bugünkü açıklar, F5’nin 22 Eylül’de duyurduğu ve daha sonra istismar edilen CVE-2026-94127’den farklı. U.S. Cybersecurity and Infrastructure Security Agency, bu açığı aynı gün Known Exploited Vulnerabilities kataloğuna eklemişti.
Bu açık, OAuth yetkilendirme sunucusu gibi çalışan APM yapılandırmalarında yer alan heap-based buffer overflow türünde bir zafiyetti ve saldırganların kimlik doğrulaması yapmadan kod çalıştırmasına izin veriyordu. Bugün duyurulan altı açık ise stack-based overflow sınıfında ve farklı ayarlar gerektiriyor.
BIG-IP ve BIG-IQ için altı düşük dereceli açık daha
F5’nin bugünkü duyuruları yalnızca kritik açıklarla sınırlı kalmadı. Şirket, BIG-IP ve BIG-IQ içinde yer alan, her biri ayrı düzeltmeye sahip altı daha düşük dereceli zafiyeti de listeledi. Aşağıdaki puanlar CVSS v3.1’e göre verildi.
CVE-2026-125274, iControl SOAP bileşeninde 8,8 puanla değerlendirildi. Ağ erişimi olan ve en az Guest rolüne sahip bir kullanıcı, yetkisiz bir yönetim isteği gönderebiliyor. F5, bunun sistem komutları çalıştırmaya, dosya oluşturmaya ya da silmeye ve hizmetleri devre dışı bırakmaya izin verebileceğini söylüyor. Zafiyet BIG-IP 21.1.0.3, 17.5.1.10 ve 17.1.3.6 ile BIG-IQ 8.4.2.3 sürümlerinde giderildi. Bu arada SOAP advisory, iControl SOAP erişiminin güvenilen ağlarla sınırlandırılmasını öneriyor; self-IP adreslerinde engellemenin yüksek erişilebilirlik kurulumlarını bozabileceği uyarısı da yer alıyor.
CVE-2026-120718, iControl REST tarafında 8,1 puan aldı. Bu açıkta iControl REST token’ları beklenen sürede sona ermeyebiliyor. Token’a zaten sahip olan bir saldırgan, sahibi silmediği sürece geçerlilik süresini uzatabiliyor. Düzeltme BIG-IP 21.1.0.2, 17.5.1.10 ve 17.1.3.6 sürümlerinde yer alıyor. F5, geçici çözüm olarak token oluşturan betiklerin, artık ihtiyaç duyulmadıklarında token’ları silmesi için değiştirilebileceğini belirtiyor.
CVE-2026-125272, APM içinde 7,5 puanla sınıflandırıldı. Bir sanal sunucudaki APM access profile üzerinde form tabanlı Logon Page içeren bir per-request policy varsa, saldırgan kimlik doğrulaması yapmadan TMM’yi çökertebiliyor. Bu açık da altı kritik zafiyetle aynı engineering hotfix paketleriyle düzeltildi.
CVE-2026-126822, APM SAML başlığı altında yine 7,5 puan aldı. Access profile bir SAML Service Provider (SP) olarak yapılandırıldığında, saldırgan TMM’yi kimlik doğrulaması olmadan çökertebiliyor. F5, bu açık için de aynı engineering hotfix’leri kullanıyor. Şirket, SAML SP gerekliyse SAML Auth agent’ının kaldırılmasını ve ilgili sanal sunucuya erişimin güvenilen istemci ağlarıyla sınırlandırılmasını öneriyor.
CVE-2026-126336, yine APM SAML kategorisinde 7,5 puanla listelendi. Encryption edilmiş assertions özelliği açık bir SAML SP agent, saldırganın kimlik doğrulaması olmadan TMM’yi çökertmesine yol açabiliyor. Bu açık BIG-IP 21.1.0.3, 17.5.1.10 ve 17.1.3.6 sürümlerinde giderildi. F5, etkinin azaltılması için yüksek erişilebilirlik kurulumu kullanılmasını da tavsiye ediyor.
CVE-2026-121812 ise APM ve SSL Orchestrator’ı etkiliyor ve 7,5 puanla derecelendirildi. tmm.access.policytrace veritabanı anahtarı açık bir per-request policy, saldırganın TMM’yi çökertmesine izin verebiliyor. Bu anahtar varsayılan olarak kapalı geliyor. APM tarafındaki düzeltme yine engineering hotfix paketlerinde yer alırken, SSL Orchestrator için duyuruda yalnızca 21.1 ve 17.1 dallarındaki düzeltmeler listeleniyor.
F5, bugünkü duyurularla birlikte 22 ayrı advisory yayımladığını ve bunların içinde NGINX için hazırlanan 10 duyurunun da bulunduğunu kaydetti.