

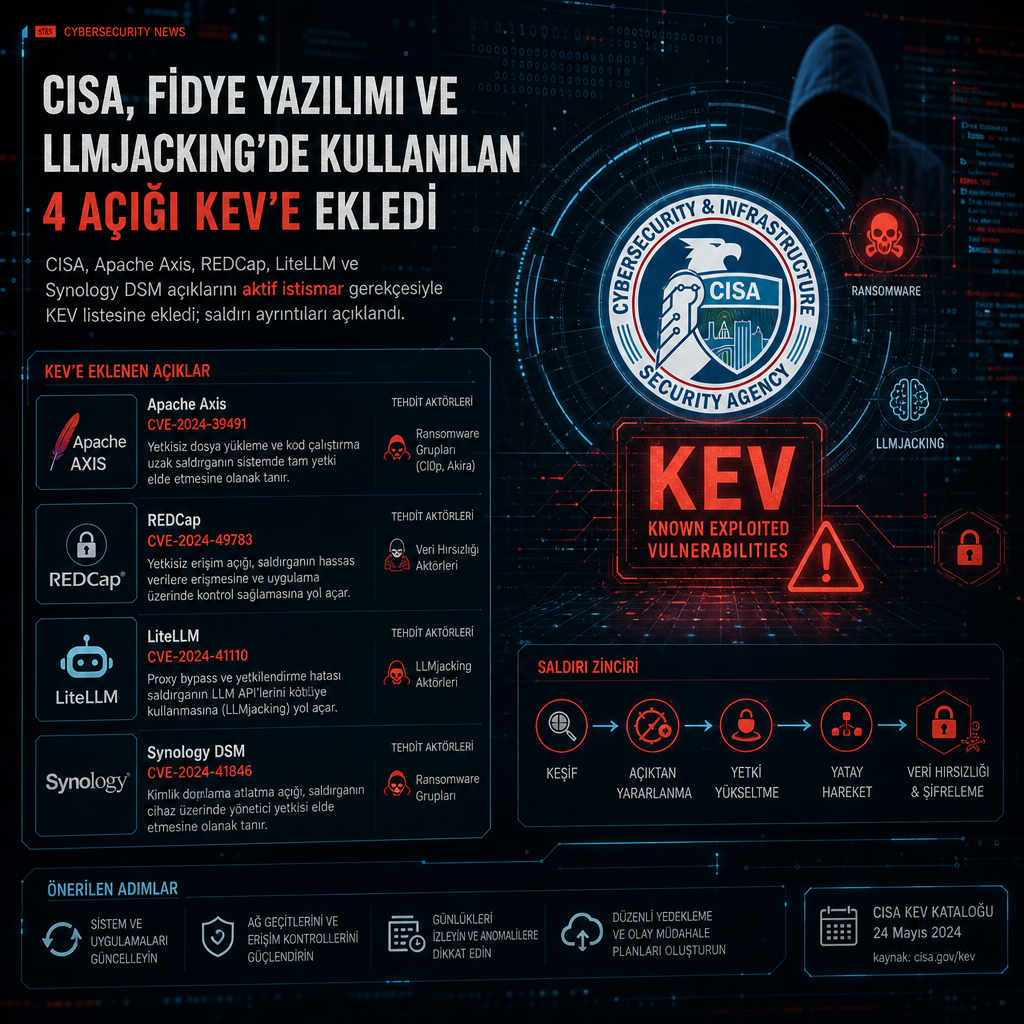
CISA, Synology DiskStation Manager (DSM), BerriAI LiteLLM, Apache Axis ve Vanderbilt University Research Electronic Data Capture (REDCap) ürünlerini etkileyen dört açığı aktif istismar listesine ekledi. Kurum, bu zafiyetler için aktif kullanım bulgularına dayandığını ve açıkların fidye yazılımı, kripto madenciliği ile LLMjacking saldırılarında kullanıldığını açıkladı.
Listeye giren dört açığın tamamı kritik seviyede değerlendiriliyor. Apache Axis’te CVE-2026-90436, REDCap’te CVE-2026-90817, LiteLLM’de CVE-2026-40217 ve Synology DSM’de CVE-2024-10441 kodlu hatalar yer alıyor. CVSS puanları 8.8 ile 9.8 arasında değişen bu açıklar, uzaktan kimlik doğrulaması olmadan kod çalıştırmaya kadar uzanan sonuçlar doğurabiliyor.
Apache Axis ve REDCap açıkları aktif saldırılarda kullanıldı
Apache Axis tarafındaki CVE-2026-90436, güvenli olmayan reflection zafiyeti olarak tanımlanıyor. CVSS puanı 9.8 olan açık, kimlik doğrulaması gerektirmeden uzaktan saldırganın rastgele kod çalıştırmasına imkan verebiliyor. CISA, bu kaydı KEV kataloğuna eklerken açıkla ilgili fiili istismar kanıtına işaret etti.
REDCap’teki CVE-2026-90817 de 9.8 puanlı kritik bir kod enjeksiyonu açığı olarak listelendi. Bu hata, sunucu üzerinde uzaktan kod çalıştırılmasına yol açabiliyor. CISA, saldırganların bunu kamuya açık bir survey bağlamında erişilmemesi gereken bir controller rotasına yönelerek gerçekleştirebildiğini belirtti. Kuruma göre saldırı, veri içe aktarma sürecinde hazırlanmış bir dosya yolu ya da stream parametresi gönderilerek yürütülebiliyor ve bunu yapabilmek için geçerli bir public survey hash’ini bilmek gerekiyor.
Apache Axis açığının KEV kataloğuna eklenmesi, 4EverAble2Shell olarak anılan ve N-able N-central’ı etkileyen açıklarla birlikte kullanıldığına dair raporların ardından geldi. Bu zincirin, savunmasız sunuculara kripto para madencisi yerleştirmek için kullanıldığı bildirildi.
Rapid7, kendi analizinde CVE-2026-90436’un bir müşteri ortamındaki Atlassian Confluence Data Center’a karşı istismar edildiğini aktardı. Şirket, saldırının Confluence’ın XML-RPC ve SOAP API’leri kapsamında Axis kütüphanesini kullanmasından yararlandığını belirtti. Atlassian ise savunmasız kalabilmek için Confluence kurulumunda “Remote API (XML-RPC & SOAP)” seçeneğinin açık olması gerektiğini, bu ayarın 3.0 sürümünden bu yana yeni kurulumlarda varsayılan olarak kapalı geldiğini ve Confluence 10.0’da tamamen kaldırıldığını hatırlattı.
Rapid7’nin kayda aldığı olay 13 Kasım 2026’da işaretlendi. Şirkete göre saldırganlar, geçici Pinggy ve Cloudflare Tunnel alan adlarından çekilen kabuk komutları ve betiklerle sistemi çalıştırdıktan sonra ele geçirilen ortamı envanterlemeye başladı. İlk çalıştırmadan yalnızca üç dakikadan biraz fazla bir süre sonra saldırganların, Confluence’ın kendi veritabanı kimlik bilgileriyle MySQL’e bağlandığı ve sayfa gövdeleri, uygulama bağlantıları ile kimlik bilgileri, token’lar, VPN yapılandırmaları ve özel anahtarlarla ilişkilendirilen ekleri sorguladığı belirtildi.
İncelemede saldırgan betiklerinin muhtemelen yapay zekâ ile üretildiği, Confluence’ın varsayılan ek klasörünü hedeflediği, Office belgelerini ayrıştırdığı, kimlik bilgileri aradığı ve Luhn algoritmasıyla yanlış pozitifleri elediği bilgisi de yer aldı. Aynı süreçte içerideki çeşitli servisler haritalandı, Confluence uygulama kimliğiyle Atlassian Crowd API üzerinden kullanıcı ve grup üyelikleri sorgulandı, Kerberos tabanlı AS-REP Roasting tekniğiyle kimlik bilgisi toplama girişimi yapıldı.
Bu girişimler başarılı olmadı ancak saldırganın bir servis hesabı kimliğini ele geçirerek üretim amaçlı bir bulut veri ambarına sorgu yaptığı aktarıldı. İlk istismar talebinden yaklaşık 12 saat sonra saldırganın, 192.238.253[.]176 adresinden legacy kimlik doğrulama kullanarak Microsoft 365’e bir entegrasyon servis hesabı gibi giriş yaptığı da rapora yansıdı.
LiteLLM ve Synology DSM’de de aktif istismar var
LiteLLM’i etkileyen CVE-2026-40217, korumasız bir alternatif kanal zafiyeti olarak tanımlanıyor. CVSS puanı 8.8 olan açık, uzaktaki bir saldırganın /guardrails/test_custom_code URI’si üzerinden bytecode yeniden yazımıyla rastgele kod çalıştırmasına imkan tanıyabiliyor. CISA, bu kaydı da aktif istismar bulguları nedeniyle KEV kataloğuna ekledi.
Google Threat Intelligence Group’un bu hafta yayımladığı bulgular, saldırganların bu açığı sınırlı erişimli inference key’leri tam yönetici yetkisine dönüştürmek için kullandığını gösterdi. Kampanya; finans, perakende, ulaşım ve teknoloji kuruluşlarını hedef aldı ve Kuzey Amerika, Güney Amerika ile Asya-Pasifik bölgesine yayıldı. Bu faaliyet, LLMjacking olarak adlandırılan saldırı sınıfı içinde değerlendiriliyor.
Synology DSM tarafındaki CVE-2024-10441 ise yanlış kodlama ya da kaçış işlemi nedeniyle ortaya çıkan bir çıktı işleme hatası. CVSS puanı 9.8 olan açık, uzaktaki bir saldırganın belirtilmeyen yöntemlerle kod çalıştırmasına izin verebiliyor. Synology, bu açığın ay başında NAS cihazlarını hedef alan fidye yazılımı saldırılarında kullanıldığını açıklamıştı. Saldırıların C3RB3R fidye yazılımının dağıtımıyla sonuçlandığı bildirildi.
CISA, aktif istismar nedeniyle federal kurumlara DSM, REDCap ve Axis açıkları için 21 Kasım 2026’ya, LiteLLM açığı için ise 2 Aralık 2026’ya kadar düzeltme uygulanmasını ya da gerekli azaltıcı önlemlerin devreye alınmasını tavsiye etti.