

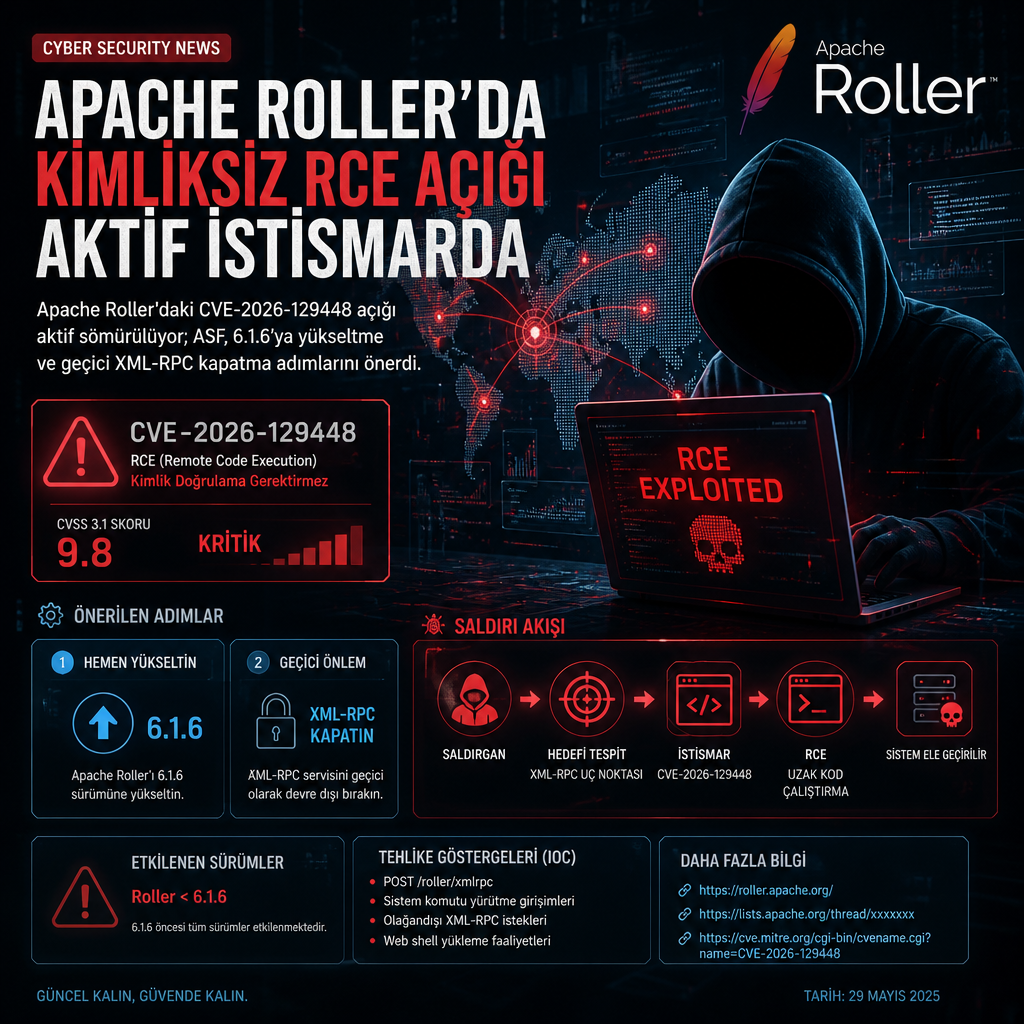
Apache Roller’da kimlik doğrulaması gerektirmeden uzaktan kod çalıştırmaya izin veren kritik açık, sahada aktif olarak sömürülüyor. Java tabanlı açık kaynak blog platformunu etkileyen hata, CVE-2026-129448 koduyla izleniyor ve CVSS puanı 9.8 olarak veriliyor.
Açık, XML-RPC uç noktasında güvenilmeyen verinin serileştirilmiş halinin geri açılması sırasında ortaya çıkıyor. Proje bakımcılarının aktardığına göre Apache Roller 4.0.0 ile 6.1.4 arasındaki sürümler, uzak bir saldırganın herhangi bir kimlik doğrulaması olmadan keyfi kod çalıştırmasına kapı aralıyor. XML-RPC uç noktası, isteği yapanı doğrulamadan önce satıcıya özgü genişletme türlerini kabul edip bunları çözümlüyor.
ASF: Aynı açık daha önce yamalanmıştı
Apache Software Foundation, bu bulgunun CVE-2026-82384 ile aynı sorun olduğunu da belirtti. 9.8 CVSS puanına sahip bu açık, Eylül 2026’da kapatılmış ve o dönemde yalnızca Apache Roller 6.1.5 sürümü etkilenmiş olarak listelenmişti. Yeni açıklamada, açığın şu anda aktif olarak istismar edildiği ifade edildi ancak sömürünün nasıl yürütüldüğüne ya da hangi hedeflerin vurulduğuna dair ayrıntı paylaşılmadı.
Açığı bulan kişi olarak güvenlik araştırmacısı n0mi1k’in adı geçerken, bildirimi yapan Matt Raible da teşekkür edilenler arasında yer aldı. ASF’nin notuna göre sorun, XML-RPC özelliği devre dışı olsa bile eski sürümlerde isteğin önce serileştirilmesinden kaynaklanıyor. Bu nedenle yönetim arayüzünde XML-RPC’yi kapatmak tek başına yeterli görülmüyor. Açık için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-129448
Yama yoksa geçici kapanış seçenekleri
ASF, kullanıcıların Apache Roller 6.1.6 ya da daha yeni bir sürüme yükseltmesini öneriyor. Bu sürüm, genişletme türlerini devre dışı bırakıyor ve XML-RPC özelliği kapalıysa XML-RPC isteklerini reddediyor.
Anında yama uygulanamıyorsa, WEB-INF/web.xml içindeki enabledForExtensions ayarının false yapılması ya da /roller-services/xmlrpc servlet eşlemesinin kaldırılması ve ardından Roller’ın yeniden başlatılması gerekiyor. ASF, yönetim arayüzünde XML-RPC’yi kapatmanın tek başına yeterli olmadığını da vurguladı; çünkü eski sürümler bu ayarı kontrol etmeden önce isteği serileştirip açıyor.