

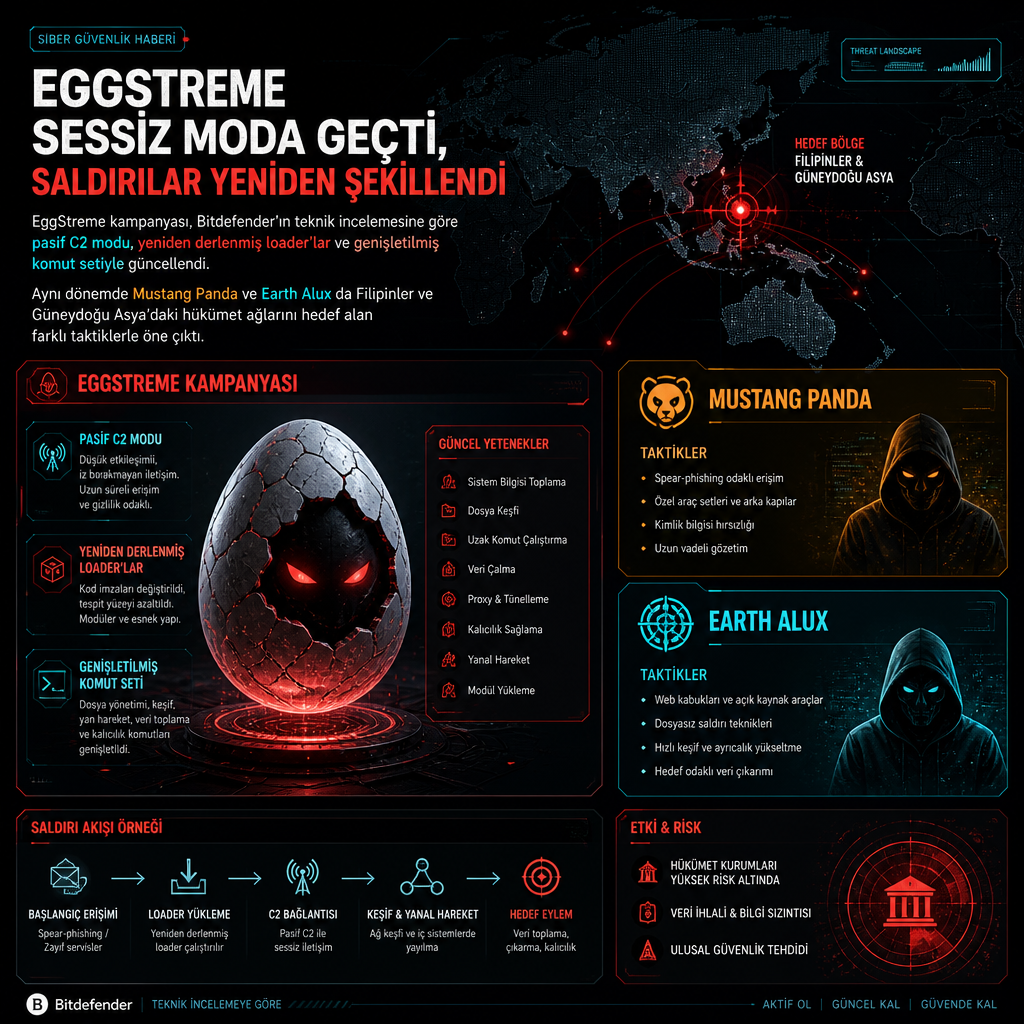
Filipinler’deki hükümet kurumlarını hedef alan EggStreme kampanyası, güvenlik araçlarının yakalamasını zorlaştırmak için kendini yeniden yazdı. Bitdefender’ın paylaştığı teknik incelemeye göre saldırganlar, daha önce açığa çıkan EggStreme yapısını sadece yeniden derlemekle kalmadı; ağ protokolünü değiştirdi, komut setini genişletti ve dışarıya hiç bağlantı kurmayan pasif bir varyant da geliştirdi.
Bu değişiklikler, Eylül 2025’te kamuoyuna yansıyan EggStreme çerçevesine karşı oluşturulan statik imzaları ve sezgisel tespitleri atlatmayı amaçlıyor. Yeni yapı, kurumsal ağlara hâlâ bilinmeyen bir ilk erişim vektörüyle sızıyor ve yükleri DLL sideloading tekniği üzerinden çalıştırıyor.
Bitdefender araştırmacıları, kod tabanındaki bu revizyonların yalnızca dosya karma değerini veya IP adresini değiştirmekten ibaret olmadığını; saldırganların altyapı ve çalışma biçimini de elden geçirdiğini belirtiyor. Şirketin Martin Zugec’e dayandırdığı açıklamalarda, yeni örneklerde komutların daha geniş bir keşif ve yan hareket kapasitesi sunduğu, ayrıca altyapının önceki sürümleri birleştiren sertifika otoritesinden uzaklaştığı aktarıldı.
DLL sideloading, pasif mod ve yeni komutlar
EggStreme ailesinin omurgasını birkaç katmandan oluşan bir yükleme zinciri oluşturuyor. İlk bileşen EggStremeFuel, sistem profilini çıkarıyor ve EggStremeLoader’ı indiriyor. Loader kalıcılık kuruyor, ardından EggStremeReflectiveLoader’ı çözüp çalıştırıyor. Bu katman da EggStremeAgent’ı devreye alıyor.
EggStremeAgent, bazı araştırmalarda Gorem RAT adıyla da izlenen temel arka kapı. Araştırmaya göre bu bileşen sistem keşfi yapabiliyor, ağ içinde yatay hareketi destekliyor, EggStremeKeylogger adlı enjeksiyon tabanlı klavye kaydedici üzerinden veri toplayabiliyor ve EggStremeWizard adlı ikinci bir arka kapı sayesinde ters kabuk açma ile dosya yükleme ve indirme işlevleri sunuyor. Bitdefender, yeni örneklerde keylogger bileşeninin çıkarıldığını, ancak EggStremeWizard’ın kaldırıldığına dair bir kanıt görmediğini söylüyor.
Yeni sürümlerde öne çıkan bir başka değişiklik, iletişimin davranışında ortaya çıktı. Bazı örnekler artık dışarıdaki bir komuta-kontrol sunucusunu aramak yerine dinleme modunda bekliyor; saldırgan bağlanana kadar açık bir port üzerinden pasif halde kalıyor. Bu yöntem, güvenlik ekiplerinin dışarı doğru trafik izleyerek yaptığı tespiti zorlaştırıyor.
Bitdefender’ın paylaştığı değişiklik listesi bununla sınırlı değil. EggStremeFuel’in yapılandırmayı koruma yöntemi değiştirildi. EggStremeLoader’ın kriptografisi ve yük biçimi de yeniden düzenlendi; RC4’ten RC5’e geçildi, Ekim 2025 sonuna gelindiğinde ise özel bir şifreleme şeması kullanılmaya başlandı. EggStremeAgent’a Active Directory keşfi, Windows Management Instrumentation sorguları, TCP trafik yönlendirme ve PowerShell ile PE ile .NET yükleri çalıştırma komutları eklendi.
Altyapı tarafında da kampanyaya özgü sertifika otoriteleri kullanıldığı görüldü. İlk sürümlerde tek bir sertifika otoritesine yaslanan yapı, yeni vakalarda kampanyaya özel sertifika otoritelerine bölünmüş durumda. Araştırmacılar, bunun aynı aileye ait altyapının daha zor eşleştirilmesini sağladığını aktarıyor.
Yan hareket aşamasında da belirgin bir kayma var. Eski örneklerde Impacket benzeri araçlarla ve doğrudan EggStremeAgent üzerinden ilerlenirken, yeni vakalarda kurumun uç nokta yönetim sistemi dışında kalan ama diğer iş istasyonlarının erişebildiği yönetilmeyen bir sunucu kullanıldı. Yükler bu sunucuda hazırlanıyor, ardından uzak bir VBScript dosyası SMB üzerinden çalıştırılarak DLL sideloading zinciri başlatılıyor.
İlk erişimin tam olarak nasıl sağlandığı hâlâ net değil. Zugec, araştırmalarının ilk dalgasında ağ paylaşımı üzerindeki bir oturum açma betiğiyle karşılaştıklarını, ancak betiğin oraya nasıl yerleştirildiğini belirleyemediklerini söyledi. Daha sonraki etkinliklerde ise geçerli kimlik bilgileri ve kurumun yönetmediği bir ana bilgisayarda hazırlanmış bir betik kullanıldığını, bunun yalnızca saldırganların içeri girdikten sonra nasıl ilerlediğini gösterdiğini vurguladı.
Bitdefender, Tayvan’daki bazı hedefleme izlerinin de bulunduğunu, ancak bunun düşük ila orta güven düzeyinde değerlendirildiğini aktardı. Şirketin değerlendirmesine göre loader katmanındaki hızlı değişimler, saldırganların olgunluğu kadar ifşa olmanın maliyetiyle de ilgili. Yine de operasyonel çizgi değişmiyor: sistem kütüphanelerinin adını taklit eden DLL’ler, dosya paylaşımları üzerinden hazırlık, bellekte çalışma ve karşılıklı TLS zorunluluğu aynı kalıyor.
EggStreme ailesinde yer alan tekniklerin bir kısmı daha önce Palo Alto Networks’ün CL-STA-1048 olarak izlediği başka bir kümeyle de ilişkilendirilmişti. Mart ile Eylül 2025 arasında görülen bu etkinlikte EggStremeFuel ve EggStremeLoader benzeri bileşenler kullanılmıştı. Bitdefender’dan Martin Zugec, bir Güneydoğu Asya hükümet kurumunun hedef alınması ve kullanılan araç setinin kendilerinin gözlemlediği faaliyetlerle uyumlu olduğunu söyledi; ancak araştırmanın ağırlık noktasının atıftan çok kötü amaçlı yazılımın yetenekleri ve evrimi olduğunu belirtti.
Zugec ayrıca, Çin bağlantılı faaliyetlerde aynı araçların birden fazla tehdit aktörü tarafından kullanılabildiğini hatırlattı. Şirket, iki etkinlik kümesinin aynı tehdit grubuna ait olup olmadığını söylemek için altyapı ve mağdur verilerini karşılaştırmadıklarını ifade ediyor.
EggStreme üzerine yayılan son teknik analizler, yükleyici zincirinin hızla yeniden derlenebildiğini ve aktörlerin görünürlükten kaçınmak için build aşamasında karar verdiğini gösteriyor. Bitdefender’ın vardığı nokta, saldırganların komut dosyalarını, DLL adlarını, şifreleme katmanlarını ve altyapıyı değiştirse de temel çalışma modelini koruduğu yönünde.
Bu modelde DLL’ler sistem kütüphanesi adı altında yan yükleniyor, aşamalar dosya paylaşımları üzerinden hazırlanıyor, zararlı kod bellekte çalışıyor ve oturumlar mutual TLS ile korunuyor. Araştırmaya göre EggStreme’in yeni varyantı tam da bu mimari sayesinde sessiz kalabiliyor.
Filipinler’deki kamu kurumlarını hedef alan başka kampanyalar da aynı dönemde sürdü. Kasım 2026 başına kadar uzanan ikinci bir operasyon dalgasında Mustang Panda, ASEAN Zirvesi temalı yemler kullanarak Filipinli devlet görevlilerini hedef aldı ve PlugX arka kapısını DLL sideloading dahil yerleşik tekniklerle dağıttı. Dream Research Labs’in yayımladığı raporda, paketlerin Laos Dışişleri Bakanlığı’ndan geliyormuş gibi gösterilen Laos-Filipinler ikili toplantı gündemini taklit ettiği ve beş yetkilinin adıyla birlikte zirve öncesi onay istendiği anlatıldı.
Bu dosyada görülen yapı, sahte gündem belgesinin arkasına PlugX uzaktan erişim zararlısını yerleştirirken kurbanın ekranda masum bir taslak görmesini sağlıyordu. Araştırmacılar, belgede Filipinler’e atıf yapılmasına karşın meta verilerde Brunei’nin yer almasının, aynı malzemenin Güneydoğu Asya içindeki farklı ülkeler için yeniden kullanılmış olabileceğine işaret ettiğini belirtti.
Aynı dönemde Unit 42’nin takip ettiği Earth Alux kümesi de Güneydoğu Asya’daki hükümet ağlarını hedef almaya devam etti. Palo Alto Networks’ün bu faaliyete verdiği kod adının TGR-STA-0049 olduğu, grubun 2025 Temmuz ayından bu yana en azından hükümet kuruluşlarını hedeflediği ve yüksek gizlilikle istihbarat toplamak için özel yükler kullandığı bildirildi. Grup, daha önce 2023’ten beri yüksek değerli hedeflere karşı kullanılan FINALDRAFT, yani Squidoor arka kapısını da kullandı.
Earth Alux’un araç seti son iki yılda genişledi. Şimdiye kadar belgelenmemiş PerfectPioneer RAT Temmuz 2025’te, KUKURAT ise Mart 2026’da görüldü. İlk erişim çoğu vakada yamalanmamış Microsoft Exchange sunucularının istismarıyla sağlandı; saldırganlar ASPXSpy ve Godzilla gibi web shell’ler bırakıp ardından RAT yüklerini aşamaya aldı. Alternatif olarak oltalama e-postaları, sahte PDF’ler ve benzer alan adları da kullanıldı.
PerfectPioneer RAT, Go diliyle yazılmış bir zararlı ve üç farklı yöntemle başlatılabiliyor. Birinci yöntemde zararlı DLL sideloading ile yükleniyor, şifrelenmiş shellcode çözülüp çalıştırılıyor. İkinci yöntemde Palo Alto Networks GlobalProtect’i taklit eden kurulum dosyaları meşru yazılımı kurarken zararlı kodu da diske bırakıyor ve arka planda yürütüyor. Üçüncü yöntemdeyse PDF gibi görünen yürütülebilir dosyalar kullanılıyor; dosya açıldığında ekranda yem PDF görünürken zararlı arka planda devreye giriyor.
Bu RAT, uzak makinede dosya işlemleri, shell komutları, süreç yönetimi, keylogging, SOCKS5 proxy, ekran görüntüsü alma, pencere envanteri çıkarma ve CPU ile bellek kullanımını izleme gibi işlevleri destekliyor. Ayrıca C2 bağlantısını sürekli açık tutuyor, geçici dosyaları sistemli biçimde temizliyor ve bellek kullanımı 100 MB’ı aşarsa çöp toplama çalıştırıyor.
Unit 42, bazı sürümlerde yer alan isDangerousCommand özelliğinin de dikkat çekici olduğunu aktardı. Bu özellik, rm, curl | bash, wget | bash ve powershell -e gibi çok gürültülü ya da yıkıcı komutların çalıştırılmasını engelliyor. Araştırmacılara göre bu, saldırganların kendi operasyonlarını güvenlik araçlarına görünmeden yürütmek için koyduğu bir fren mekanizması.
KUKURAT ise PerfectPioneer RAT ile ele geçirilmiş ağlarda devreye giren modüler bir implant olarak çalışıyor. C++ ile yazılan arka kapı, işlevlerini çalışma anında doğrudan C2 sunucusundan yüklenen ayrı DLL modülleriyle yürütüyor. Sistem bilgisi gönderip yapılandırma alıyor, ekran görüntüsü alıyor, tuş vuruşlarını kaydediyor, süreçleri listeliyor ve sonlandırıyor, dosya işlemleri yapıyor, cmd.exe ile PowerShell üzerinden komut çalıştırıyor, PsExec ile yatay hareket sağlıyor, SMB kimlik bilgisi denemeleri yapıyor, Beacon Object Files çalıştırıyor ve yerel ayrıcalık yükseltme adımları uyguluyor.
Bu implantın ayrı bir watchdog yürütülebilir dosyası da var. Böylece zararlının aktif kalması sağlanıyor. Üstelik KUKURAT, operatörün komutuna bağlı olarak uç noktada sahte ve meşru görünümlü etkinlik üreterek izini saklıyor. Her operasyon döngüsünde rastgele alan adlarına 10 sahte HTTP isteği gönderebiliyor, sabit kodlu 15 popüler web sitesinden türetilen URL yolları kullanıyor. Aynı zamanda Google Chrome’un davranışını taklit etmek için HKCU\Software\Google\Chrome\BrowserCrashRecovery yoluna rastgele veri yazıp geri okuyor ve anahtarı siliyor. Geçici dizinde de rastgele ad ve içerikte dosyalar oluşturup kaldırıyor.
Unit 42, PerfectPioneer RAT ile KUKURAT’ın komuta-kontrol trafiğinde birincil yöntem olarak HTTP/3 kullandığını belirtti. Güvenlik ekibi, HTTP/3’ün kötü amaçlı yazılım ekosisteminde hâlâ nadir görüldüğünü, buna karşın bu kampanyada UDP üzerinde QUIC ile birlikte kullanıldığını ve bunun gelişen bir eğilimi yansıttığını söylüyor.
Saldırılarda ayrıca PsExec, WMI ve Windows Remote Management gibi yerleşik araçlar da kullanıldı. Yanal hareket için bu araçlara başvuruldu, kimlik bilgileri Mimikatz, ProcDump ve SharpDPAPI ile toplandı, Domain Controller’lar ele geçirilerek yerel uç noktalara KUKURAT dağıtıldı ve dosyalarla e-postalar gibi hassas veriler dışarı aktarıldı.
WMI, Windows ortamlarında yöneticilerin sistem sınıfları ve örnekleri üzerinde sorgu yapmasını sağlayan yerleşik bir yönetim mekanizması olarak meşru amaçlarla da kullanılıyor. Microsoft’un belgelediği bu yetenek, normalde sistem envanteri ve olay takibi için yararlı; ancak saldırganlar aynı kabiliyeti keşif ve filtreleme amacıyla da kullanabiliyor. Unit 42’nin gördüğü operasyonlarda ise WMI sorguları ve benzer yönetim araçları, kurban ağ içinde görünmez kalacak biçimde bir keşif katmanı oluşturdu.
Earth Alux faaliyetinde öne çıkan ortak nokta, HTTP/3 üzerinden kurulan trafik, QUIC tabanlı iletişim ve endpoint üzerinde gürültü bırakmadan ilerleme çabası oldu. Unit 42, grubun binaries içine yerleştirdiği güvenlik anahtarları sayesinde operatörlerin fazla ses çıkaran veya yıkıcı komutlar çalıştırmasının da engellendiğini, bunun da operasyonel güvenliği korumaya dönük olduğunu kaydetti.
Filipinler hükümet ağlarını hedef alan bu üç ayrı hat, aynı dönemde farklı aktörlerin benzer taktiklerle ilerlediğini gösteriyor: EggStreme’de pasif mod ve yeniden derlenmiş loader’lar, Mustang Panda’da diplomatik yemler ve PlugX, Earth Alux’ta ise HTTP/3 tabanlı gizli iletişim ve modüler implantlar öne çıkıyor.
Kaynaklar
- businessinsights.bitdefender.com
- Querying WMI – Win32 apps | Microsoft Learn (learn.microsoft.com)
- Mustang Panda Uses ASEAN Summit Lures | Dream Research (dreamgroup.com)
- QUIC and Covert: Novel HTTP/3-Powered RATs Target Southeast Asian Governments (unit42.paloaltonetworks.com)