

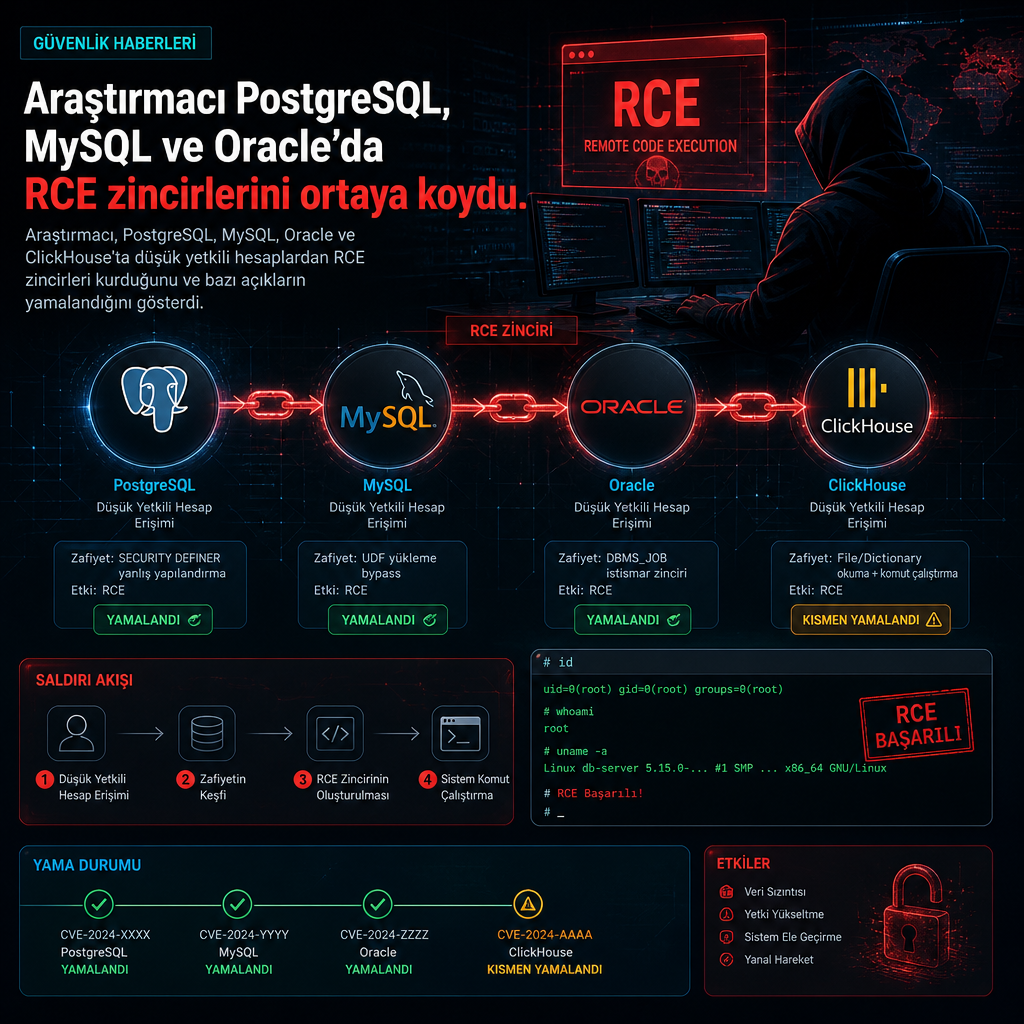
Güvenlik araştırmacısı Zheng Yu, PostgreSQL, MySQL, Oracle Database ve ClickHouse’ta düşük yetkili hesaplardan tam kod çalıştırmaya uzanan saldırı zincirlerini gösterdi. Geçen gün yayımlanan çalışma, veritabanı hesaplarının yalnızca hangi tablo ve şemalara erişebildiğine bakmanın yeterli olmadığını; motorun altında çalışan C ve C++ koduna hangi SQL yetkilerinin kapı araladığını da hesaba katmak gerektiğini ortaya koyuyor.
Depthfirst araştırmacısı Yu’nun hazırladığı proof-of-concept’ler, PostgreSQL, MySQL ve ClickHouse için ayrı ayrı istismar yolları içeriyor. Oracle tarafında ise giriş bilgisi gerektirmeyen, dışa açık bir web uç noktasına kadar uzanan ayrı bir zincir yer alıyor. Araştırmacı, bu zincirlerin hiçbiri için gerçek dünyada yürüyen bir saldırı görmediğini belirtiyor.
Düşük yetki, beklenmedik saldırı yüzeyi
Çalışmanın ana tezi, SQL yetkilendirmesinin sadece mantıksal nesneleri sınırlandırdığı yönünde. Ancak bir hesap, sorgu çözücüden planlayıcıya, hazırlıklı ifadelerden ikili protokol ayrıştırıcılarına kadar motorun güvenlik açısından hassas bölümlerine yine de ulaşabiliyor. Bu yolların herhangi birinde bulunan bellek güvenliği hatası, veritabanı hizmet hesabı altında uzaktan kod çalıştırmaya dönüşebiliyor.
Yu, PostgreSQL’de varsayılan TEMPORARY izninin, MySQL ve ClickHouse’ta ise geçici tablo oluşturma yetkisinin bu kapıyı araladığını söylüyor. Bu tür ayrıcalıklar, bir hesabın uygulama verilerine dokunmadan nesne oluşturmasına ya da bellek hatasını tetikleyen girdiler göndermesine izin verebiliyor.
Araştırmacı, tam saldırı zincirlerini bağımsız olarak yeniden üretmediğini de not ediyor. Buna karşın PostgreSQL, MySQL ve Oracle için yayımlanan yamaların ardından dört kusurun artık satıcı düzeyinde CVE kaydı ve düzeltmesi bulunuyor.
PostgreSQL ve MySQL’de düzeltme alan açıklar
PostgreSQL tarafındaki açık CVE-2026-116331 olarak izleniyor. PostgreSQL’in 12 Kasım’da yayımladığı güvenlik duyurusuna göre, 18.7, 17.12, 16.16, 15.20 ve 14.25 sürümlerinden önceki tüm sürümler etkileniyor. NVD kaydı da bu kusuru, bir nesne oluşturan kullanıcının veritabanını çalıştıran işletim sistemi hesabı altında keyfi kod yürütmesine izin veren bir tür karışıklığı olarak tanımlıyor: min/max aggregate optimizasyonundaki SORTOP mantığı, giriş ve sonuç türleri farklıyken bunları aynı tür gibi ele alabiliyor. PostgreSQL bu açık için CVSS puanını 8.8 olarak veriyor. Teknik notta, düz bir oturum rolünün kendi geçici şemasında ihtiyaç duyduğu nesneleri oluşturduğu, uygulama verilerine dokunmadan tip karışıklığını sunucu denetimine çevirdiği anlatılıyor. Kayıt için NVD bağlantısı: https://nvd.nist.gov/vuln/detail/CVE-2026-116331
MySQL’deki benzer kusur CVE-2026-101786 numarasıyla takip ediliyor. Oracle’ın Ekim ayı MySQL danışmanlığı bu açığı yüksek ayrıcalık gerektiren bir hata olarak sınıflandırmıştı. Araştırmacı ise Server ve Cluster sürümlerinde 26.7.0 ile 26.7.1 arasında yer alan optimizasyon hatasını, yalnızca geçici tablo oluşturabilen ve mevcut tabloları okuyamayan bir hesapla 26.7.0 imajında kod çalıştırmaya çevirdiğini aktarıyor. Bu ayrıntı, satıcının risk değerlendirmesinin işaret ettiğinden daha dar bir erişimle saldırı zinciri kurulabildiğini gösteriyor. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-101786
Oracle’da kimliksiz zincir, ClickHouse’ta tek ayar
Oracle Database tarafında araştırmacının işaret ettiği senaryo daha farklı. Burada saldırganın bir hesap açmasına bile gerek kalmadan, Oracle Text’teki CVE-2026-114819 ile Oracle REST Data Services içindeki GraphQL kusuru CVE-2026-91609 birlikte kullanıldığında, dışa açık HTTP uç noktasından veritabanı motoruna kadar uzanan bir zincir kurulabiliyor. Oracle, Oracle Text açığını bu ayın başındaki Kasım güncellemesinde, GraphQL kusurunu ise Ekim güncellemesinde yamaladı. Şirket her iki zafiyeti de tek başına giriş olmadan istismar edilebilir olarak sınıflandırmıyor. Oracle Text için NVD bağlantısı: https://nvd.nist.gov/vuln/detail/CVE-2026-114819, Oracle REST Data Services için: https://nvd.nist.gov/vuln/detail/CVE-2026-91609
ClickHouse ise araştırmacının dördüncü hedefi oldu. İncelemeye göre tek bir seçenek, format_binary_max_string_size değerini sıfıra çekmek, ikili satır formatını okuma biçimindeki tam sayı taşmasına giden yolu açıyor. Yu, 26.7.5.10 sürümünde shell elde ettiğini de rapor etti. Bu bulgu için henüz CVE ayrılmadı ve doğrulanmış bir düzeltme sürümü de paylaşılmadı.
Yayımlanan tabloda PostgreSQL için 18.7, 17.12, 16.16, 15.20 ve 14.25 öncesi sürümler; MySQL Server ve Cluster için 26.7.0 ile 26.7.1 arası; Oracle Database’in Oracle Text bileşeni için 19.3-19.32, 21.3-21.24 ve 23.4.0-23.26.3 aralığı; Oracle REST Data Services için 24.2.0 ile 26.2.1 arası sürümler listeleniyor. ClickHouse içinse test edilen sürüm 26.7.5.10 olarak veriliyor ve doğrulanmış bir sabit sürüm bulunmuyor.
Araştırmacı, yamaların kurulmasının yanında hesapların hangi işlemleri yapabildiğinin de gözden geçirilmesini öneriyor. Özellikle TEMPORARY yetkisinin ve geniş geçici tablo haklarının, buna ihtiyacı olmayan hesaplardan alınması gerektiğini belirtiyor. Oracle yoluna ilişkin not ise ayrı kalıyor; çünkü bu zincir, herhangi bir hesap olmadan başlıyor.
Veritabanı motorlarının iç kod yollarına ulaşan bu tür zincirler, güvenlik ekiplerinin yalnızca okuma yetkilerine değil, nesne oluşturma ve geçici tablo haklarına da bakmasını gerektiriyor. Yu’nun çalışması, PostgreSQL, MySQL, Oracle ve ClickHouse gibi yaygın platformlarda küçük görünen SQL izinlerinin, motorun derinindeki bellek hatalarına bağlandığında nasıl tam sistem erişimine dönüşebildiğini somut örneklerle gösteriyor.
Kaynaklar
- PostgreSQL: CVE-2026-116331: PostgreSQL min/max aggregate type confusion executes arbitrary code (postgresql.org)
- Narrow Grants, Wide Engines: Reaching Native Database Attack Surface from Minimal SQL Roles | depthfirst (depthfirst.com)
- dev.mysql.com
- Oracle Critical Security Patch Update Advisory – November 2026 (oracle.com)