

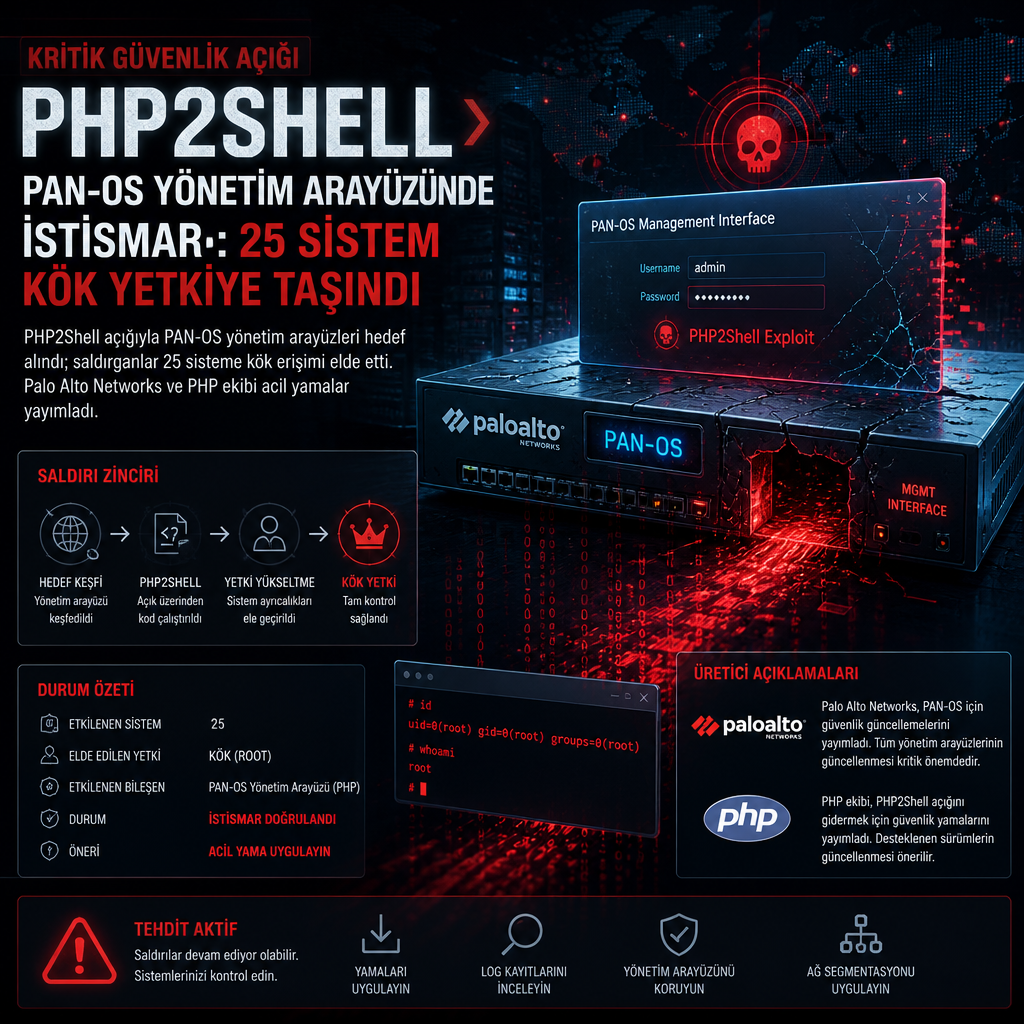
Palo Alto Networks PAN-OS ve Panorama yönetim arayüzlerini internete açık bırakan kurumlar, PHP’deki iki kritik açık üzerinden yürütülen saldırılarla karşı karşıya kaldı. CVE-2026-109618 ve CVE-2026-109619 olarak izlenen zafiyetler, kimlik doğrulaması olmadan web sunucusunda kod çalıştırılmasına izin veriyor; araştırmacılar bu zincirin ABD, Japonya, Tayvan ve Güney Kore’de 25 sistemi ele geçirmek için kullanıldığını doğruladı.
Saldırının odağı, özellikle güvenlik cihazlarının yönetim katmanı oldu. Dream Research’ün Palo Alto Networks ile yürüttüğü incelemeye göre saldırgan, PAN-OS firmware’ini ele geçirip şifrelerini çözdü, PHP kütüphanelerini çıkardı ve dokuz farklı yazılım sürümü için ayrıntılı bellek profilleri hazırladı. Ardından PHP2Shell zinciri, Linux çekirdeğindeki Fragnesia açığıyla ilişkilendirilerek root erişimine kadar ilerletildi. İki firewall ve bir yönetim sunucusunun da dahil olduğu 25 sistemde kalıcı erişim sağlandığı aktarıldı.
VulnCheck’in erken analizleri, açığın ARM64 sistemlerde ve ASLR devre dışı bırakılmış x86 sistemlerde istismar edilebildiğini gösterdi. x86-64 tarafında ASLR’yi aşan halka açık istismarlar sınırlı kaldı; kurumun doğruladığı örnek, yalnızca tek bir PHP derlemesinde çalıştı. VulnCheck daha sonra kendi zincirinde bir bellek sızıntısı kullanarak ASLR açıkken de kod çalıştırmayı başardığını duyurdu.
Açığın teknik akışı, HTTP üzerinden gelen özel hazırlanmış çok parçalı yükleme isteğine dayanıyor. PHP, isteği ayrıştırırken bellek sınırına itiliyor; sorun, uygulama kodu devreye girmeden önce çökme sırasında geride kalan yapılar oluyor. CVE-2026-109618, başlatılmamış istek belleğini; CVE-2026-109619 ise serbest bırakılmış belleğe işaret eden bir göstericiyi hedef alıyor. Araştırmacılar, iç içe geçmiş boş dosya alanlarının PHP’ye istemcinin gönderdiği veriden çok daha fazla bellek ayırttığını, böylece varsayılan 8 MB’lık post_max_size sınırının altında kalan bir isteğin bile 128 MB’lık bellek sınırını tüketebildiğini belirtiyor.
İfşanın zamanlaması da sorunsuz ilerlemedi. Zafiyetlerin ayrıntıları 20 Ekim’de, eşgüdümlü duyurudan önce sızdı. PHP projesi ertesi gün acil yama yayımladı. Hemen ardından güvenlik ekipleri, PHP2Shell adı verilen bu açık çiftinin hangi sistemlerde gerçekten çalıştığını anlamaya çalıştı. VulnCheck, 22 Ekim itibarıyla Initial Access Intelligence müşterilerine CVE-2026-109618 için silahlandırılmış bir istismar ve bir düzineden fazla ağ kuralı sunduğunu açıkladı. 26 Ekim’de ise desteklenen hedefler arasında AMD64 üzerinde PHP 8.2.28 ile 8.2.34, PHP 8.3.22 ile 8.3.35, PHP 8.4.10 ile 8.4.26, PHP 8.5.10 ve 8.5.11 sürümleri, ayrıca desteklenen PHP sürümleriyle çalışan varsayılan Docker kurulumlarındaki WordPress ortamları yer aldı.
Appliance ortamları neden daha kolay hedef oluyor
Bu olayda en kritik farklardan biri, güvenlik cihazlarının standart bir web sunucusundan farklı davranması. Normal sunucularda ASLR, kod ve verinin bellekteki yerini değiştirdiği için istismarı zorlaştırıyor. Appliance tarafında ise aynı yazılım sürümünü çalıştıran tüm cihazlar benzer ikililerle geldiğinden, saldırgan hedefin bellek düzenini önceden modelleyebiliyor. Bu nedenle aynı açık, tek tek web sunuculara kıyasla firewall ve benzeri cihazlarda daha öngörülebilir hale geliyor.
Palo Alto örneğinde de saldırgan, libphp.so taban adresini Set-Cookie başlığı üzerinden sızdırarak ASLR’yi aşmaya çalıştı. Sonrasında ortaya çıkan shell, SELinux tarafından sınırlandı. Cihazlarda hâlâ kullanımda olan PHP sürümlerinin 8.0.30 ve 7.4.33 gibi yaşam döngüsü sonuna gelmiş sürümler olması da saldırı yüzeyini büyüten unsurlar arasında sayıldı.
Dream Research’ün bulguları, ele geçirilen firmware’in şifresinin çözüldüğünü, PHP kütüphanelerinin çıkarıldığını ve saldırganın dokuz yazılım sürümüne özel bellek profilleri oluşturduğunu ortaya koydu. Aynı inceleme, aktörün 40’a yakın özel post-eksploit betiği, hedef listeleri ve yürütme kayıtlarıyla çalıştığını da gösterdi. Kayıtlara göre saldırıdan sonra Active Directory’e yönelen ek girişimler yapıldı; kimlik bilgisi çıkarma ve dizin keşfi faaliyetleri de bulundu.
HTTP’nin karmaşıklığı da istismar zincirinin önemli bir parçası. İstemci, bir dosyayı tek parça halinde göndermek zorunda değil; gövdeyi parçalara bölerek iletebiliyor. Sunucu, isteğin toplam boyutunu baştan bilmiyorsa ve gerekirse sıkıştırılmış içeriği açıyorsa, ne kadar bellek ayıracağını doğru hesaplamakta zorlanabiliyor. Bu durum, web uygulamalarında ve onları çalıştıran sunucularda bellek güvenliği hatalarını canlı tutuyor. PHP2Shell örneğinde ise sorun, isteği işlerken uygulama kodu çalışmadan önce yaşanıyor.
Yama, duyuru ve risk hesabı aynı anda sorun oldu
PHP projesi her iki açığı da CVSS 4.0 altında 9.2 ile derecelendirdi. Fortinet’in PSIRT duyurusunda CVE-2026-109618 için CVSS v3 skoru 9.8 olarak verildi. Palo Alto Networks başlangıçta kendi ürünleri için açığı 8.7 seviyesinde ve orta aciliyetle listeledi; 27 Ekim’de bu sınıflandırmayı 9.2 Critical ve en yüksek aciliyet seviyesine yükseltti. Şirket, duyurudan bir hafta sonra aktif istismarı da doğruladı.
Yama ve geçici önlemler tarafında da tablo karışıktı. Palo Alto, ilk düzeltilmiş PAN-OS sürümlerini yayımladı ve geri kalanlarının 30 Ekim’e kadar çıkacağını bildirdi. Fortinet ile Cisco da kendi duyurularını yayımladı. Fortinet’in PSIRT notunda dört ürün inceleme altında kaldı: FortiDDoS, FortiClient Cloud Services, FortiSOAR ve FortiSOAR PaaS. Aynı duyuruda FortiOS, FortiManager, FortiAnalyzer, FortiWeb, FortiMail, FortiClient, FortiSASE, FortiAuthenticator, FortiSwitch, FortiNAC, FortiADC, FortiClient EMS, FortiSIEM ve FortiEDR gibi 43 ürünün etkilenmediği belirtildi.
Fortinet’in ayrı FortiGuard analizinde ise iki CVE için sanal yama 37.316 sürümünde, IPS imzaları da 37.317 sürümünde yayımlandı. FortiCNAPP, Linux dağıtım depolarından kurulan PHP paketlerinde iki açığı tespit edebiliyor. Ubuntu, Debian ve Alpine Linux 3.24 düzeltmeleri rapor sırasındaki tarihte yayımlamıştı; RHEL ve türevleri, Amazon Linux ve SUSE tarafında ise aynı anda hazır bir düzeltme görünmüyordu. FortiGuard, PHP sunucuları için PHP 8.5.12, 8.4.27, 8.3.36 veya 8.2.35’e yükseltme yapılmasını ya da düzeltmeyi içeren paketlerin yüklenmesini önerdi.
PHP2Shell için yayımlanan public proof-of-concept’lerin bir kısmı çalışmadığı için, loglarda görülen çok sayıdaki deneme tek başına sistemin risk altında olup olmadığını anlatmıyordu. PHP çekirdek geliştiricisi Gina Peter Banyard da erken dönemde önerilen geçici önlemlerden biri olan session upload progress özelliğini kapatmanın tek başına yeterli olmadığını söyledi. Bu nedenle risk hesabı, açığın varlığından çok hedefteki ürünün, sürümün ve yapılandırmanın birlikte değerlendirilmesini gerektirdi.
VulnCheck’in ölçümlerine göre yama sürecinden kısa süre sonra bile istismar desteği genişledi. Şirketin elindeki araç, ASLR açıkken bellek sızıntısıyla zincir kurabildi ve bu yaklaşım, özellikle aynı yazılım bileşenlerini taşıyan cihazlarda saldırıların nasıl otomatikleştirilebildiğini gösterdi. PHP2Shell vakası, internete açık yönetim arayüzlerinin yalnızca bir giriş noktası değil, kurum içi kimlik altyapısına uzanan bir kapı olabildiğini de ortaya koydu.
HTTP tabanlı sistemleri korumaya yönelik eğitimler de bu nedenle yalnızca geliştiricilere değil, ağı savunan ekiplere yönelik olarak şekilleniyor. HTTP, API’ler, mikroservisler ve yapay zekâ uç noktaları aynı temel protokol ailesini paylaşıyor; saldırganlar da bu yüzeyleri birlikte inceliyor. Güvenlik ekipleri ise aynı mekanizmaları kendi ortamlarındaki zafiyetleri anlamak ve önceliklendirmek için kullanıyor.
Bu arada SANS tarafında yer alan SEC522: Application Security: Securing Web Applications, APIs, and Microservices eğitimi de HTTP tabanlı servislerin korunmasına odaklanıyor. Program, HTTP’nin nasıl çalıştığını, HTTP/2 ve HTTP/3’ü, dosya yükleme yönetimini, API güvenliğini ve AI uç noktalarını 17 uygulamalı laboratuvar ile ele alıyor; Defend the Flag final çalışması da içeriyor.
Kaynaklara göre eğitim, web uygulamalarını kimin geliştirdiğinden bağımsız olarak onları savunan ekipler için hazırlanmış durumda. PHP2Shell vakası ise internete açık firewall yönetim arayüzleri, web uygulamaları ve HTTP ayrıntıları arasındaki çizginin pratikte ne kadar ince olduğunu bir kez daha gösterdi.
Kaynaklar
- SEC522: Application Security: Securing Web Applications, APIs, and Microservices | SANS Institute (sans.org)
- What the PHP2Shell vulnerability means for Fortinet, Cisco and Palo Alto customers – Help Net Security (helpnetsecurity.com)
- PHP2Shell Vulnerabilities: CVE-2026-109618 and CVE-2026-109619 | Blog | VulnCheck (vulncheck.com)
- Chained PHP2Shell Exploit Roots 25 Servers | Dream Research (dreamgroup.com)