CVE-2026-99312, AMD hostlarda KVM bellek açığı oluşturdu. Nested virtualization açık sistemlerde yamalı çekirdekler yayımlandı.
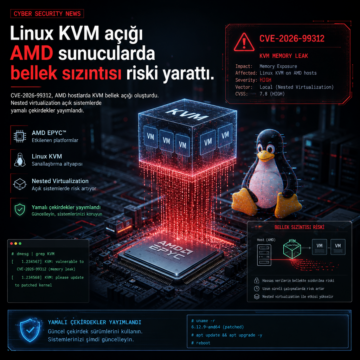


CVE-2026-99312, AMD hostlarda KVM bellek açığı oluşturdu. Nested virtualization açık sistemlerde yamalı çekirdekler yayımlandı.
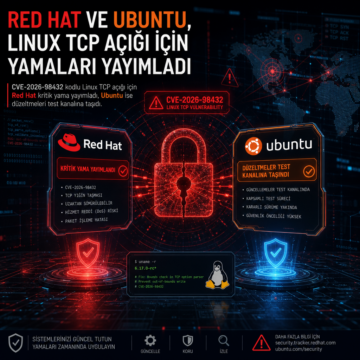
CVE-2026-98432 kodlu Linux TCP açığı için Red Hat kritik yama yayımladı, Ubuntu ise düzeltmeleri test kanalına taşıdı.
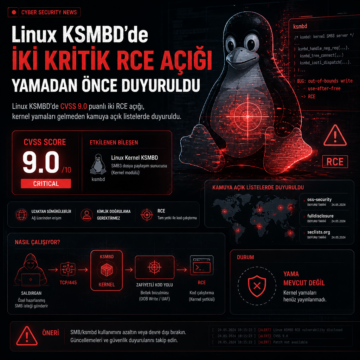
Linux KSMBD’de CVSS 9.0 puanlı iki RCE açığı, kernel yamaları gelmeden kamuya açık listelerde duyuruldu.
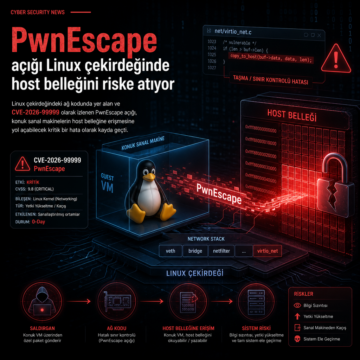
Linux çekirdeğindeki ağ kodunda yer alan ve CVE-2026-99999 olarak izlenen PwnEscape açığı, konuk sanal makinelerin host belleğine erişmesine yol…
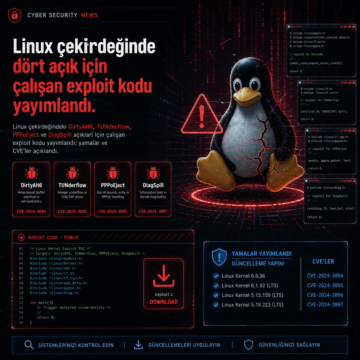
Linux çekirdeğindeki DirtyAH6, TUNderflow, PPPoEject ve DiagSpill açıkları için çalışan exploit kodu yayımlandı; yamalar ve CVE’ler açıklandı.
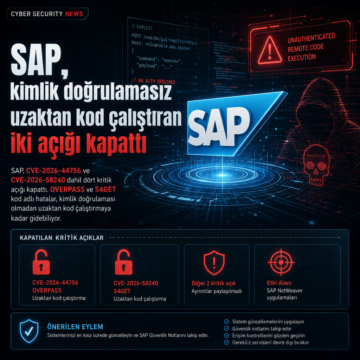
SAP, CVE-2026-44756 ve CVE-2026-58240 dahil dört kritik açığı kapattı.

Linux çekirdeğinde 2008’den beri bulunan SCTP açığı CVE-2026-64564 olarak izleniyor ve SCTPhantom adıyla 6 Ağustos’ta kamuya açıklandı. Tencent Zhuque Lab, belirli koşullarda bu hatanın Debian 13, Ubuntu 24.04, Rocky Linux 9, RHEL 9 ve OpenCloudOS üzerinde root erişimine kadar gidebildiğini bildirdi.

Linux çekirdeğindeki CVE-2026-64600, reflink açık XFS dosya sistemlerinde yerel kullanıcılara root yetkisi kazanma ve root sahipli dosyalara yazma imkânı veriyor. Qualys’in ortaya çıkardığı açık, varsayılan RHEL, Fedora Server ve Amazon Linux kurulumlarını da etkileyebiliyor; yamalar ise temmuz ortasından itibaren dağıtılmaya başlandı.

Linux çekirdeğinde CVE-2026-31635 olarak izlenen DirtyDecrypt açığı için PoC yayımlandı ve hata, belirli dağıtımlarda yerel ayrıcalık yükseltme riskini yeniden gündeme taşıdı. Zafiyet özellikle konteyner işçi düğümleri, paylaşımlı sunucular ve çekirdekte ilgili özellikleri etkin sistemler için önem taşıyor. Güvenlik ekiplerinin hızlı yama, log izleme ve ayrıcalık sıkılaştırma adımlarını önceliklendirmesi gerekiyor.