Üç ayrı Ivanti Connect Secure açığı zincirlenerek kimlik doğrulaması olmadan root erişimi elde edildi. CVE-2026-111357 için NVD kaydı da yayımlandı.
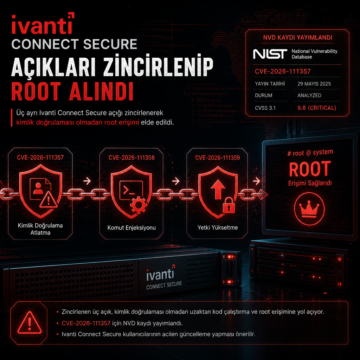


Üç ayrı Ivanti Connect Secure açığı zincirlenerek kimlik doğrulaması olmadan root erişimi elde edildi. CVE-2026-111357 için NVD kaydı da yayımlandı.
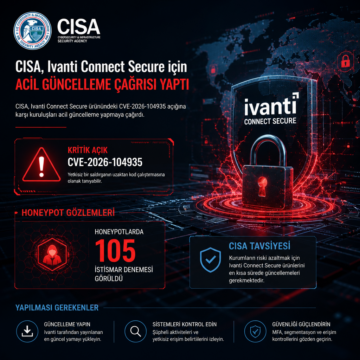
CISA, Ivanti Connect Secure için CVE-2026-104935 açığına karşı acil güncelleme çağrısı yaptı; honeypotlarda 105 istismar denemesi görüldü.
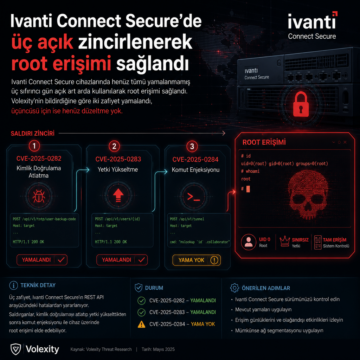
Ivanti Connect Secure cihazlarında henüz tümü yamalanmamış üç sıfırıncı gün açık art arda kullanılarak root erişimi sağlandı.
CISA, SolarWinds Web Help Desk, Ivanti Endpoint Manager ve Workspace One UEM ürünlerinde bulunan üç yüksek riskli güvenlik açığının aktif olarak istismar edildiğini duyurdu. Bu zafiyetler, özellikle fidye yazılımı saldırıları ve kimlik doğrulama atlatma teknikleriyle hedef alınmakta. Kurumsal ağlarda ve kamu kurumlarında riskleri azaltmak için acil yamalar uygulanmalı.
Ocak 2026'da Ivanti Endpoint Manager Mobile (EPMM) ürünündeki kritik zero-day açıkları, Avrupa'da kamu kurumlarının çalışan iletişim verilerinin sızmasına yol açtı. Saldırganların kimlik doğrulaması olmadan uzaktan kod yürütmesine imkan veren CVE-2026-1281 ve CVE-2026-1340 açıkları, koordineli bir saldırı zincirinin parçası olarak kullanıldı. Bu olay, kurumsal sistemlerde derinlemesine güvenlik ön
Ivanti Endpoint Manager Mobile (EPMM) ürününde, kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin veren iki kritik sıfır gün (zero-day) güvenlik açığı aktif olarak istismar ediliyor. Bu zafiyetler, özellikle kurumsal mobil cihaz yönetimi yapan organizasyonları hedef alıyor ve ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) tarafından KEV kataloğuna dahil edildi. Güvenlik güncellemeler

Fortinet, Ivanti ve SAP ürünlerinde yüksek şiddette güvenlik açıkları tespit edildi ve acil yamalar yayımlandı. Bu zafiyetler, özellikle yönetici erişimlerinin ele geçirilmesi ve uzaktan kod çalıştırma riskleri taşıyor. Siber güvenlik ekiplerinin hızlıca güncellemeleri uygulaması ve ek savunma önlemleri alması kritik önem taşıyor.