

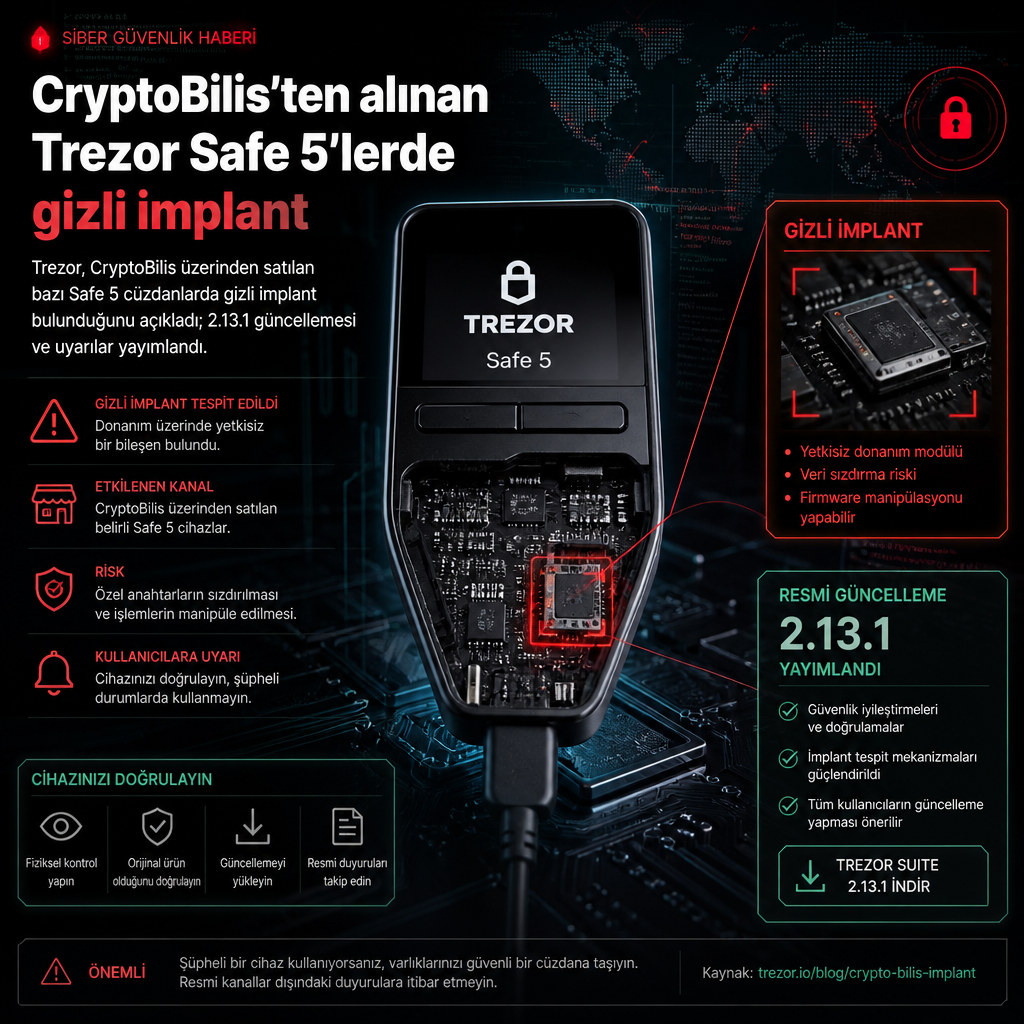
Trezor, CryptoBilis üzerinden satılan bazı Safe 5 donanım cüzdanlarında gizli bir implant bulunduğunu açıkladı. Şirketin laboratuvar incelemesine göre bu ek devre kartı, kurtarma ifadesini cüzdanın ekranından okuyup saldırganların kontrolündeki sunucuya mobil ağ üzerinden gönderebiliyor. Etkilenen cihazlar, 20 Ağustos ile 23 Eylül 2026 arasında alınan üç Trezor Safe 5 olarak belirlendi.
Bulgu, CryptoBilis müşterilerinden gelen şikâyetlerin ardından ortaya çıktı. Trezor ilk uyarısını 30 Ekim’de yaptı; şirketin laboratuvarı o aşamada cihazı henüz görmemişti. Ardından yapılan inceleme, implantın Safe 5’in ana kartı ile ekranı arasına yerleştirildiğini ve cihazın kendi yazılımına ya da Secure Element bileşenine dokunmadığını gösterdi. Trezor, bu nedenle cüzdan üzerinde normal görünen hiçbir değişiklik olmadığını belirtti.
Şirket, üç cüzdanın hangi tarihlerde satın alındığını da paylaştı. Trezor’a göre cihazlar 20 Ağustos ile 23 Eylül arasında alınmıştı. İncelemede şimdiye kadar yalnızca CryptoBilis üzerinden satılan Safe 5 modellerinde implant bulundu; diğer satıcıların cihazlarında ya da Trezor’un başka modellerinde benzer bir örneğe rastlanmadı.
İlk rapora konu olan cihazın ardından şirket, CryptoBilis’ten Trezor alan herkesten kendisiyle iletişime geçmesini istedi. Şimdiye kadar 48 kullanıcı başvurdu. Trezor, bu kişilerin cihazlarını laboratuvarda ya da iç fotoğraflar üzerinden inceliyor. Şirketin aktardığına göre şu ana kadar hiçbir kullanıcının fon kaybı bildirmediği görüldü; ancak Trezor cüzdanlarının self-custodial yapıda olması nedeniyle bakiyeleri doğrudan izleyemediğini de vurguladı.
İmplant nasıl çalışıyor
Trezor’un teknik açıklamasına göre implant, cüzdan kurtarma ifadesi ekranda gösterildiğinde bunu kopyalıyor. Aynı yöntem, mevcut bir cüzdanı cihaza geri yüklerken kullanıcı ifadesi elle girildiğinde de devreye giriyor. Ekranda bir passphrase görünmesi halinde o bilgiyi de alabiliyor. Sızdırılan veri önce şifreleniyor, bağlantı kurulamazsa cihaz içindeki hafızada tutuluyor ve başarı sağlanana kadar yeniden deneniyor.
Şirket, implantın çıkarılıp analiz edilen ilk örneğinin yazılımını da çözümlediğini söyledi. İncelemeye göre implant, Safe 5’in ana kartı ile ekranı arasına yerleşiyor ve cihaza yazılım ya da Secure Element düzeyinde bir değişiklik yapmıyor. Trezor’un açıklamasına göre kötü amaçlı parça, kurtarma ifadesi oluşturma sırasında ekranda gösterildiği anda bilgiyi yakalıyor; cihaza var olan bir cüzdan geri yüklenirken manuel girilen ifadeyi de kopyalayabiliyor. Aynı şekilde, ekranda görünen bir passphrase varsa onu da alıyor.
Trezor, bu davranışın Ledger cihazlarında daha önce görülen yetkisiz implantlarla aynı mantığa dayandığını, ancak Safe 5’in ekran yapısına uyarlanmış olduğunu belirtti. Şirket, implantın kimin tarafından yerleştirildiğini ya da dağıtım zincirinin hangi aşamasında bunun gerçekleştiğini ise açıklamadı.
İlk uyarı, 30 Ekim’de geldi. Trezor o tarihte, bir alıcıdan gelen bildirimin ardından şüpheli bir implant ihtimalinden söz etti; ancak laboratuvar incelemesi henüz başlamamıştı. Daha sonra yapılan analizler, cihazların yetkisiz bir bileşenle satışa sunulduğunu netleştirdi.
CryptoBilis, 9 Ekim’e kadar Trezor’un Güneydoğu Asya’daki resmi satıcılarından biriydi. Şirket o tarihte CryptoBilis’i yetkili satıcı listesinden çıkardı. Aynı gün Ledger da aynı satıcının müşterilerinde fon kayıplarını araştırmaya başladığını duyurmuştu. Ledger daha sonra, satıcının sattığı bir cüzdanda yetkisiz bir implant bulunduğunu doğruladı; şirketin incident açıklamasına göre saldırganlar orijinal Ledger cihazlarına kurulum sırasında recovery phrase’i yakalamaya yarayan gizli parçalar ekledi ve ardından cüzdanları toplu bir operasyonla boşalttı.
Trezor, kendi cihazlarında bulunan implantların da Ledger örneklerindeki yöntemle aynı mantıkla çalıştığını, yalnızca Safe 5’in ekran yapısına uyarlandığını aktardı. Şirket, şimdiye kadar yalnızca CryptoBilis’ten alınan Safe 5’lerde implant saptadı; diğer satıcıların cihazlarında ya da başka Trezor modellerinde benzer bir bulguya ulaşmadı.
Yama yayımlandı, eski kurtarma ifadesi riskli kalıyor
Trezor, 11 Kasım’da 2.13.1 sürümünü yayımladı. Bu güncelleme Safe 7, Safe 5, Safe 3 ve Model T için geçerli ve şirketin açıklamasına göre şimdiye kadar bulunan implantların veri çalmasını engelliyor. Bununla birlikte şirket, güncellemenin daha önce ele geçirilmiş bir kurtarma yedeğini koruyamayacağını açıkça söyledi.
Bu nedenle CryptoBilis’ten cihaz alanlara, eski ifade ile restore etmek yerine yeni bir cüzdana ve yeni bir kurtarma ifadesine geçmeleri tavsiye ediliyor. Restorasyon için eski recovery phrase’i başka bir cihaza girmek sorunu çözmüyor. Trezor, CryptoBilis’ten alışveriş yapanların fonlarını yeni bir cüzdana taşımaları gerektiğini, kullanılmayan bir cüzdanın kurulup da eski recovery phrase’in içine yazılmaması gerektiğini bildirdi.
Şirketin yönergeleri bununla da sınırlı değil. CryptoBilis’ten boş bir cüzdan alanlara, cihazı hiç kurmamaları ve eski bir recovery phrase’i asla içine girmemeleri isteniyor. Cüzdanın kendisini saklamaları ve Trezor Support ile iletişim kurmaları da öneriliyor. Destek ekibi, 2026 Mart ayından beri bu satıcıdan alışveriş yapanlara yeni bir Trezor cüzdanı sunuyor. Eğer cihazın nereden geldiği net değilse yine destekle temasa geçilmesi isteniyor.
Şirket ayrıca cüzdanı tartarak ya da açarak kontrol etme yöntemlerinin güvenilir olmadığını belirtti. Trezor’a göre kullanıcılar recovery phrase’i asla paylaşmamalı; şirket bu ifadeyi hiçbir zaman istemiyor. Sahte destek hesaplarının kendilerini Trezor gibi tanıtıp değişim ya da geri ödeme teklif etmesi ihtimaline karşı da uyarı yapıldı.
Yazılım güncellemesiyle ilgili teknik ayrıntılar da sınırlı tutuldu. Trezor, inceleme güncellemesinde saldırganlara yardımcı olabilecek ya da müşterileri riske atabilecek teknik bilgileri yayımlamayacağını söyledi. Şirketin firmware changelog’una göre 2.13.1 sürümü Safe 7, Safe 5, Safe 3 ve Model T için dağıtıldı.
İnceleme devam ederken Trezor, bayi ağını yaklaşık yüzde 80 oranında daralttığını da duyurdu. Şirket, bu adımın doğrudan tehdit oluşturmayan ama yeni ve daha sıkı kurallara uymayan güvenilir ortakları da kapsadığını söyledi. 13 Ekim’de X’te yapılan açıklamayla duyurulan bu kararın ardından, çıkarılan satıcılara yeni stok gönderilmeyeceği, ellerindeki ürünleri 1 Ocak 2027’ye kadar satabilecekleri ve sonrasında yetkili satıcı listesinden çıkarılacakları bildirildi.
Trezor, soruşturmanın sürdüğünü ve implantın CryptoBilis dışındaki bir kaynakta doğrulanması, yeni bir fon kaybı raporu gelmesi ya da ek korumalar geliştirilmesi halinde güncelleme yayımlayacağını söyledi. Şirket, şimdiye kadar ulaştığı sonuçlarda üç cüzdan sahibinin de fon kaybı yaşamadığını belirtirken, ek korumalar konusunda yeni bir gelişme olursa duyuru yapacağını da ekledi.