

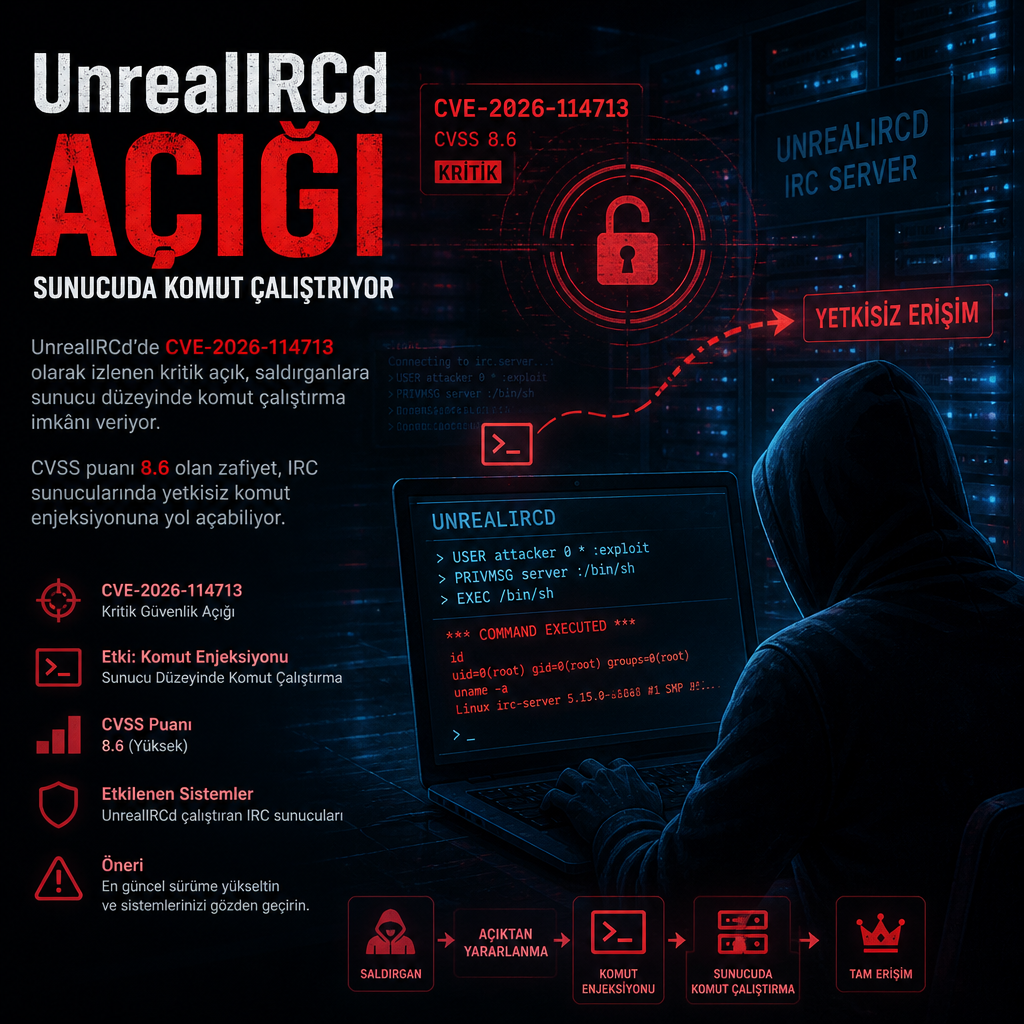
UnrealIRCd’de bulunan ve CVE-2026-114713 olarak izlenen kritik açık, saldırganlara sunucu düzeyinde komut çalıştırma imkânı veriyor. Güvenlik araştırmacıları, CVSS puanı 8.6 olan bu zafiyetin etkilenen IRC sunucularında yetkisiz komut enjeksiyonuna kapı araladığını bildiriyor.
Açık, girdilerdeki ayırıcıların doğru biçimde nötralize edilmemesinden kaynaklanıyor. Bu hata, saldırganın özel hazırlanmış bir istekle sunucuya beklenmeyen komutlar göndermesine ve hizmetin çalışma mantığını bozmasına yol açabiliyor. NVD kaydı da zafiyetin bu teknik sınıfını doğruluyor: https://nvd.nist.gov/vuln/detail/CVE-2026-114713
İşletilen zafiyetin teknik karşılığı
UnrealIRCd, internet üzerinden gerçek zamanlı sohbet altyapısı sunan bir IRC sunucusu yazılımı olarak kullanılıyor. Açık kaynaklı olduğu için hem sistem yöneticileri hem de güvenlik ekipleri bu yazılımı meşru ağlarda kurup yönetebiliyor; saldırganlar da aynı yazılımın açıklarını tarayıp istismar etmeye çalışıyor.
İlgili zafiyet, komut satırı mantığına aktarılmadan önce veri içindeki ayırıcı karakterlerin uygun şekilde temizlenmemesiyle ortaya çıkıyor. Böyle bir durumda saldırgan, sunucunun beklediği yapıyı kırarak komut yorumlayıcısına kendi kodunu sokabiliyor. Bu da tek bir sunucu hesabıyla sınırlı kalmayan, doğrudan sistem seviyesinde etki yaratabilen bir istismar zinciri oluşturuyor.
Henüz kamuya açık ayrıntılar sınırlı olsa da, zafiyetin ciddiyeti CVSS 8.6 puanıyla yüksek risk kategorisinde değerlendiriliyor. Güvenlik topluluğu, özellikle internetten erişilebilen ve IRC hizmeti veren kurulumlarda bu tür açıkların hızla istismar edilebildiğini not ediyor.