DDRop saldırısı, Intel TDX ve AMD SEV-SNP’de tazelik kontrolü eksikliğini kullanarak bulut belleğinde eski veriyi yeni gibi okuttu.
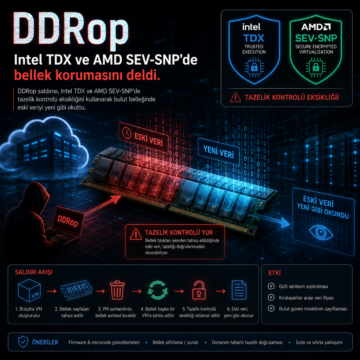


DDRop saldırısı, Intel TDX ve AMD SEV-SNP’de tazelik kontrolü eksikliğini kullanarak bulut belleğinde eski veriyi yeni gibi okuttu.
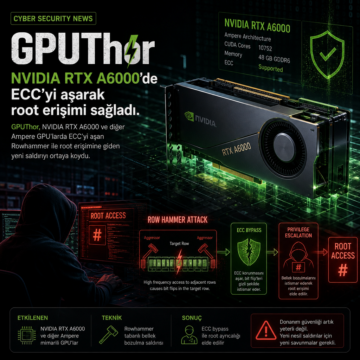
GPUThor, NVIDIA RTX A6000 ve diğer Ampere GPU’larda ECC’yi aşan Rowhammer ile root erişimine giden yeni saldırıyı ortaya koydu.

OpenAI, Work Louder ortaklığıyla geliştirdiği Codex Micro’yu tanıttı. 13 tuşlu yapay zeka kontrol paneli ChatGPT masaüstüyle çalışıyor.
Yeni keşfedilen StackWarp donanım açığı, AMD'nin Secure Encrypted Virtualization with Secure Nested Paging (SEV-SNP) teknolojisini hedef alarak Zen 1'den Zen 5'e kadar olan işlemcilerde gizli sanal makinelerin güvenliğini zayıflatıyor. Bu zafiyet, ayrıcalıklı ana makinelerin misafir VM'lerin stack pointer'ını manipüle etmesine olanak tanıyarak uzaktan kod yürütme ve ayrıcalık yükseltme riskini doğ
NVIDIA'nın H100 ve yeni nesil H200 GPU modelleri, yapay zeka ve yüksek performanslı bilgi işlem alanında önemli teknik yenilikler sunuyor. Ancak, bu güçlü donanımların yan kanal saldırıları gibi donanım tabanlı güvenlik açıklarına karşı riskleri bulunuyor. Siber güvenlik uzmanları için güncel sürücü yönetimi ve çok katmanlı koruma stratejileri kritik önem taşıyor.
Apple’ın ARM tabanlı M5 çipiyle donatılan MacBook Pro, gelişmiş donanım ve yazılım güvenlik mekanizmalarıyla öne çıkıyor. Ancak, CVE-2023-XXXX ve CVE-2023-YYYY gibi raporlanan zafiyetler, düzenli güncellemeler ve kapsamlı güvenlik politikaları gerektiriyor. Siber güvenlik uzmanları için cihazın koruma katmanlarını güçlendirecek öneriler ve teknik detaylar bu haberde ele alınıyor.
PCIe 5.0 ve sonrası sürümlerde yer alan üç yeni IDE şifreleme zafiyeti, özellikle Intel ve AMD işlemcilerde veri bütünlüğü ve gizliliğini riske atıyor. Bu zafiyetler, fiziksel veya düşük seviyeli erişime sahip saldırganların eski ve hatalı verileri işleyerek sistemlerin güvenlik izolasyonunu aşmasına olanak tanıyor. Siber güvenlik uzmanları, ilgili firmware güncellemelerinin uygulanmasını ve PCIe
TEE.Fail saldırısı, Intel ve AMD'nin DDR5 tabanlı güvenilir yürütme ortamlarından (TEE) kriptografik anahtarların fiziksel yan kanal saldırılarıyla çıkarılmasını sağlıyor. Araştırma, AES-XTS şifrelemenin deterministik yapısının bu saldırılara karşı yetersiz olduğunu ve Nvidia'nın GPU Confidential Computing sistemlerinin de risk altında olduğunu gösteriyor. Yazılım önlemleri önerilse de, donanım ür
RMPocalypse, AMD'nin SEV-SNP teknolojisindeki kritik bir güvenlik açığını ortaya koyuyor. Tek bir 8 baytlık yazma işlemiyle saldırganlar, gizli sanal makinelerin bütünlüğünü ve gizliliğini tamamen ihlal edebiliyor. AMD ve iş ortakları, etkilenen donanımlar için düzeltmeler üzerinde çalışıyor.
Battering RAM adlı yeni bir saldırı, sadece 50 dolarlık bir donanım kullanarak Intel ve AMD'nin bulut işlemcilerindeki gelişmiş bellek şifreleme teknolojilerini aşabiliyor. Bu saldırı, özellikle genel bulut ortamlarında gizli hesaplama iş yüklerinin güvenliğini tehdit ediyor ve mevcut donanım güvenlik önlemlerinin yeniden tasarımını gerektiriyor.