

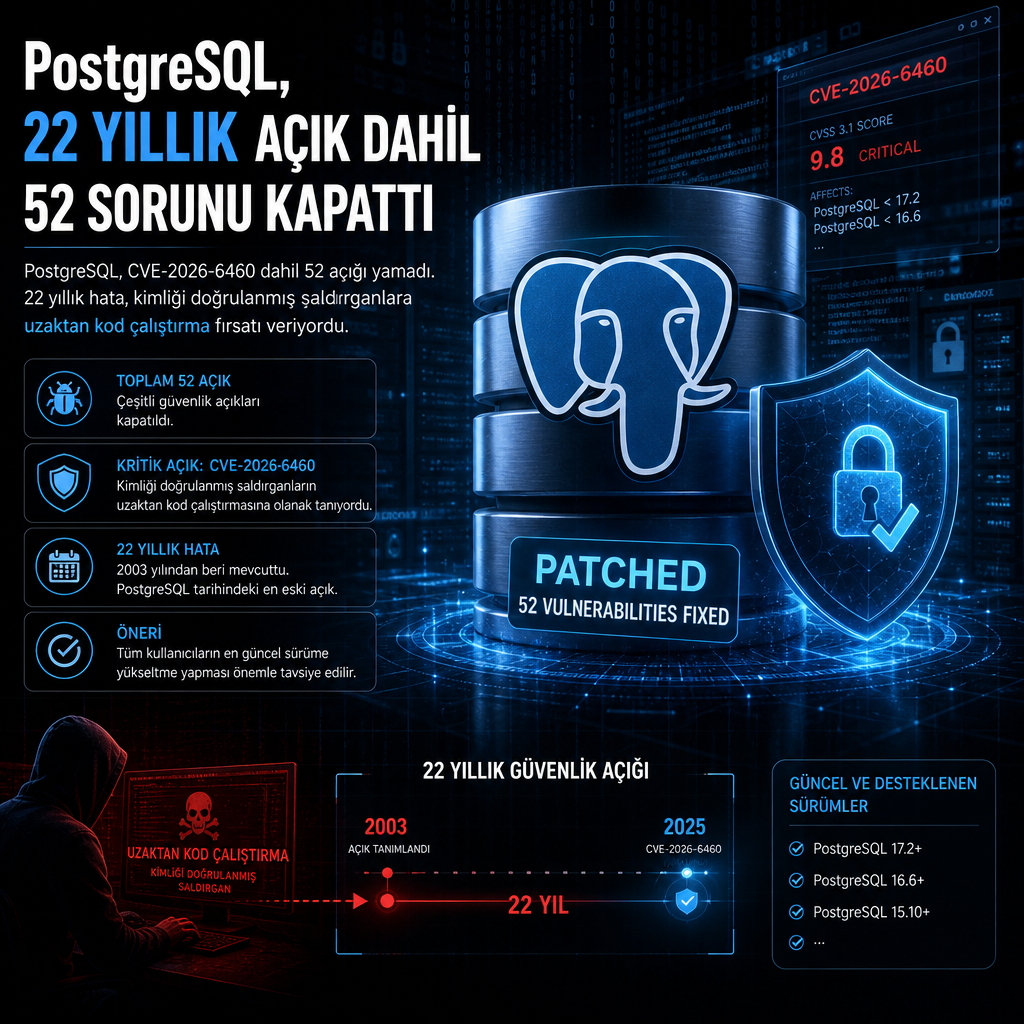
PostgreSQL geliştiricileri, veritabanı sisteminde toplam 52 güvenlik açığını kapatan yeni yamaları yayımladı. En kritik sorun, kimliği doğrulanmış saldırganın uzaktan kod çalıştırmasına yol açabilen ve 22 yıldır var olduğu anlaşılan bir hata oldu.
CVE-2026-6460 olarak izlenen bu açık için CVSS puanı 8.8 olarak verildi. Araştırmacıların aktardığına göre hata, saldırganın PostgreSQL içinde kendi hesabıyla kod çalıştırmasına imkân tanıyor; bu durumda yürütülen kod, veritabanı işlemini başlatan işletim sistemi kullanıcısının yetkileriyle çalışıyor.
Kimler etkileniyor
Yama, PostgreSQL kullanan ve özellikle uzaktan erişimle yönetilen kurulumları ilgilendiriyor. Açığın “authenticated RCE” sınıfında yer alması, saldırganın sisteme geçerli kimlik bilgileriyle erişmiş olmasını gerektiriyor. Buna rağmen hatanın işletim sistemi düzeyinde yetki üretmesi, saldırı zincirini belirgin biçimde ağırlaştırıyor.
Yayımlanan düzeltmeler yalnızca bu sorunu değil, toplam 52 ayrı zafiyeti kapsıyor. Paket içinde kod yürütme, ayrıcalık yükseltme ve hizmeti aksatma türünde sorunların da yer aldığı bildirildi.
Yama notlarında öne çıkan ayrıntı
Uzmanlar, açığın kökeninin 22 yıl öncesine uzandığını belirtiyor. Bu durum, sorunun yeni bir saldırı tekniğinden değil, uzun süre fark edilmeden kalan bir yazılım davranışından kaynaklandığını gösteriyor. PostgreSQL tarafındaki güncelleme notlarında, ilgili kusurun artık giderildiği ve kullanıcıların sürümlerini güncellemesi gerektiği vurgulandı.
CVE kaydı için NVD bağlantısı: https://nvd.nist.gov/vuln/detail/CVE-2026-6460