

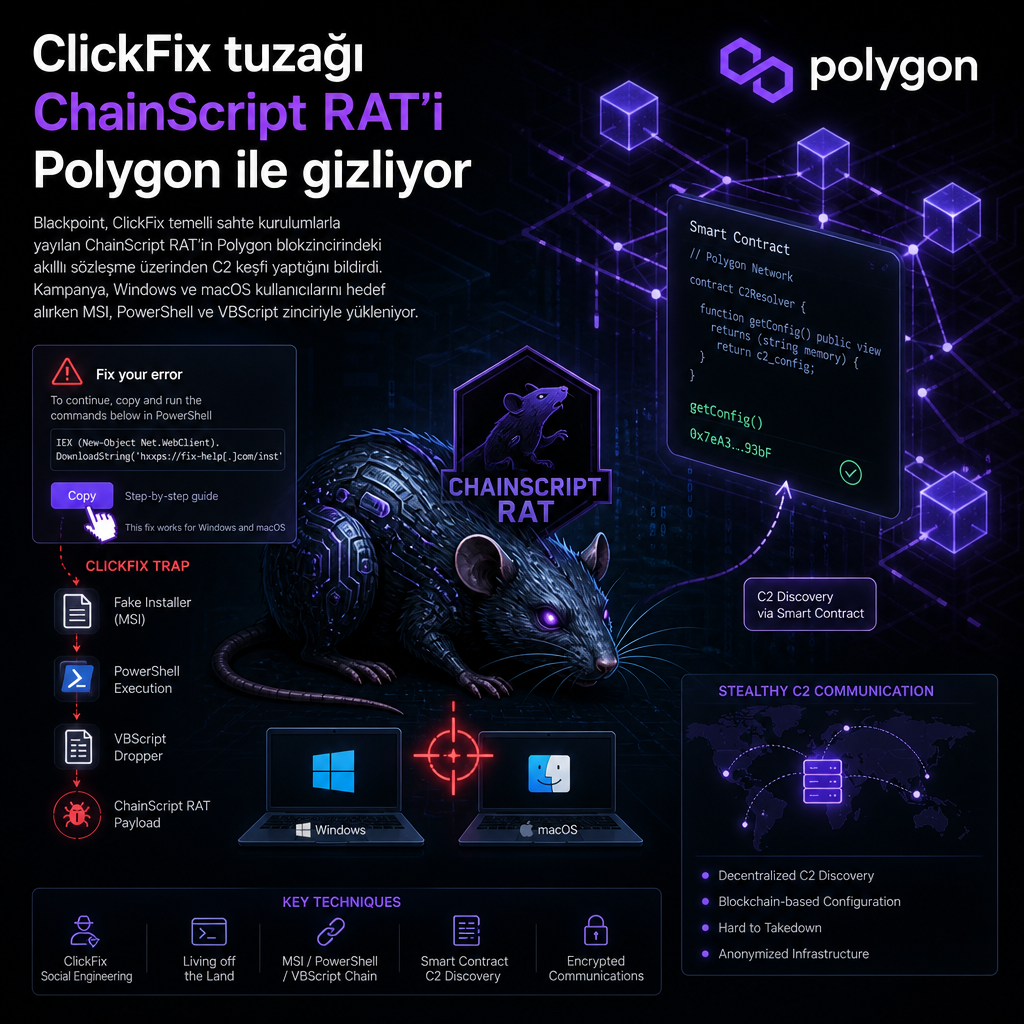
ClickFix temelli sahte kurulum sayfaları, Windows ve macOS kullanıcılarını hedef alan yeni bir kampanyada daha önce belgelenmemiş bir uzaktan erişim truva atı olan ChainScript’i dağıtmak için kullanıldı. Blackpoint Adversary Pursuit Group araştırmacıları, zararlının yalnızca uzaktan komut çalıştırmakla kalmadığını, aynı zamanda komuta-kontrol altyapısını Polygon blokzincirindeki bir akıllı sözleşme üzerinden bulduğunu açıkladı.
ChainScript’in ComponentTask33, UpdateDigital, HostShared ve OrchidViolet66 gibi farklı derleme adlarıyla göründüğü, saldırganların ise yazılımı Spotify, Zoom Workplace ve Microsoft Teams gibi meşru uygulamalar kılığına soktuğu belirtildi. Araştırmacılar Sam Decker, Andi Ursry ve Nevan Beal, saldırı zincirinin ClickFix aldatmacasıyla başladığını ve kurbanın kötü amaçlı bir Windows yükleyicisini çalıştırmaya yönlendirildiğini aktardı.
Blackpoint APG, ChainScript’in tam özellikli bir RAT olduğunu ve operatöre etkileşimli CMD ve PowerShell, dosya işlemleri, ekran görüntüsü alma, ek yük dağıtma, kripto cüzdanlarını tarama ve uzak JavaScript yürütme imkânı verdiğini bildirdi. Şirket, masaüstü uygulamalarındaki ve tarayıcı eklentilerindeki cüzdanların da listelenebildiğini vurguladı. Zararlının kendini güncelleyebildiği ve kalıcılık mekanizmalarını kaldırabildiği de analizde yer aldı.
MSI, PowerShell ve VBScript zinciriyle yükleniyor
Saldırının başlangıç noktası, msiexec.exe ile indirilen ve çalıştırılan kötü amaçlı bir Windows paketi oldu. Spotify gibi gösterilen ComponentTask33-4d14e6ac.msi dosyası, Node.js çalışma zamanını kuruyor ve ChainScript’in JavaScript ajanını gizli PowerShell ve VBScript aşamalarıyla devreye alıyor.
PowerShell betiği, çalışma zamanı, ajan kaynağı, yapılandırma dosyası ve ek yardımcı ikilileri %LOCALAPPDATA% altında Microsoft görünümü veren farklı yollara bırakıyor. VBScript ise ChainScript için ana başlatıcı görevini üstleniyor. Çalışan ajan, zamanlanmış görev üzerinden kullanıcı seviyesinde kalıcılık sağlıyor; bu mekanizma başarısız olursa Registry Run anahtarı devreye giriyor.
ChainScript bağlantı kurduktan sonra WebSocket üzerinden C2 sunucusuna ulaşıyor ve ek görevler çekiyor. Bu aşamada saldırgan, ele geçirilen sistem üzerinde doğrudan komut çalıştırabiliyor. Zararlı yazılımın desteklediği komutlar arasında etkileşimli CMD ve PowerShell kullanımı, dosya işlemleri, ekran görüntüsü alma, ek yük indirme, kripto cüzdanlarını tarama ve uzak JavaScript yürütme yer alıyor. Araştırmacılar, masaüstü uygulamalarıyla tarayıcı eklentilerindeki cüzdanların da listelenebildiğini belirtti.
Blackpoint, ChainScript’in kendini güncelleyebildiğini ve yerleşmiş kalıcılık mekanizmalarını kaldırabildiğini de aktardı. Bu özellikler, saldırganın bulaşmış makineler üzerindeki kontrolünü sürdürmesini kolaylaştırıyor.
Analizde, zararlının tespit ve engellemeyi zorlaştırmak için dağıtık ve esnek bir altyapı yaklaşımı kullandığı vurgulandı. Şirket, ChainScript’in arka uç keşfini zararlının kendisinden ayırdığını, Polygon sözleşmesini harici bir çözücü gibi kullanarak enfekte makineleri yeni altyapıya yönlendirebildiğini yazdı. Aynı implant ve yeniden bağlanma akışı korunurken C2 adresinin değiştirilebilmesi, takibe dayalı savunmaları zorlaştıran unsur olarak öne çıktı.
Bu teknik, araştırmacıların son aylarda sıkça gördüğü EtherHiding benzeri komuta-kontrol keşif yöntemleriyle aynı çizgide yer alıyor. Blokzincir üzerinden görünürlük sağlamak, altyapı rotasyonunu hızlandırırken geleneksel IOC tabanlı tespiti de karmaşıklaştırıyor.
Blackpoint’in değerlendirmesinde, kötü amaçlı yazılımların giderek daha fazla geliştirme çerçeveleri ve blokzincir tabanlı C2 keşfiyle kurulduğu, bunun da altyapı döngüsünü değiştirmeyi ve klasik göstergelere dayalı tespiti zorlaştırmayı amaçladığı ifade edildi. Şirket, bu yapının arka uç keşfini zararlı yükün dışına taşıdığına ve Polygon kontratını harici çözücü olarak kullandığına dikkat çekti.
Aynı dönemde ayrı bir ClickFix kampanyasında, HBO Max’in resmi Reddit hesabının ele geçirilerek kötü amaçlı reklamlar yayımlandığı ortaya çıktı. “u/hbomax” hesabı üzerinden yürütülen bu faaliyet, Windows ve macOS cihazlara bilgi hırsızlığı amaçlı zararlı yazılımlar bulaştırmak için kullanıldı. Operasyon, Hudson Rock ve ADAMnetworks tarafından PasteSwitch kod adıyla izleniyor.
Hesabın nasıl ele geçirildiği netleşmiş değil. Ayrıca kaç kişinin bu sahte reklamlara tıkladığı ve kaç cihazın etkilendiği de belirsizliğini koruyor. Yine de doğrulanmış bir kurumsal hesap üzerinden 48 saat içinde 108 kötü amaçlı reklam yayımlandığı kaydedildi; dönem olarak da Eylül 2026’nın ortası işaret edildi.
macOS tarafında PasteSwitch kampanyasının MacSync, Atomic macOS Stealer (AMOS) ve kurtarma ifadelerini çalmayı amaçlayan sahte kripto cüzdan uygulamaları dağıttığı bildirildi. Windows cephesinde ise Amatera Stealer ile AnimateClipper ve ZigClipper gibi kripto kliperleri öne çıktı. Seqrite Labs’in paylaştığı verilere göre MacSync bulaşmaları ağırlıklı olarak ABD’de görüldü; ardından Birleşik Krallık, Almanya, Japonya, Kanada, Fransa, Singapur, Avustralya, Hindistan ve Hollanda geldi.
Seqrite Labs araştırmacısı Chandra Kant Bauri, kampanyaların özellikle macOS kullanımının yaygın olduğu kurumları, teknoloji ve yazılım geliştirme sektörlerini, ayrıca kripto ve Web3 topluluklarının aktif olduğu bölgeleri hedef aldığını söyledi. Hudson Rock ise saldırganların güven yaratmak için son derece cilalı içerikler kullandığını, doğrulanmış bir kurumsal hesabın ele geçirilmesinin kullanıcıların çevrim içi reklamlara yönelttiği ilk şüpheyi büyük ölçüde aşmalarını sağladığını belirtti.
Bu tablo, başka bir ClickFix kampanyasıyla da örtüşüyor. Kötü amaçlı sayfalar, arama sonuçlarında görünen sahte bir Codex indirme deneyimi üzerinden Google Sites benzeri alan adlarına yönlendiriyor ve macOS kullanıcılarını Terminal içine zararlı bir komut yapıştırmaya kandırıyor. Ziyaretçi Mac kullanmıyorsa zararsız bir yem sayfası gösteriliyor.
Cato Networks, kopyalanan Terminal komutunun önce bir kabuk betiği yükleyicisini aldığını, bu ilk aşamanın gömülü bir blob’u çözüp eval ile çalıştırarak ikinci aşama kabuk betiğini ürettiğini aktardı. İkinci aşama çalışmayı kayda geçiriyor ve son aşamadaki Mach-O yükünü indiriyor.
Şirket, bu faaliyetlerin güvenilir servisleri ve büyük dil modeli ortak sohbetlerini kullanarak sahte kurulum talimatları sunan daha geniş bir saldırı örüntüsünün parçası olduğunu söyledi. Amaç, tarayıcı uyarılarını, URL incelemelerini ve Safe Browsing denetimlerini atlatmak olarak öne çıkıyor.
Microsoft da geçen ay yayımladığı analizde, MacSync ve Atomic Stealer yayan bir ClickFix kampanyası tespit ettiğini ve bunun en az 250 benzer alan adından oluşan bir küme üzerinden yürütüldüğünü açıkladı. Şirket, kampanyanın başlangıçta geniş kitlelere ClickFix yemleri sunduğunu, daha sonra ise sunucu tarafında çalışan bir tarayıcı parmak izi kapısıyla yalnızca gerçek bir macOS tarayıcısına benzeyen ortamlara tuzağı gösterdiğini bildirdi. Bu gizleme tekniği, tarayıcı tarayıcıları, sandbox ortamlarını ve bazı otomatik analiz akışlarını görünmez bırakıyor.