Binance, güvenlik ihlali sonrası 6,3 milyar dolarlık varlığın etkilendiğini, buna karşılık yaklaşık 3 milyar doların dondurulduğunu açıkladı.
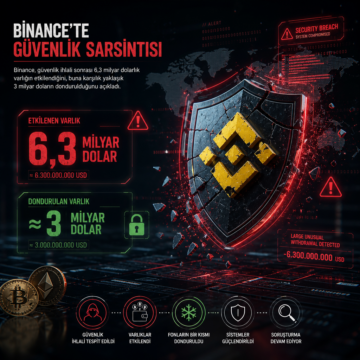


Binance, güvenlik ihlali sonrası 6,3 milyar dolarlık varlığın etkilendiğini, buna karşılık yaklaşık 3 milyar doların dondurulduğunu açıkladı.
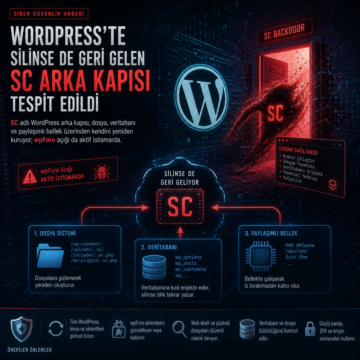
SC adlı WordPress arka kapısı, dosya, veritabanı ve paylaşımlı bellek üzerinden kendini yeniden kuruyor; wpForo açığı da aktif istismarda.
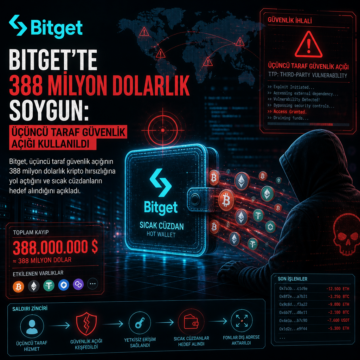
Bitget, üçüncü taraf güvenlik açığının 388 milyon dolarlık kripto hırsızlığına yol açtığını ve sıcak cüzdanların hedef alındığını açıkladı.
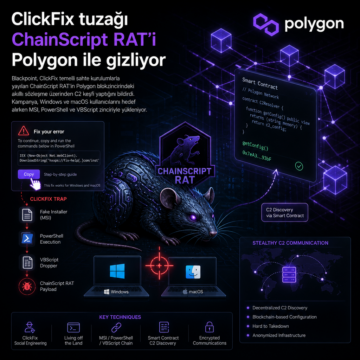
Blackpoint, ClickFix temelli sahte kurulumlarla yayılan ChainScript RAT’in Polygon blokzincirindeki akıllı sözleşme üzerinden C2 keşfi yaptığını bildirdi.
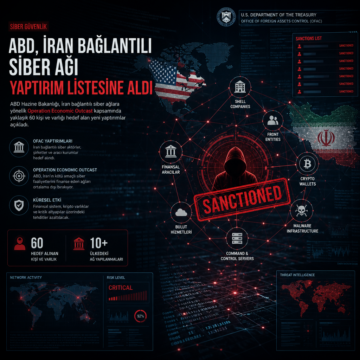
ABD, İran bağlantılı siber ağlara yönelik Operation Economic Outcast ile yaklaşık 60 kişi ve varlığı hedef alan yeni yaptırımlar açıkladı.
DOUBLECUP adlı yeraltı servisi, ClickFix kandırmacalarıyla tarayıcı önbelleğine gizlenen PNG dosyaları üzerinden CountLoader ve DeviceManager RAT dağıttı. Kampanya, lisans paneli, Telegram botu, sahte CRM giriş sayfaları ve çevresel anahtarlama ile hem Windows hem macOS hedeflerini vuruyor.
Socket, Joyfill ekosistemine ait iki npm paketinde import anında çalışan ve Tron, Aptos ile BNB Smart Chain üzerinden ikinci aşama yükleri çeken kötü amaçlı bir JavaScript implantı bulduğunu açıkladı. Araştırmaya göre paketler, DEV#POPPER ve PolinRider ile ilişkili örüntüler taşıyor; son aşamadaki kod Node.js RAT ve Python infostealer yetenekleriyle kimlik bilgileri, tarayıcı verileri, Git kayıtları ve geliştirme araçlarına ait dosyaları hedef alıyor.