

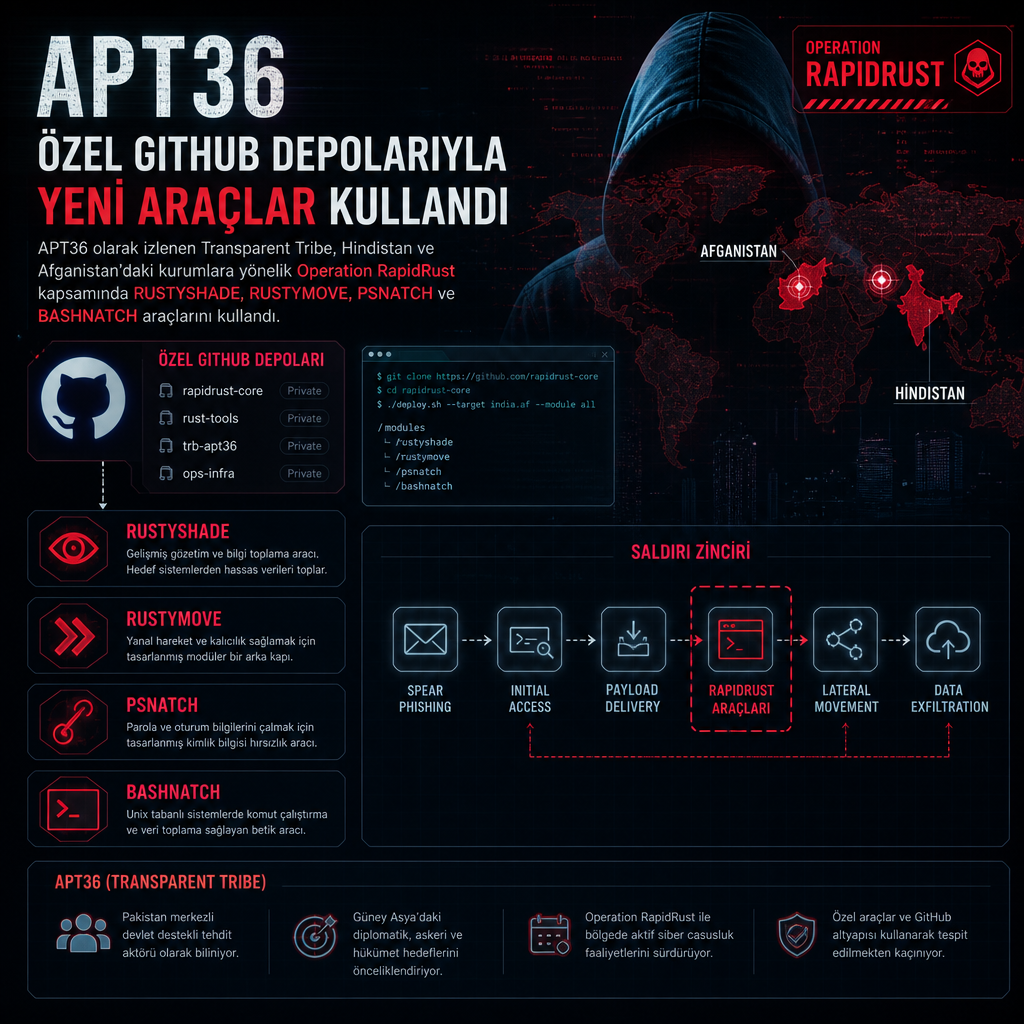
APT36 olarak izlenen Transparent Tribe, Hindistan ve Afganistan’daki devlet ve savunma kurumlarını hedef alan yeni kampanyasında daha önce belgelenmemiş dört aracı devreye aldı. Ağustos sonu ile Eylül 2026 başı arasında yürütülen faaliyetlerde özel GitHub depoları komuta ve kontrol kanalı olarak kullanıldı, sahte alan adları ise kötü amaçlı PowerShell betiklerini ve yükleri barındırmak için kaydedildi.
Zscaler ThreatLabz’in bu hafta yayımladığı teknik rapora göre operasyon, RUSTYSHADE, RUSTYMOVE, PSNATCH ve BASHNATCH adlı yeni araçları içeriyor. Zscaler ThreatLabz’te APT Research kıdemli yöneticisi Sudeep Singh, APT36’nın Hindistan ve Afganistan’daki hükümet ve savunma kuruluşlarına yönelik saldırılarda yüksek operasyon temposunu koruduğunu ve taktik, teknik ve prosedürlerini güncellediğini belirtti. Araştırmacılar bu faaliyet zincirini Operation RapidRust olarak adlandırdı.
Kampanyada öne çıkan ayrıntılardan biri, saldırganların GitHub’ın özel depolarını C2 trafiği için kullanması oldu. Aynı yapıda The Print ve India Today gibi popüler Hint haber kuruluşlarını taklit eden typosquatting alan adları da kaydedildi. Bunlar arasında theprints[.]org, The Print’in theprint[.]in alan adını, indiatodays[.]org ise India Today’in indiatoday[.]in adresini taklit ediyor.
Özel GitHub depoları üzerinden komuta
RUSTYSHADE, Rust ile yazılmış bir arka kapı olarak tanımlanıyor ve saldırganın kontrolündeki özel GitHub deposu üzerinden şifrelenmiş C2 iletişimi kuruyor. Araç, GitHub REST API kullanarak depodaki belirli dosyaları okuyup yazarak çift yönlü haberleşme sağlıyor.
Bu dosyalar arasında command.txt şifreli C2 komutlarını, results.txt şifreli komut çıktılarını, info.txt sistem keşif verilerini ve heartbeat.txt etkin bulaşmayı doğrulayan canlılık sinyalini tutuyor. Depoda screenshot.png şifreli masaüstü ekran görüntüleri, webcam_photo.jpg şifreli webcam yakalamaları ve download.bin şifreli dışarı çıkarılan dosya içerikleri için kullanılıyor.
RUSTYSHADE’a verilen komutlar ekran görüntüsü alma, webcam fotoğrafı yakalama, dosya işlemleri yürütme ve arka planda komut çalıştırma yeteneklerini kapsıyor. Araştırmacılar, bu yapının işlevsel olarak Eylül 2025’te Gopher Strike kampanyasıyla bağlantılı görülen Golang tabanlı GITSHELLPAD implantıyla bazı yetenekleri paylaştığını aktardı.
Windows ve Linux için iki ayrı dosya hırsızı
Kampanyada tespit edilen dört aileden biri arka kapı, biri yanal hareket aracı, kalan ikisi ise Windows ve Linux sistemleri hedefleyen dosya hırsızları olarak sınıflandırılıyor. PSNATCH adı verilen PowerShell tabanlı hırsız, Windows sistemlerde önceden belirlenmiş dizinleri özyineli biçimde tarıyor ve son üç ay içinde değiştirilmiş Microsoft Office belgeleri, görseller, arşivler, medya dosyaları, yürütülebilir dosyalar, betikler ve veritabanlarını topluyor.
Toplanan içerik, enfekte makine adına göre adlandırılmış özel bir GitHub deposuna aktarılıyor. Araç, dosya başına 1 GB, tek çalıştırmada ise 5 GB sınırıyla çalışıyor. Linux tarafındaki BASHNATCH ise bash ile yazılmış benzer bir varyant olarak aynı dosya toplama işlevini Linux sistemlerde yerine getiriyor.
Her iki hırsız da belirli klasörlerdeki yeni ya da güncellenmiş dosyalara odaklanıyor. PSNATCH ile BASHNATCH’in amacı, farklı işletim sistemlerinde aynı tür veriyi seçip saldırgan altyapısına çıkarmak.
USB ile yayılım ve gece saatlerine sıkışan faaliyet
En dikkat çekici bileşenlerden biri RUSTYMOVE oldu. Rust ile geliştirilen hafif 64 bit Windows aracı, USB üzerinden yayılma amacı taşıyor ve çıkarılabilir medyayı sürekli izlemek için bir PowerShell betiği kullanıyor. Tespit edilen her harici sürücünün kök dizinine iki kötü amaçlı dosya kopyalanıyor.
Bu dosyalardan ilki DriverInstaller.zip; paketin içinde RUSTYSHADE yer alıyor. İkinci dosya DocScanner-11-Aug-2026-5-37pm.pdf.LNK adını taşıyor ve çıkarıldıktan sonra RUSTYSHADE’ı çalıştıracak bir komut içerdiğinden şüphe ediliyor.
İlk bulaşmadan sonra APT36 operatörlerinin sistem, kullanıcı ve ağ keşfi yaptığı, ardından bir sonraki aşama yüklerini devreye soktuğu kaydedildi. Faaliyetlerin önemli bölümü 20 Ağustos ile 1 Eylül 2026 arasında gerçekleşti. Komutların yalnızca UTC saatine göre 04.00 ile 11.00 arasında ve sadece hafta içi günlerde gönderildiği aktarıldı.
Aynı inceleme, saldırganların theprints[.]org ve indiatodays[.]org alan adları üzerinden zararlı PowerShell betikleri ile yükleri barındırdığını da ortaya koydu. Bir aydan biraz daha uzun süre önce Acronis Threat Research Unit, aynı grubu Afgan telekom sağlayıcılarını ve Güney Asya’daki kritik altyapı kuruluşlarını hedefleyen PATCHCORD adlı arka kapı kampanyasıyla ilişkilendirmişti.
Sudeep Singh, yayımlanan teknik raporda APT36’nın Hindistan ve Afganistan’daki hükümet ve savunma kurumlarına karşı saldırılarda operasyon temposunu koruduğunu ve TTP’lerini güncellediğini söyledi. Singh, kampanyanın aynı hedeflere dönük saldırıların yeni araçlarla sürdüğünü de vurguladı.