

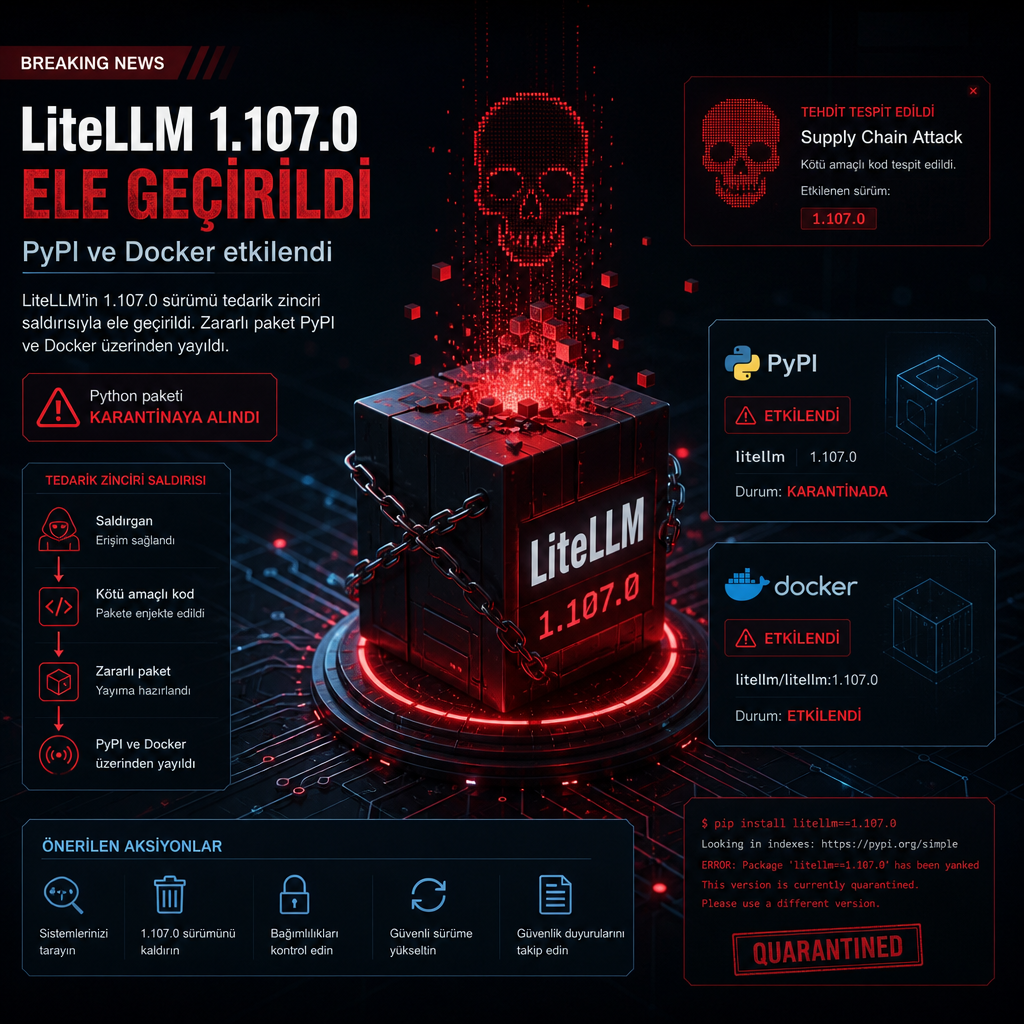
Açık kaynak yapay zeka aracı LiteLLM’in 1.107.0 sürümü, tedarik zinciri saldırısıyla ele geçirildi. Etkilenen paket, Python Package Index’teki dağıtım dosyaları ve Docker imajları üzerinden yayıldı; incelemelerin ardından Python paketi PyPI üzerinde karantinaya alındı.
1.107.0 sürümünde kötü amaçlı içerik bulundu
Son analizler, saldırının LiteLLM’in belirli sürümünü hedef aldığını ve tedarik zincirine zararlı bileşen yerleştirildiğini ortaya koydu. Paket, Python ekosisteminde kullanılan wheel dosyalarıyla ve kapsayıcı tabanlı dağıtım imajlarıyla kullanıcılara ulaştı. Böylece etki yalnızca kaynak kod deposuyla sınırlı kalmadı; indirilen hazır paketler üzerinden de yayılabildi.
LiteLLM, farklı büyük dil modeli sağlayıcıları arasında yönlendirme ve uyumluluk katmanı sunan bir Python projesi olarak kullanılıyor. Bu tür paketler geliştirme ortamlarında, otomasyon iş akışlarında ve uygulama entegrasyonlarında yer aldığından, dağıtım kanalına eklenen kötü amaçlı kod doğrudan güvenilir yazılım akışının içine sızmış oldu.
PyPI karantinayı devreye aldı
Etkilenen sürümün Python Package Index üzerindeki dağıtımı durduruldu ve paket karantinaya alındı. Böylece kullanıcıların aynı sürümü depo üzerinden yeniden çekmesi engellendi. Docker tarafındaki dağıtım da saldırı kapsamında yer aldığı için, yalnızca Python kurulumları değil, konteyner tabanlı kullanımlar da etkilendi.
Kaynak metinde saldırının teknik yüküne ilişkin ayrıntı sınırlı kaldı. Buna karşın olay, yazılım tedarik zincirinde güvenilir görünen paketlerin de hedef alınabildiğini bir kez daha gösterdi. Olayın merkezinde bir kimlik avı kampanyası ya da CVE istismarı değil, doğrudan dağıtım hattının ele geçirilmesi bulunuyor.