

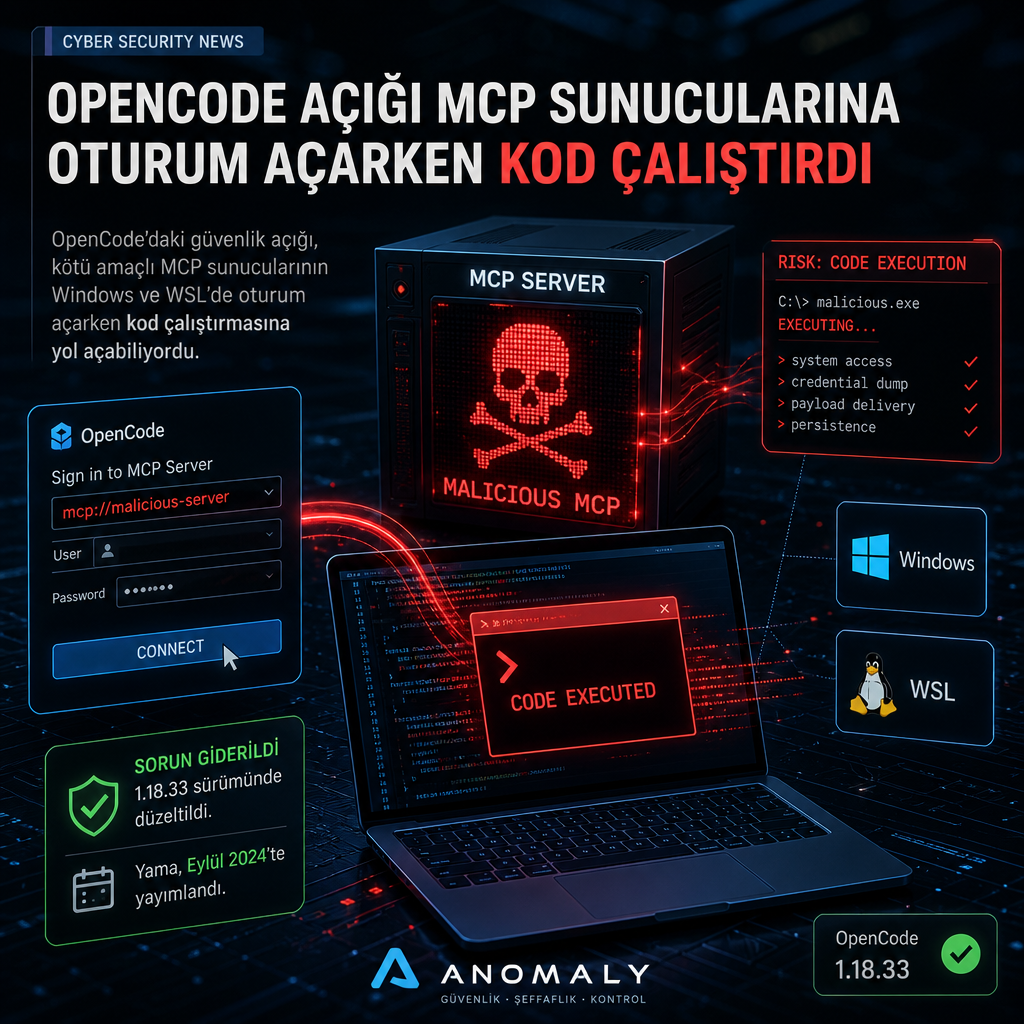
OpenCode’da ortaya çıkan bir güvenlik açığı, kötü amaçlı MCP sunucularının Windows ve WSL ortamlarında kullanıcı oturumu açılırken kod çalıştırmasına izin verebiliyordu. Yazılımı geliştiren Anomaly, hatayı 1.18.33 sürümünde düzeltti ve yamanın eylül ayında yayımlandığını duyurdu.
Windows ve WSL oturum açma akışı hedef oldu
Açık, OpenCode’un oturum açma sürecindeki bir zayıflıktan yararlanıyordu. Özellikle Windows ile Windows Subsystem for Linux kullanan sistemler risk altındaydı. Bu senaryoda kötü niyetli bir MCP sunucusu, kullanıcı giriş adımına sızarak kod çalıştırma yetkisi elde edebiliyordu.
MCP, yani Model Context Protocol, yapay zekâ araçlarının dış servislerle kontrollü biçimde konuşmasını sağlıyor. Güvenlik ekipleri de aynı yapıyı meşru entegrasyonları test etmek için kullanıyor. Ancak yanlış yapılandırılmış ya da ele geçirilmiş bir sunucu, bu tür araçlarda beklenmedik komut yürütme fırsatı yaratabiliyor.
Düzeltme 1.18.33 ile geldi
Anomaly, açığı kapatan sürümün 1.18.33 olduğunu açıkladı. Şirketin verdiği bilgiye göre düzeltme eylül ayında dağıtıldı. Kaynak metin, açığın hangi kimlik altında izlendiğine dair bir CVE numarası paylaşmıyor.
OpenCode, geliştiricilerin terminal tabanlı iş akışlarında kullandığı araçlar arasında yer alıyor ve MCP desteği nedeniyle harici sunucularla bağlantı kurabiliyor. Bu nedenle oturum açma akışındaki her zayıflık, yerel sistemde komut çalıştırmaya kadar uzanabiliyor. Hatanın giderilmesiyle birlikte, ilgili sürümü kullanan sistemlerde bu yol kapatılmış oldu.