

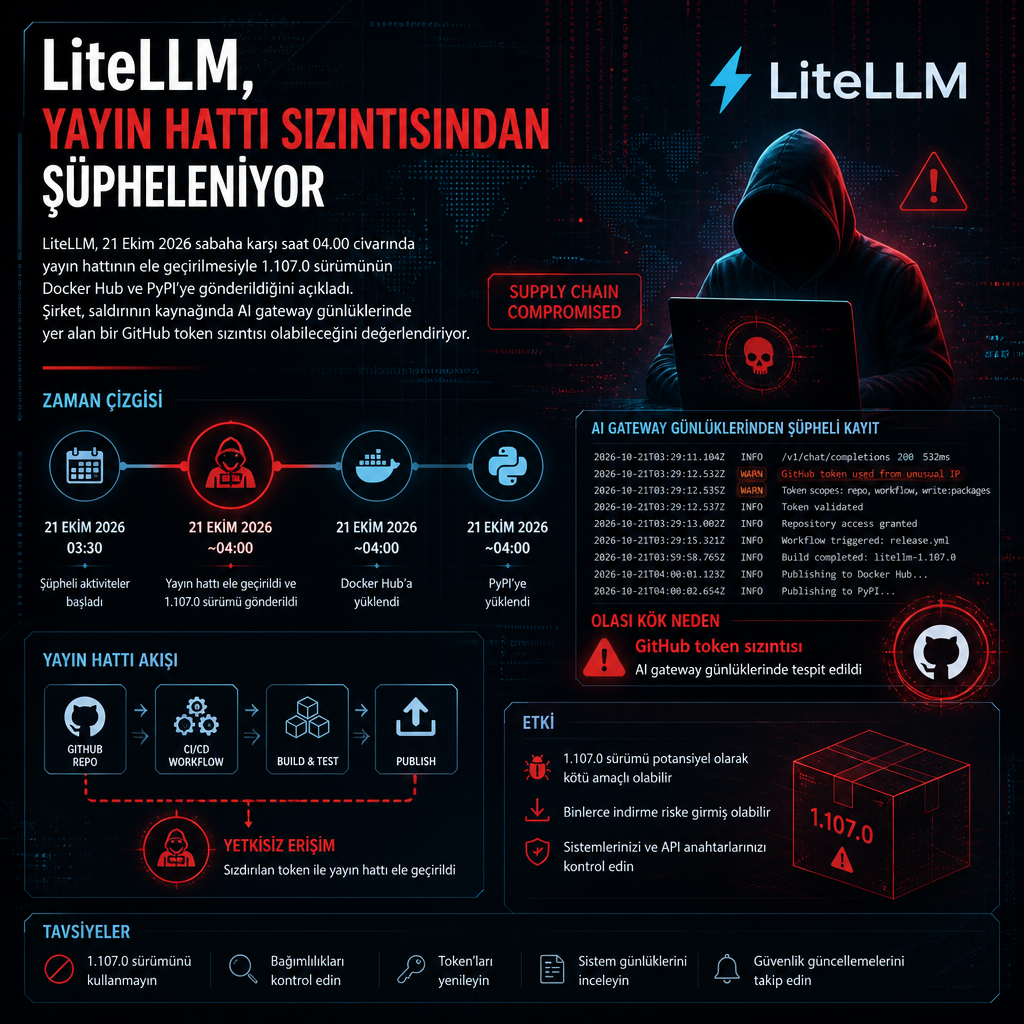
LiteLLM, 21 Ekim 2026 sabaha karşı saat 04.00 civarında yayın hattının ele geçirilmesiyle 1.107.0 sürümünün Docker Hub ve Python Package Index’e (PyPI) gönderildiğini açıkladı. Şirket, saldırının kaynağında AI gateway günlüklerinde yer alan bir GitHub token sızıntısı olabileceğini değerlendiriyor.
Yayın hattı üzerinden 1.107.0 sürümü dağıtıldı
İncelemeye göre saldırganlar, LiteLLM’in release pipeline’ını kullanarak hem konteyner görüntüsünü Docker Hub’a hem de Python paketini PyPI deposuna yükledi. Bu tablo, açık kaynak ekosisteminde sık görülen tedarik zinciri vakalarından birine işaret ediyor: saldırgan doğrudan yazılımı kırmak yerine sürümleme ve yayın mekanizmasına sızıyor.
Şirketin işaret ettiği nokta, yapay zekâ geçidi katmanlarında tutulan günlük kayıtları oldu. LiteLLM, bu loglarda yer alan bir GitHub erişim jetonunun sızmış olabileceğini ve yayın sürecini yetkisiz şekilde tetiklemiş olabileceğini düşünüyor.
Şüphe günlüklerdeki jetona yöneldi
GitHub token’ları, depo erişimi ve otomasyon akışlarında geniş yetkiler taşıyabildiği için saldırganlar açısından değerli hedef sayılıyor. Bu tür jetonlar sızdığında, kötüye kullanım yalnızca kod deposuna erişimle sınırlı kalmıyor; CI/CD zincirinde paket üretimi, sürüm yükseltme ve dağıtım adımlarına da uzanabiliyor.
LiteLLM, olayda hangi işlemlerin değiştirildiğine ya da 1.107.0 sürümünün içinde zararlı kod bulunup bulunmadığına ilişkin ayrıntı paylaşmadı. Buna karşın yayın hattının ele geçirilmesi, Docker Hub ve PyPI gibi iki ayrı dağıtım kanalında aynı sürümün görünmesine yol açtı.
Açık kaynak dağıtım zincirinde risk büyüyor
Olay, paket yöneticileri ve konteyner kayıt defterlerinin birlikte hedef alındığı saldırıların ne kadar hızlı yayılabildiğini bir kez daha ortaya koydu. Açık kaynak tüketen ekipler bağımlılıklarını çoğu zaman otomatik güncellediği için, yayın hattındaki tek bir ihlal aynı sürümün geniş bir kullanıcı kitlesine ulaşmasına neden olabiliyor.
LiteLLM, incelemesini sürdürürken 1.107.0 sürümünün nasıl yayımlandığını ve GitHub token’ının gerçekten sızıp sızmadığını netleştirmeye çalışıyor.