

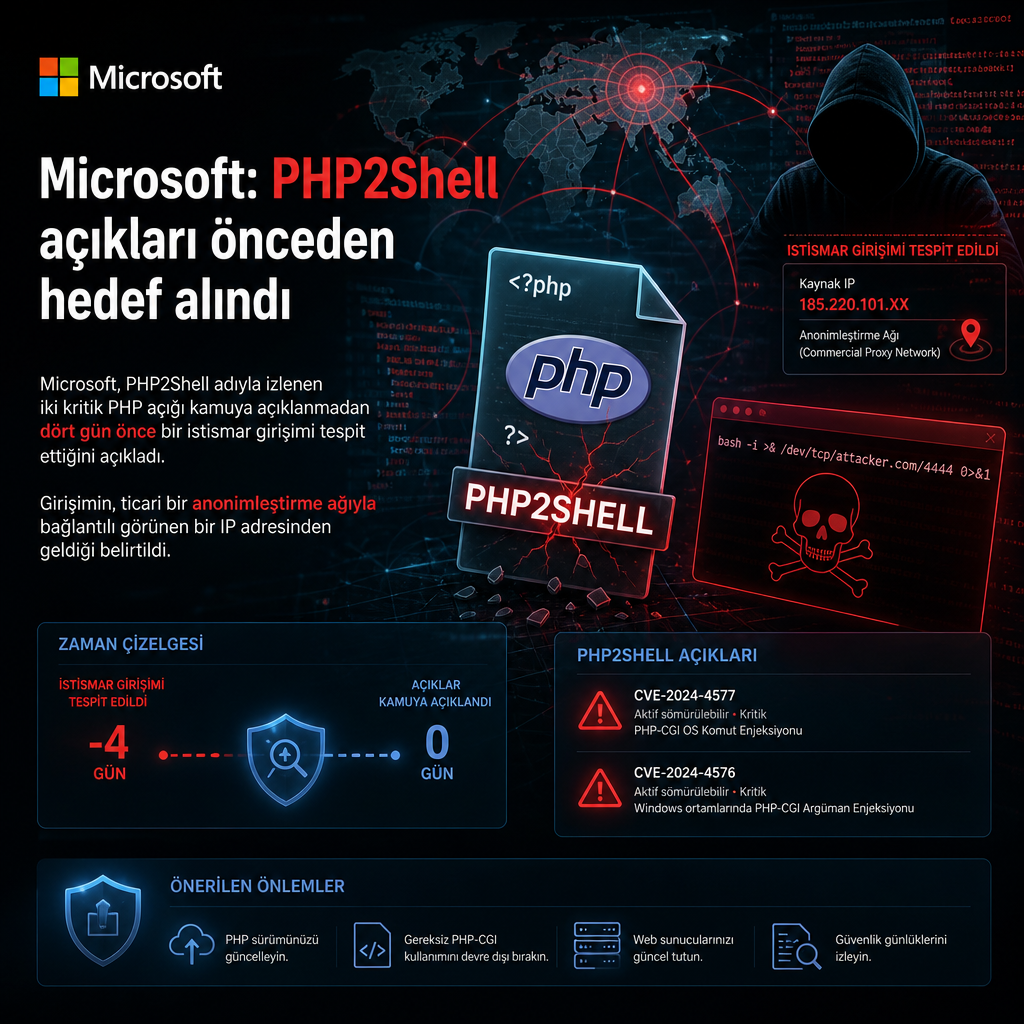
Microsoft, PHP2Shell adıyla izlenen iki kritik PHP açığı kamuya açıklanmadan dört gün önce bir istismar girişimi tespit ettiğini açıkladı. Şirketin güvenlik ekibine göre girişim, ticari bir anonimleştirme ağıyla bağlantılı görünen bir IP adresinden geldi.
İlk deneme açıklamadan önce geldi
CJ Moses’in paylaştığı bilgiye göre saldırgan, henüz kamuya duyurulmamış olan zafiyetleri hedef aldı. Bu ayrıntı, tehdit aktörlerinin güvenlik topluluğu haberdar olmadan önce yeni açıkları kullanmaya yöneldiğini gösteren bir örnek olarak kayda geçti.
PHP2Shell adı, PHP ekosisteminde uzaktan kod çalıştırmaya yol açabilecek bir açık kümesini ifade ediyor. Microsoft, girişimin hangi hedefe yöneldiğini ya da saldırının başarıya ulaşıp ulaşmadığını ayrıntılandırmadı.
Anonim ağ üzerinden gelen trafik
İstismar denemesinde kullanılan IP adresinin ticari bir anonimleştirme ağıyla ilişkili olması, trafiğin kaynağını gizlemeye dönük bir katman kullanıldığını düşündürüyor. Bu tür ağlar meşru gizlilik amaçlarıyla da kullanılıyor; aynı altyapı, saldırganlar tarafından iz sürmeyi zorlaştırmak için de tercih edilebiliyor.
Olay, kamuya açıklama ile ilk kötüye kullanım girişimi arasındaki sürenin ne kadar kısa olabildiğini bir kez daha ortaya koydu. Microsoft’un açıklaması, bu zafiyetler etrafında erken evre istismar faaliyetlerinin başladığını doğrulayan nadir zaman çizelgelerinden biri oldu.
Kaynakta yer alan bilgilere göre, deneme yalnızca açıklama öncesi bir girişim olarak kayda geçti. Şirket, olayla ilgili ek teknik ayrıntı paylaşmadı.