

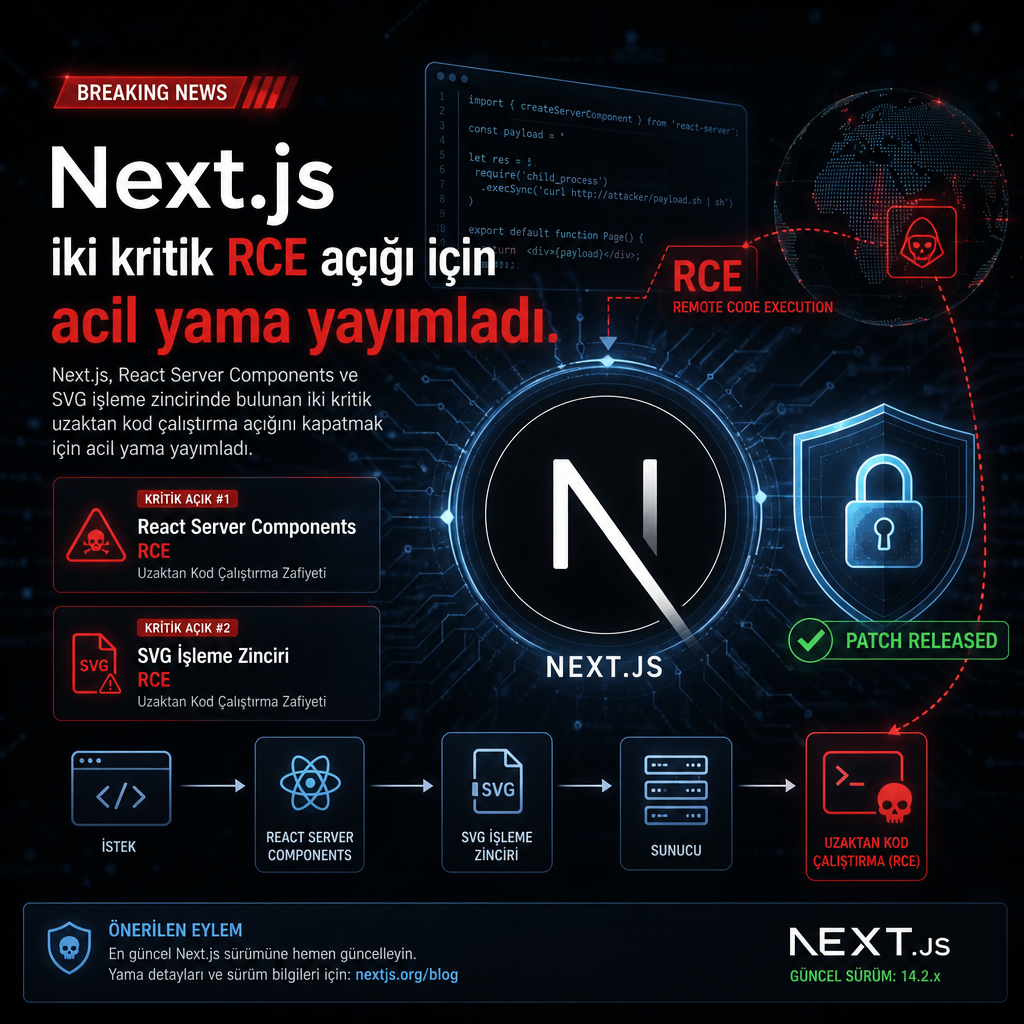
Next.js, önbellekleme ve SVG işleme bileşenlerinde bulunan iki kritik uzaktan kod çalıştırma açığını kapatmak için beklenmedik bir ara güncelleme yayımladı. Hatalardan biri React Server Components içinde, diğeri ise Next.js’in sharp paketi üzerinden kullandığı açık kaynak kütüphane librsvg içinde yer alıyor.
Bu iki açık, saldırganın uygulama tarafında kod çalıştırmasına kapı aralayabildiği için yüksek risk grubunda değerlendiriliyor. React Server Components tarafındaki sorun sunucu bileşenleri ile önbellek akışını hedefliyor, SVG tarafındaki kusur ise görüntü işleme zincirinde tetiklenebiliyor.
Next.js ekibi, normal sürüm takvimini beklemeden güvenlik düzeltmesini dağıttı. Şirket, iki zafiyetin aynı anda ele alındığını ve güncellemenin ilgili bileşenleri etkilediğini belirtti.
Teknik ayrıntılara göre ilk açık React Server Components katmanında kod yürütmeye yol açabiliyor. İkinci açık ise SVG dosyalarının işlenmesi sırasında devreye giren librsvg bileşeninde bulunuyor; Next.js bu kütüphaneyi sharp paketi aracılığıyla kullanıyor.
Haberin yazıldığı sırada açıklar için CVE numaraları paylaşılmamıştı. Yayınlanan düzeltme, Next.js kurulumlarında SVG ve sunucu bileşenlerini kullanan sistemleri doğrudan ilgilendiriyor.