

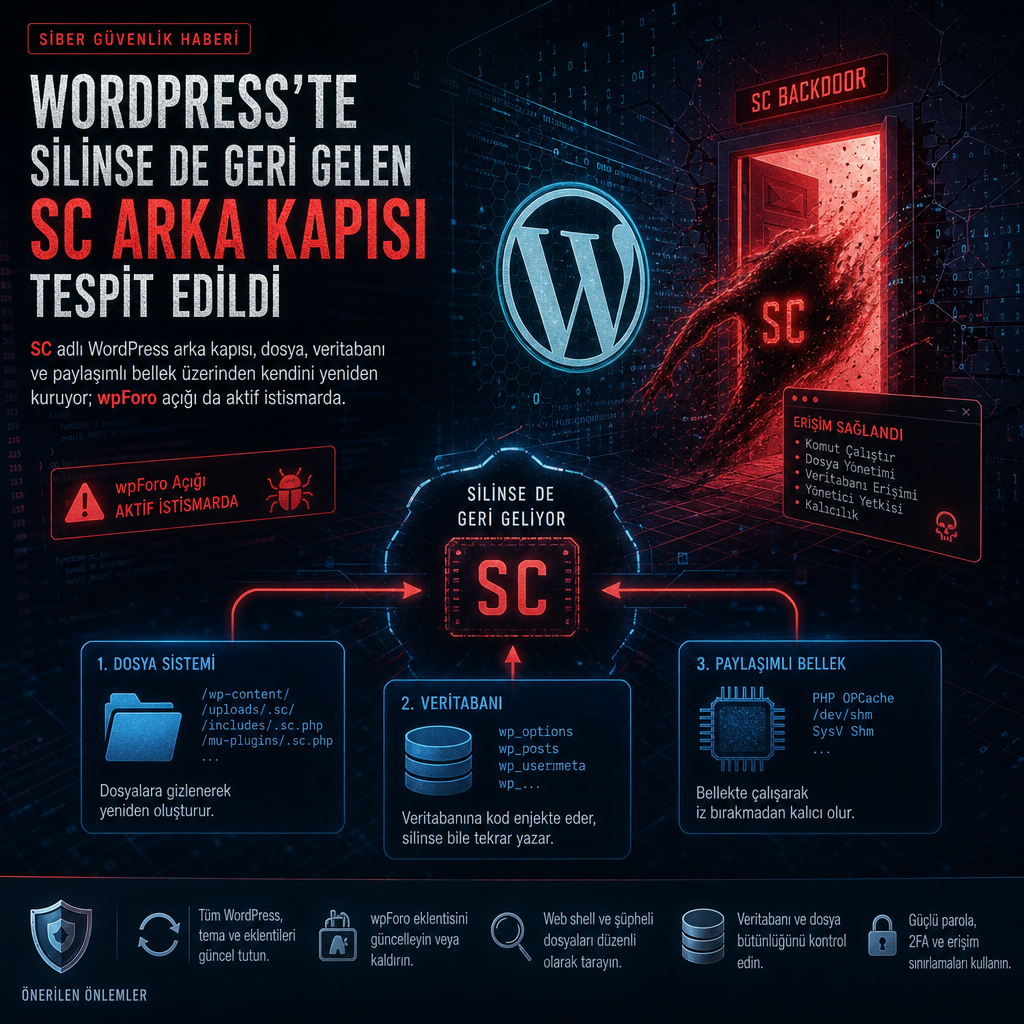
WordPress sitelerini hedef alan SC adlı arka kapı, dosyalar temizlense, veritabanı silinse ve bazı bileşenler kaldırsa da kendini yeniden kurabilen alışılmadık bir yapı olarak ortaya çıktı. Güvenlik araştırmacıları, zararlının site içinde en az sekiz farklı noktaya yayıldığını ve her bir parçanın diğerlerini yeniden oluşturabildiğini belirtiyor. İncelemeye göre saldırı, hem WordPress eklenti katmanını hem de veritabanını, hatta System V paylaşımlı belleği kullanarak kalıcılık sağlıyor.
Zararlı, içeriğe yerleştirilen “SC_” izlerinden dolayı SC kod adıyla takip ediliyor. Güvenlik firması Sucuri, yapıyı “kendi kendini iyileştiren bir ağ” olarak tanımladı ve komuta-kontrol kanalının Ethereum blokzinciri üzerinden yürütüldüğünü açıkladı. Güvenlik araştırmacısı Gabriel Barbosa, yükün dosya bazlı tek bir arka kapıdan ibaret olmadığını, bunun yerine dosya, veritabanı ve paylaşımlı bellek arasında döngüsel biçimde çalışan bir geri kurulum sistemi oluşturduğunu söyledi.
Silinen her bileşen başka bir yerden geri yazılıyor
Sucuri’nin analizinde zararlının okunabilir işlev adları kullanmadığı, kodun bir ikame şifreyle çözülen bir decoder üzerinden açıldığı aktarıldı. Bu yapı, müdahale eden bir yöneticinin yalnızca tek bir dosyayı temizlemesinin yeterli olmadığı bir kurgu yaratıyor. Bir bileşen kaldırıldığında başka bir bileşen devreye giriyor ve aynı payload yeniden sahaya sürülüyor.
İncelemede listelenen sekiz unsurun ilkinde, .user.ini dosyası yer alıyor. Bu dosya, ilgili dizin ağacındaki her PHP isteğinden önce bir yükleyicinin çalışması için auto_prepend_file ayarını kullanıyor. Böylece siteye gelen her istek, arka kapının bir parçasını zincirin başından tetikleyebiliyor.
İkinci bileşen wp-content/c1b12371.php adlı yükleyici. Bu dosya, aynı konumda varsa gizli, nokta ile başlayan başka bir dosyayı dahil ediyor. Üçüncü parça olan wp-content/.c1b12371.php ise ilk aşama yükleyici gibi davranıyor; sahte eklentiyi buluyor ve onu mu-plugins altında yeniden kuruyor. Bunu yaparken üç ayrı kaynağa bakıyor: eklentiler klasöründeki mevcut kopya, önbellek dizinindeki kodlanmış bir stub ve rastgele hex ad taşıyan bir ZIP geri yükleme paketi.
Dördüncü unsur wp-content/db.php. Bu dosya, WordPress başlatılırken yükleniyor ve tüm arka kapı yükünü sıkıştırılmış, Base64 ile kodlanmış biçimde taşıyor. Eksik olduğunda ya da dosya boyutu beklenenden küçük kaldığında payload’ı çözüp eklentiyi yeniden yayıyor.
Beşinci parça wp-content/advanced-cache.php olarak tanımlandı. WordPress, önbellekleme etkinse bu dosyayı sıradan eklentilerden önce çalıştırıyor. Zararlı da bunu kullanarak eklentiyi beş bağımsız kaynaktan yeniden inşa ediyor: mevcut bir mu-plugin, mevcut bir eklenti kopyası, PHP içeren bir System V paylaşımlı bellek segmenti, bir ZIP paketi ve veritabanı. Ardından plugins_loaded kancasına bağlanıp eklentiyi dahil ediyor.
Altıncı öğe, tema içinde saklanan wp-content/themes/khorshidi/functions.php dosyası. Bu bileşen, db.php ile aynı arka kapıyı taşıyan bir ikiz gibi çalışıyor ve eklenti mevcut değilse onu tekrar yazıyor. Yedinci parça wp-content/mu-plugins/hyper-engine-kit.php, sekizinci parça ise wp-content/plugins/hyper-engine-kit/hyper-engine-kit.php. İkisi de aynı kötü amaçlı yükün kopyaları olarak yerleştirilmiş durumda.
Barbosa’nın aktardığına göre saldırı temizlenmeye çalışıldığında bile zayıf halka oluşmuyor; çünkü payload en az sekiz noktada aynı anda yaşıyor. Bir kopya silinse bile diğerleri devreye giriyor ve bir sonraki sayfa yüklemesinde eksik parçaları geri koyuyor. Araştırmacı bunu, “kaldırılacak tek bir bileşeni olmayan dairesel bir sistem” olarak özetledi.
Blokzincirden C2, gizli yönetici ve yeniden bulaşma döngüsü
SC’nin hangi yöntemle yüklendiği henüz netleşmiş değil. Ancak ilk erişim için bilinen saldırı yolları arasında WordPress çekirdeğindeki, eklentilerdeki ve temalardaki açıkların istismarı, zayıf kimlik bilgileri, popüler eklentileri hedef alan tedarik zinciri saldırıları ve güvensiz medya ya da form yükleme işlevleri üzerinden sunucu dizinlerine PHP web shell bırakılması yer alıyor.
Arka kapı çalıştığında yönetici eklentiler ekranından kendini gizleyebiliyor, güncelleme kontrollerinde görünmez hale gelebiliyor, Ethereum blokzincirini kullanarak C2 sunucusuyla iletişim kurabiliyor, enfekte siteyi parmak iziyle tanımlayıp ek yükler çekebiliyor, gizli bir yönetici hesabı oluşturabiliyor ve yeniden bulaşma döngüsünü sürdürebiliyor. Bu yetenekler, saldırgana WordPress sitesinin kontrolünü devralma, rastgele JavaScript çekip ziyaretçilere skimmer ya da başka zararlı kodlar enjekte etme, PHP kodu çalıştırma ve belirli eklentileri devre dışı bırakma ya da silme imkânı veriyor.
Sucuri, System V paylaşımlı bellek desteği olan sunucularda payload’ın sabit bir sayısal anahtarla tanımlanan bir segmente yazıldığını da kaydetti. Bellekte tutulan bu alan RAM içinde yaşadığı için dosya silme ve veritabanı temizliği işe yaramıyor. Paylaşımlı hosting ortamlarında ise segment başka bir hesaba ait olsa bile kullanılabiliyor. Araştırmacılara göre bu tercih, arka kapının dosya sisteminin ötesine taşınmasını sağlıyor.
Zararlı ayrıca cron kancalarını da kullanıyor. Raporda, rastgele adlandırılmış görevlerin yanı sıra bilinen bir fetch hook’un da kaydedildiği belirtiliyor. Sistem cron’unun, ziyaretçi trafiğine değil WordPress cron dosyasına dayanması nedeniyle, planlı yeniden kurulumlar doğrudan zamanlayıcı üzerinden çalışıyor ve her döngüde payload tekrar devreye giriyor.
İfşada adı geçen bir diğer başlık da wpForo Forum WordPress eklentisindeki yüksek önem dereceli, kimlik doğrulaması gerektirmeyen SQL injection açığı oldu. CVE-2026-1581 numarasıyla izlenen açık, 7.5 CVSS puanına sahip ve 2.4.14 sürümüne kadar tüm sürümleri etkiliyor. Açığın detayları için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-1581
Previdian’ın telemetri verilerine göre 3 Temmuz 2026’dan bu yana bu zafiyeti hedefleyen 20’den az istismar girişimi gözlendi. Etkinliğin Bulgaristan, İsviçre, Fransa, ABD ve Yemen’de bulunan beş farklı saldırgan IP adresinden geldiği bildirildi. Bu bulgu, WordPress ekosisteminde hem kalıcılık hem de ilk erişim tarafında aynı anda hareket eden saldırıların sürdüğünü gösteren son örneklerden biri olarak kayda geçti.