Roundcube Webmail’in virtuser_query eklentisindeki CVE-2026-48842 açığı, yama yayımlanmasına rağmen aktif saldırılarda kullanılıyor.
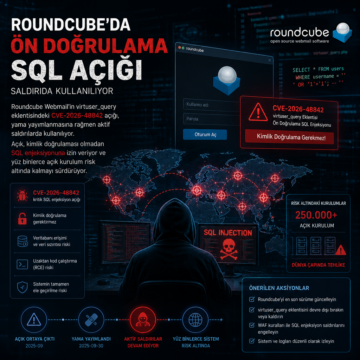


Roundcube Webmail’in virtuser_query eklentisindeki CVE-2026-48842 açığı, yama yayımlanmasına rağmen aktif saldırılarda kullanılıyor.
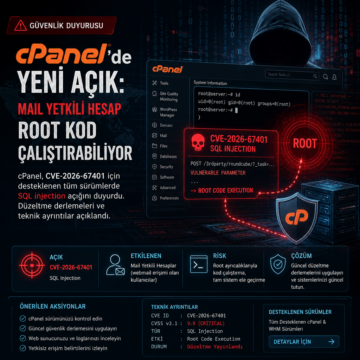
cPanel, CVE-2026-67401 için desteklenen tüm sürümlerde SQL injection açığını duyurdu; düzeltme derlemeleri ve teknik ayrıntılar açıklandı.
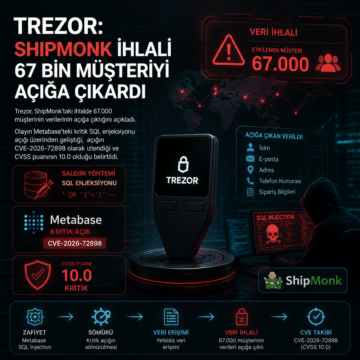
Trezor, ShipMonk’taki ihlalde 67.000 müşterinin verilerinin açığa çıktığını açıkladı.

Metabase, CVSS puanı 10.0 olan ve CVE kimliği bulunmayan kritik bir açığın vahşi ortamda istismar edildiğini duyurdu. Şirket, 1.58 ve üzeri sürümler için yamaları yayımladı; Framework ise saldırıda müşteri adı, IP, adres, telefon ve e-posta bilgilerinin erişildiğini açıkladı.

Huntress, Oracle veritabanı içine derlenen khunt adlı araç setinin Windows sunucularda SYSTEM yetkisine kadar çıktığını açıkladı. 27 Temmuz 2026’da başlayan inceleme, doğrulanmamış girdinin JDBC üzerinden veritabanına taşınmasıyla açılan bir zinciri ve Oracle içinde çalışan Java nesneleriyle komut yürütülmesini ortaya koydu.

LangGraph adlı açık kaynak yapay zeka framework’ünde kritik bir güvenlik açığı zinciri keşfedildi. Bu zafiyetler, kendi sunucularında LangGraph kullananlarda uzaktan kod çalıştırma riskini artırıyor. Kurumların, yamaları hızla uygulaması ve erişim kontrollerini sıkılaştırması gerekiyor.

Drupal Core’da tespit edilen CVE-2026-9082, özellikle PostgreSQL kullanan sitelerde anonim kullanıcıların istismar edebileceği bir SQL injection riski oluşturuyor. Bazı senaryolarda ayrıcalık yükseltme ve uzaktan kod çalıştırmaya kadar uzanabilen bu açık, desteklenen sürümlere acil geçişi ve log tabanlı denetimi gerekli kılıyor.
Fortinet, FortiClientEMS ürünlerinde kimlik doğrulaması gerektirmeyen kritik bir SQL Injection (CVE-2026-21643) açığını giderdi. Aynı zamanda FortiCloud SSO kimlik doğrulamasıyla ilişkili başka bir kritik zafiyet (CVE-2026-24858) de raporlandı. Bu açıklar, özellikle kurumsal ağlarda yetkisiz kod çalıştırma ve hesap ele geçirme riskini artırıyor.

FreePBX açık kaynaklı PBX platformunda, Eylül 2025 itibarıyla kritik SQL enjeksiyonu, kimlik doğrulamalı dosya yükleme ve kimlik doğrulama atlama zafiyetleri tespit edildi. Bu açıklardan yararlanarak saldırganlar uzaktan kod yürütme gerçekleştirebiliyor. Sistem yöneticilerinin acilen güncellemeleri uygulaması ve kimlik doğrulama ayarlarını gözden geçirmesi gerekiyor.