

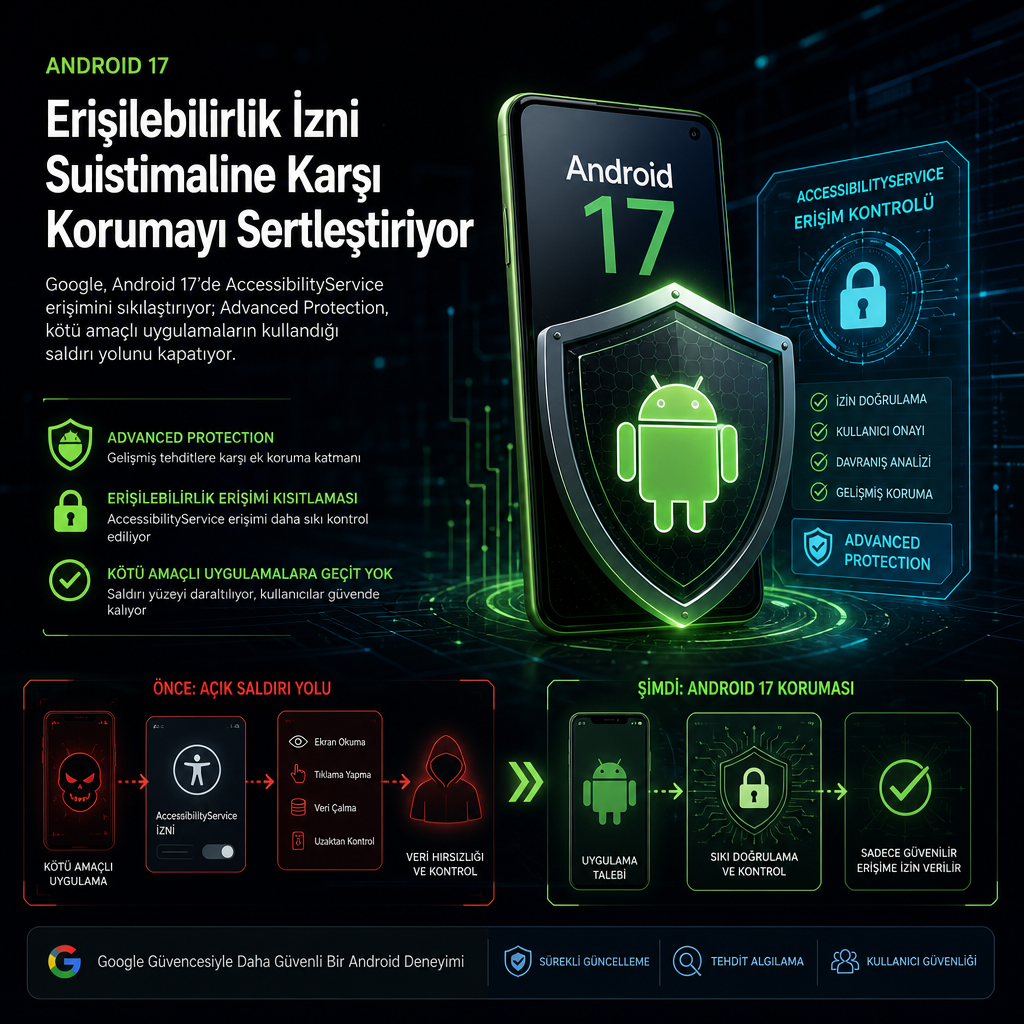
Google, Android 17 ile birlikte kötü amaçlı uygulamaların uzun süredir istismar ettiği AccessibilityService erişimini sıkılaştırıyor. Yeni düzenleme, Advanced Protection açıkken bu izni yalnızca doğrulanmış ve Accessibility Tools olarak sınıflandırılan uygulamalara bırakacak. Şirket, değişikliğin dolandırıcılık ve zararlı yazılımlar için kullanılan önemli bir saldırı yolunu kapatacağını söyledi.
Android’in erişilebilirlik altyapısı, ekran okuyucular ve sesle kontrol gibi yardımcı teknolojilerin çalışması için tasarlandı. Ancak aynı API, arka planda çalışabilmesi, kullanıcı arayüzü olaylarını yakalayabilmesi ve diğer uygulamalarla kullanıcı adına etkileşime girebilmesi nedeniyle son yıllarda bankacılık truva atları ve casus yazılımlar tarafından da kötüye kullanıldı. Güvenlik ekipleri, saldırganların kullanıcıyı kandırıp bu servisi etkinleştirmesini sağladıktan sonra klavye vuruşlarını kaydedebildiğini, sahte giriş ekranları açabildiğini, finans uygulamalarından sahte para transferleri başlatabildiğini ve ek hassas izinler alabildiğini bildiriyor. Google, bu erişimin root yetkisi gerektirmeden hassas veri sızdırmaya ve kötü amaçlı işlemler yapmaya imkan verdiğini de vurguladı.
Google, bu yetkilerin doğrudan ekranla çalıştığı için istismara açık olduğunu belirtti. Şirketin aktardığına göre saldırganlar bu yolu hassas verileri okumak, zararlı yazılım kurmak ya da uygulama kaldırma işlemlerini engellemek için de kullanabiliyor. Android 17’de Advanced Protection etkinleştirildiğinde sistem, AccessibilityService erişimini otomatik olarak yalnızca doğrulanmış erişilebilirlik araçlarına açacak. Böylece yardımcı teknolojiler korunurken saldırganların yararlandığı ana giriş kapılarından biri kapanmış olacak. Google, Android 17 ifadesini kullanırken özelliğin veri korumasını da sürdürdüğünü kaydetti.
Şirket, son yıllarda erişilebilirlik suiistimaline karşı bir dizi önlem aldığını da hatırlattı. Yan yükleme ile kurulan uygulamaların erişilebilirlik servislerini açması engellendi. Arama sırasında uygulamayı kaldırmayı, Google Play Protect’i devre dışı bırakmayı ya da erişilebilirlik izni vermeyi zorlaştıran korumalar devreye alındı. Geliştiricilerin, görünüm ya da composable içinde hassas veri olduğunu işaretleyebilmesi için accessibilityDataSensitive bayrağı tanımlandı; böylece kötü niyetli uygulamaların bu verilere erişmesi veya bunlarla etkileşime girmesi sınırlandı. Android Advanced Protection Mode içinde de bazı uygulamaların erişilebilirlik API’sini kullanması kısıtlandı.
Android 17 yalnızca erişilebilirlik tarafına odaklanmıyor. Google’ın duyurusuna göre yeni sürümde Intrusion Logging, USB Protection, Disable WebGPU, Failed Authentication Lock ve View Supporting Apps gibi güvenlik eklemeleri de yer alıyor. Intrusion Logging, gelişmiş casus yazılım saldırılarını incelemek için kalıcı ve gizliliği koruyan adli günlükleme sağlıyor. USB Protection, fiziksel USB bağlantısı üzerinden yetkisiz erişim denemelerini durdurmayı amaçlıyor. Disable WebGPU, tarayıcı tabanlı gelişmiş istismarların maruziyetini azaltıyor. Failed Authentication Lock, fiziksel kurcalama ve kaba kuvvet denemelerine karşı cihazı tamamen kilitleyerek daha fazla incelemeyi engelliyor. View Supporting Apps ise kullanıcıların hangi yüklü uygulamaların Advanced Protection durumunu kontrol ettiğini görmesine imkan veriyor.
Google, geliştiricilerin Advanced Protection açıldığında bilgilendirilebileceğini ve böylece ilgili kullanıcı grubu için özelliklerini otomatik olarak etkinleştirebileceklerini belirtti. Halihazırda Advanced Protection kullananlar, yeni yetenekler cihazlarına ulaştığında bir bildirim görecek. Intrusion Logging’in adli inceleme özelliklerinden yararlanmak isteyenlerin ise Advanced Protection ayar sayfasına girip bu özelliği manuel olarak açması gerekiyor.