

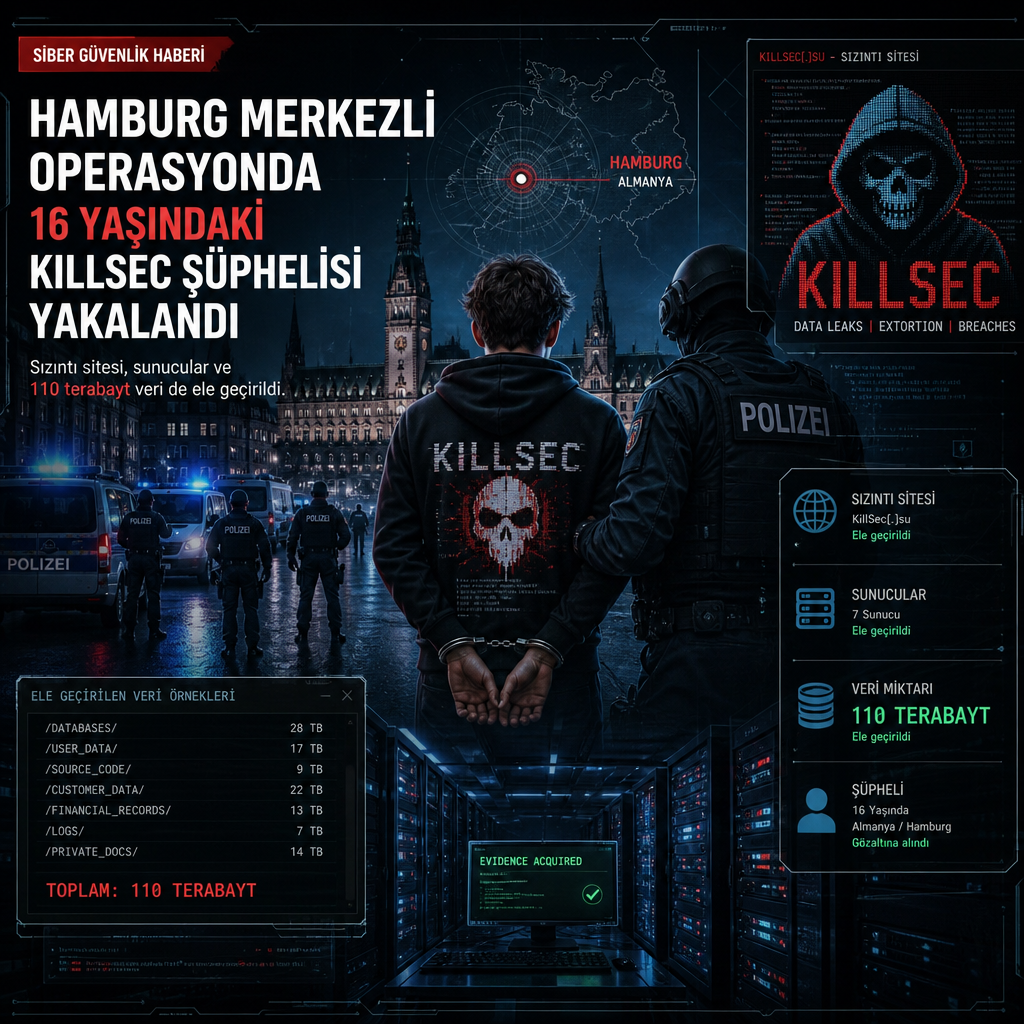
Avrupa’da yürütülen ortak bir soruşturmada, KillSec adlı fidye yazılımı grubunun şüpheli yöneticisi ve ana operatörü olduğu belirtilen 16 yaşındaki bir kişi gözaltına alındı. 30 Eylül’de gerçekleşen operasyon kapsamında toplam üç kişi yakalandı; polis aynı anda grubun sızıntı sitesini ve birkaç sunucusunu da kontrol altına aldı.
Hamburg polisi, 1 Ekim’de yaptığı açıklamada şüphelinin KillSec’in yönetiminden ve günlük operasyonlarından sorumlu olduğunun değerlendirildiğini bildirdi. Operasyonu Hamburg’daki polis ve savcılık koordine etti. İspanya’da Guardia Civil ile Mossos d’Esquadra ekipleri Alicante’de gözaltı işlemi yaptı, ayrıca eyalette bir ev ve bir otel içindeki ofiste arama gerçekleştirdi. İspanyol makamlarının ortak açıklamasında, şüpheli grubun yöneticilerinden biri ve varsayılan ana yönetici olarak tanımlandı.
Yakalanan diğer iki kişinin ise 20’li yaşlarında olduğu, birinin Birleşik Krallık’ta, diğerinin Romanya’da gözaltına alındığı açıklandı. Europol sözcüsü Reuters’a, Romanya ve Birleşik Krallık’taki gözaltılarla bağlantılı kişi sayısını doğruladı. Aynı operasyonda ABD’li savcıların Porto Riko’dan ve FBI’ın San Juan ofisinden de yer aldığı aktarıldı. Europol sözcüsüne göre, Porto Riko Birleşik Krallık’ta yakalanan erkek için iade talebinde bulundu.
Romanya’da DIICOT olarak bilinen organize suç ve terörle mücadele biriminden savcılar, 30 Eylül’de 24 yaşındaki bir şüpheliyi gözaltına aldı ve Bükreş ile Vaslui ilinde dört adreste arama yaptı. Kurumun açıklamasına göre bu kişi; organize suç grubu kurmak, bilgisayar sistemine hukuka aykırı erişim, bilgisayar verilerinin yetkisiz aktarımı, cihaz veya yazılım kullanarak yasa dışı işlem yapmak ve şantaj suçlamalarıyla soruşturuluyor. Savcılar, 1 Ekim’de Bükreş mahkemesinden şüphelinin 30 gün tutuklu kalmasını talep etti. Yetkililer, herkes için masumiyet karinesinin geçerli olduğunu vurguladı. Hamburg polisi de üç gözaltıyı geçici tedbir olarak tanımladı.
Soruşturma dosyasında şüpheliler dört rolde değerlendiriliyor: yönetici, geliştirici, müzakereci ve iştirakçi. İştirakçi, grubun fidye yazılımı araçlarını kullanarak saldırı düzenleyen dış ortak anlamına geliyor. Reuters’ın aktardığına göre, iddia edilen geliştiricinin ağustos ayında 18 yaşına girdiği, yani bazı suçlamalar işlendiğinde reşit olmadığı belirlendi. Ancak bu kişi henüz gözaltına alınmadı. Hamburg polisi ve DIICOT, gözaltına alınan kişilerin hangi rolle bağlantılı olduğunu kendi açıklamalarında netleştirmedi.
110 terabaytlık veri korundu, beş sunucu kapatıldı
Yetkililer İspanya, Yunanistan, Birleşik Krallık ve Romanya’da toplam sekiz arama yaptı. Hamburg’daki ekipler, ele geçirilen sızıntı sitesini devralırken en az 110 terabayt veriyi yetkisiz erişime karşı güvence altına aldı. Soruşturma sırasında KillSec’in ana sunucusu da dahil olmak üzere beş sunucu kapatıldı; grubun beş alan adına ise polis el koyma bildirimi yerleştirildi.
İspanya’da yapılan aramalarda bilgisayar ekipmanları, telefonlar ve kripto para cüzdanları ele geçirildi. İlk incelemede, bazı kurbanlardan geldiği değerlendirilen fidye ödemeleriyle eşleşen işlemler bulunduğu açıklandı. Guardia Civil, soruşturmayı 2025’te Porto Riko’daki FBI ofisiyle kurulan işbirliği üzerinden başlattı. Amaç, KillSec ile bağlantılı olup İspanya’da yaşayan kişileri tespit etmekti. Ekipler, tek bir profil fotoğrafından yola çıkarak Alicante ilinde yaşayan şüpheliye ulaştı.
Mossos d’Esquadra ise 2025’in başlarında bir Katalan kuruluşa yönelik saldırının ardından kendi dosyasını açtı. Bu saldırının arkasında KillSec’in olduğu değerlendiriliyor. İspanyol makamları zararı yaklaşık 1 milyon avro olarak hesapladı.
2025’in başından itibaren KillSec’e atfedilen saldırılar nedeniyle çeşitli ülkelerde soruşturmalar açıldı. Europol ile AB’nin adli işbirliği kurumu Eurojust, çalışmaları koordine etti. Bitdefender ve Group-IB de soruşturmaya teknik destek verdi.
Grup nasıl çalışıyordu, hangi yöntemleri kullandı?
Hamburg polisinin aktardığına göre KillSec, yazılım açıklarından ve zayıf korunmuş erişim noktalarından yararlanarak kurumsal ağlara sızdı. Özellikle bulut depolama hizmetlerinde iyi korunmayan girişler hedef alındı. Grup üyeleri daha sonra hassas iç verileri kendi kontrol ettikleri sunuculara kopyaladı.
Ardından kurbanların adları grubun karanlık ağdaki sızıntı sitesinde yayımlandı ve fidye ödenmezse verilerin ifşa edileceği söylendi. Ödeme yapılmayan vakalarda çalınan dosyaların ücretsiz indirmeye açılabildiği belirtildi. Soruşturma yaklaşık 1000 şüpheli saldırıyı kapsıyor. Bunların yaklaşık 500’ünün başarılı olduğu tespit edildi; yetkililer, ele geçirilen deliller incelendikçe bu sayıların değişebileceğini söylüyor.
Hamburg polisi, grubun yapay zekâyı hem altyapısını kurmak ve işletmek hem de olası kurbanları belirlemek için kullandığını da ortaya çıkardıklarını açıkladı. Ayrıntı paylaşılmadı. DIICOT savcıları, grubun ayrıca dark web üzerinde satılan erişim kimliklerini satın aldığını, kurbanlara kendi verilerinden örnekler göndererek bunları kanıt olarak sunduğunu ve fidye ödenmemesi halinde verileri başka suç gruplarına satmakla tehdit ettiğini bildirdi.
İspanyol polisinin verdiği sayıya göre mağdur sayısı 280’i aşıyor. Europol, Reuters’ın aktardığı açıklamasında grubun “kayda değer fidye ödemeleri” elde ettiğini belirtti.
Resmî makamlar KillSec’i fidye yazılımı grubu olarak tanımlasa da anlatılan faaliyetlerin merkezinde veri hırsızlığı ve şantaj yer alıyor. Rapid7’nin 2025’te yayımladığı değerlendirmeye göre KillSec, en az 2021’den beri etkin olan bir hacktivist grup olarak başladı ve Ekim 2023’te fidye yazılımına yöneldi. Grubun KillSecurity 2.0 ve 3.0 adlı zararlı yazılımları dosyaları şifrelemek üzere tasarlandı. Buna karşın bazı vakalarda fidye, yalnızca çalınan veriler üzerinden istendi. Haziran 2024’te grup, fidye yazılımını iştirakçilere sunmaya başladı ve ransomware-as-a-service modeline geçti.
Eurojust, operasyona katılan makamların “bir fidye yazılımı grubunu başarıyla kapattığını” ve soruşturmanın sürdüğünü açıkladı. Hamburg polisi de başka olası üyeler için incelemelerin devam ettiğini bildirdi. Yetkililer şimdi ele geçirilen cihazlar ve verileri inceliyor, grubun para akışını ve özellikle kripto para hareketlerini takip ediyor. Elde edilen delillerin daha fazla mağdur, saldırı ve şüpheliyi ortaya çıkarabileceği belirtiliyor.