

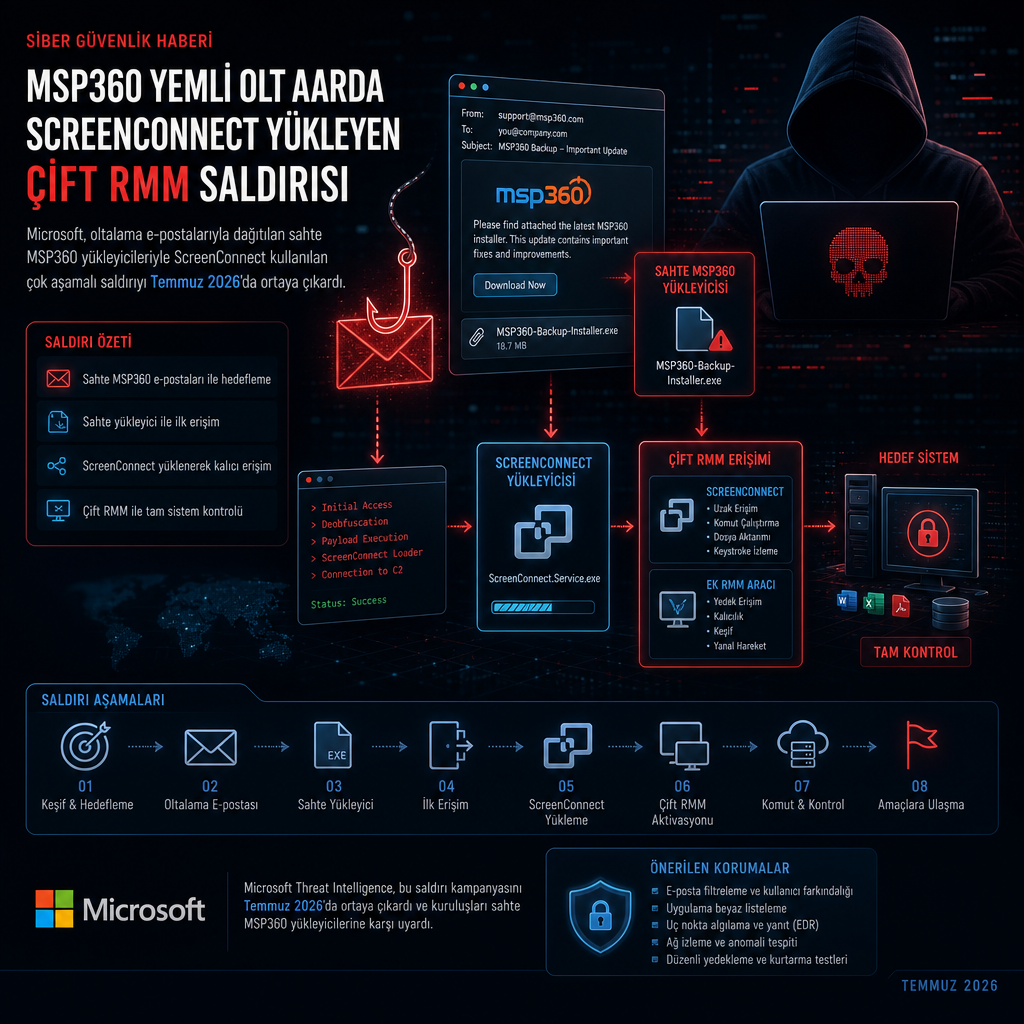
Microsoft’un güvenlik araştırma ekibi, saldırganların oltalama e-postalarıyla dağıttığı sahte kurulum dosyaları üzerinden MSP360 RMM ve ConnectWise ScreenConnect’i birlikte kullandığı çok aşamalı bir kampanyayı ortaya çıkardı. Şirket, bu faaliyeti Temmuz 2026’da tespit etti; saldırı zinciri önce MSP360 ile ilk erişimi kuruyor, ardından ScreenConnect ile yedek bir uzaktan erişim kanalı açıyor.
Microsoft’a göre zincirin başlangıcında dijital olarak imzalanmış MSP360 RMM v2.5.0.67 yükleyicisi, aldatıcı dosya adlarıyla gönderildi. Araştırmacılar, davetiye, Zoom kurulumu, PDF okuyucu ve resmî kurum bildirimi gibi görünen örnekler tespit etti. Dosya adları arasında VIP_ECARD_INVITATION_rmm_v2.5.0.67_oid[redacted].exe, ZoomSetup_Installation_v2.5.0.67_oid[redacted].exe, PDF Reader & Editor the Adobe Acrobatte_rmm_v2.5.0.67_oid[redacted].exe, RSVP_INVITATION_E_CARD_rmm_v2.5.0.67_oid[redacted].exe ve SSA.GOV_STATEMENT_rmm_v2.5.0.67_oid[redacted].exe yer aldı.
Kurulum paketleri saldırganların kontrolündeki altyapıya ve Amazon S3, Cloudflare R2, Dropbox, GitLab ile Supabase gibi meşru bulut servislerine yerleştirildi. Yükleyici çalıştırıldığında birden fazla DLL açtı ve Windows Kullanıcı Hesabı Denetimi akışını kullanarak kendini yeniden başlattı. Böylece ayrıcalıklı bağlamda çalışmaya geçti, MSP360’u kalıcı erişim için devreye aldı ve ScreenConnect’in gizlice kurulması için PowerShell kullandı.
Yükleyici ayrıca sistemde kurulu .NET sürümlerini saydı, RMM.Agent.exe ve RMM.Agent.Launcher.exe adında iki Windows servisi oluşturdu ve kayıt defteri tabanlı otomatik çalıştırma girdileri ekledi. Bu yapı, kullanıcı oturum açtığında MSP360’un otomatik olarak başlamasını sağladı. Microsoft’un analizine göre kurulum aracı, Windows Güvenlik Duvarı ayarlarını değiştirerek 48678 numaralı port üzerinden MSP360’a gelen UDP trafiğine de izin verdi.
Microsoft Security Research ekibi, “Bir kez çalıştırıldığında, aldatıcı bir dosya adı altında dağıtılan meşru MSP360 yükleyicisi etkilenen cihazlarda uzaktan yönetim erişimi kurdu ve güvenilen yönetim yazılımı kullanarak tehdit aktörlerine ilk tutunma noktasını verdi” ifadelerini kullandı. Aynı ilk erişim, ardından ConnectWise ScreenConnect istemcisini indirmek ve yüklemek için kullanıldı; böylece ele geçirilen uç noktalarda yedek bir uzaktan erişim kanalı oluştu.
Şirket, bu çift RMM düzeninin saldırganlara ek yürütülebilir dosyalar taşıma ve ele geçirilen sistemlerdeki faaliyetleri normal uzaktan yönetim işleri arasına gizleme imkânı verdiğini belirtti. Zararlı yükler, ScreenConnect’in yerleşik RunFile işlevi üzerinden çalıştırıldı. Microsoft ayrıca saldırganların araçları transfer etmek, bilgi toplamak ve kimlik bilgisi erişimi sağlamak için bu erişimi kötüye kullandığını açıkladı.
Aynı dönemde gözlenen başka saldırı dizilerinde ise MSP360 yerine Faronics Deploy Agent kullanıldı. Bu araç ilk erişim için devreye sokuldu, ardından ScreenConnect’i indirmek ve yüklemek için kullanıldı. Microsoft, bunun tehdit aktörlerinin uzaktan erişim için birden fazla RMM aracını art arda kullandığını gösterdiğini aktardı.
ScreenConnect ile ikinci erişim hattı açıldı
Microsoft’a göre faaliyetin herhangi bir bilinen tehdit aktörüne ya da gruba atfedilemediği belirtildi. Şirket, saldırganların meşru uzaktan yönetim yazılımlarını normal BT operasyonlarının içine karıştırarak kalıcı erişim sağladığını ve tespit fırsatlarını azalttığını söyledi. Kurum, MSP360 ile ScreenConnect birleşiminin saldırgana yedek uzaktan yönetim kanalları verdiğini ve sonraki aşamalarda ek araçların taşınması, çalıştırılması ve yönetimini kolaylaştırdığını da vurguladı.