N-able, N-central için beş haftada dördüncü yamayı yayımladı. Kimlik doğrulamasız RCE açığı CVE-2026-86218 için acil yükseltme istendi.
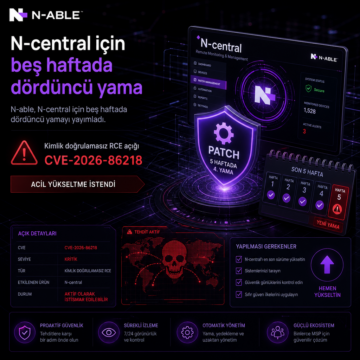


N-able, N-central için beş haftada dördüncü yamayı yayımladı. Kimlik doğrulamasız RCE açığı CVE-2026-86218 için acil yükseltme istendi.
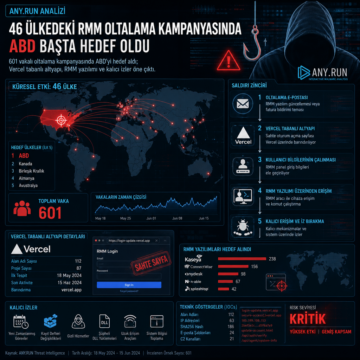
ANY.RUN analizi, 601 vakalı oltalama kampanyasında ABD’yi hedef aldı; Vercel tabanlı altyapı, RMM yazılımı ve kalıcı izler öne çıktı.

N-able, N-central ürününde aktif biçimde istismar edilen iki zafiyet için yeni bir acil yama yayımladı. Şirket, bazı müşteri ortamlarında yönetici erişimi elde edilip Cloudflare Tunnel üzerinden kalıcılık kurulduğunu, etkilenenlerin sınırlı sayıda olduğunu açıkladı.

CISA, N-able N-central’daki CVE-2026-18577 açığını aktif istismar nedeniyle KEV listesine ekledi. N-able, sorun için 2026.3 HF1 yamasını yayımlarken, saldırılarda az sayıda müşterinin etkilendiğini ve saldırganların Take Control özelliği üzerinden ağ içinde ilerleyebildiğini açıkladı.

N-able, N-central’de kapatıldığı sanılan açığın tam düzelmediğini ve saldırganların bu zafiyeti kullanarak sunuculara yönetici erişimi elde ettiğini açıkladı. Şirket, CVE-2026-18556 ve CVE-2026-18577 için 2026.3.1.7 sürümünü ilk etkilenmeyen yapı olarak işaret ederken, saldırganların Take Control ve Cloudflare tünelleriyle erişimi kalıcılaştırdığını bildirdi.
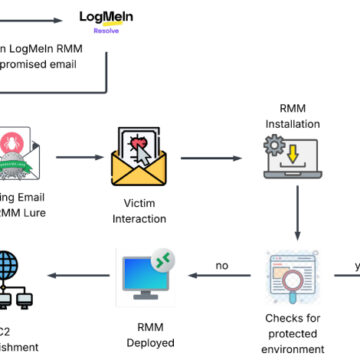
Son dönemde ortaya çıkan bir kimlik avı kampanyasında, saldırganlar LogMeIn'in Uzaktan İzleme ve Yönetim (RMM) aracını kullanarak kurban sistemlerde kalıcı erişim sağlıyor. Bu yöntem, özellikle BT yöneticilerinin kimlik bilgilerini hedef alıyor ve sahte davet e-postalarıyla kimlik bilgileri ele geçirildikten sonra RMM araçları kötüye kullanılıyor. Siber güvenlik ekiplerinin bu tür yetkisiz RMM kur