Microsoft, oltalama e-postalarıyla dağıtılan sahte MSP360 yükleyicileriyle ScreenConnect kullanılan çok aşamalı saldırıyı Temmuz 2026’da ortaya çıkardı.
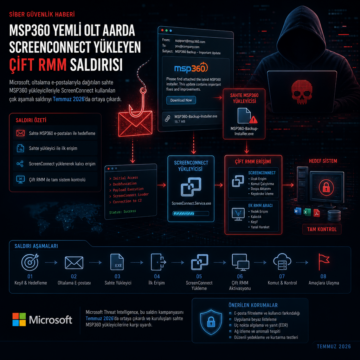


Microsoft, oltalama e-postalarıyla dağıtılan sahte MSP360 yükleyicileriyle ScreenConnect kullanılan çok aşamalı saldırıyı Temmuz 2026’da ortaya çıkardı.
SimpleHelp uzaktan yönetim yazılımındaki kritik bir kimlik doğrulama açığı, saldırganların TaskWeaver ve Djinn Stealer zararlısını dağıtmasına olanak sağladı. Bu zararlılar Windows, macOS ve Linux sistemlerde bulut servisleri, AI platformları ve kripto cüzdanları dahil geniş çapta veri çalıyor. Uzmanlar, yamaların hızla uygulanması ve MFA süreçlerinin güçlendirilmesi gerektiğine dikkat çekiyor.
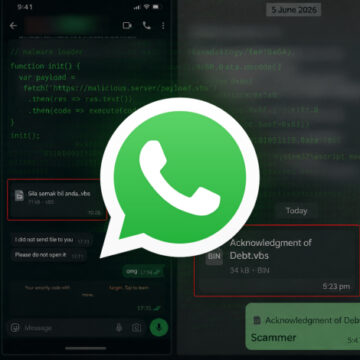
WhatsApp üzerinden yayılan yeni bir VBScript kampanyası, kullanıcıları sahte iş ve finans belgeleri indirip çalıştırmaya ikna ederek ManageEngine RMM yönetim aracını kuruyor. Saldırı, özellikle Malezya başta olmak üzere birçok ülkede kullanıcıları hedef alıyor ve uzaktan erişim sağlama amacı taşıyor. Kullanıcıların bilinmeyen ekleri açarken dikkatli olmaları ve kurumların gelişmiş güvenlik önlemleri uygulamaları kritik önem taşıyor.
ABD merkezli bir tehdit aktörü, sesli oltalama ve fiziksel ofis işgalleriyle kurumsal veri hırsızlığı ve fidye kampanyaları yürütüyor. Hukuk ve finans sektörlerindeki şirketler hedef alınırken, saldırılar uzaktan erişim yazılımları ve sosyal mühendislik teknikleriyle gerçekleştiriliyor. Bu operasyonlar, hızlı veri sızdırma ve fidye talepleriyle dikkat çekiyor.