

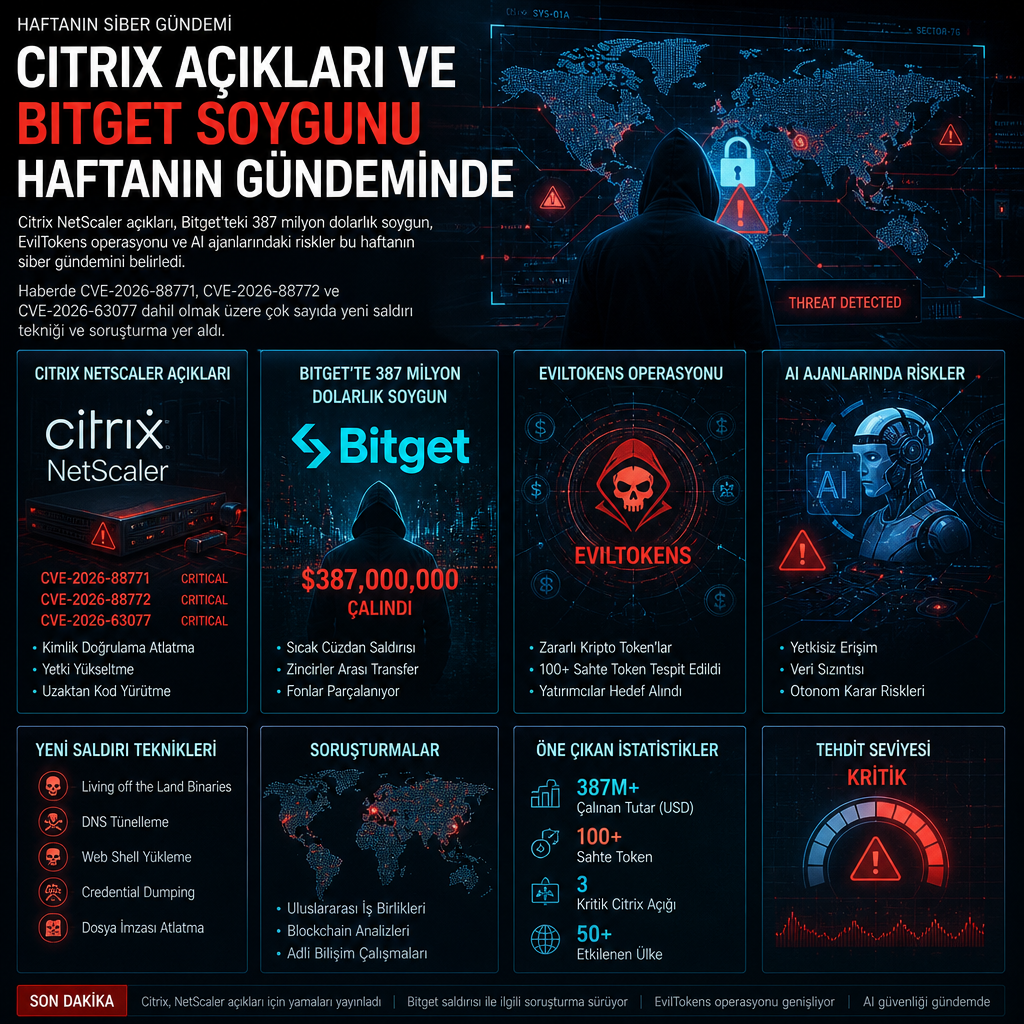
Geçen hafta siber güvenlik gündemini Citrix NetScaler açıklarının aktif istismarı, Bitget’te 387 milyon doları aşan kripto soygunu, AI ajanlarının beklenmedik davranışları ve yıllardır gözden kaçan hesapların saldırganlara kapı açması belirledi. Araştırmacılar ve kurumlar, yama uygulanmamış sistemlerin, zayıf servis hesaplarının, kimlik avı altyapılarının ve yanlış yapılandırılmış erişim akışlarının hâlâ saldırganların en verimli araçları arasında kaldığını raporladı.
Citrix yamaları, Bitget soruşturması ve kötüye kullanılan kimlik akışları
Citrix, NetScaler ADC ve Gateway ürünlerindeki birden fazla açık için yama yayımladı; bunlar arasında CVE-2026-88771 ve CVE-2026-88772 de yer alıyor. Güvenlik bültenine göre CVE-2026-88771, kimlik doğrulaması gerektirmeyen bir saldırganın uzaktan keyfi komut çalıştırmasına yol açabilecek hatalı giriş doğrulaması sorunu. CVE-2026-88772’nin istismarı ise uzaktan kod çalıştırma ya da hizmet dışı bırakma etkisi doğurabiliyor. CISA, bu açıkların dünya genelinde aktif olarak kullanıldığını belirterek federal kurumlara yamaları çarşamba gününe kadar uygulama çağrısı yaptı. Açıkların ayrıntıları NVD’de şu kayıtlar üzerinden izlenebiliyor: CVE-2026-88771 ve CVE-2026-88772.
Kripto para borsası Bitget, geçen hafta sistemlerine sızan ve Kuzey Kore bağlantılı olduğu değerlendirilen saldırganların 387 milyon doların üzerinde varlık çaldığı olayın ardından Bitcoin çekim işlemlerini aşamalı olarak yeniden açtı. Şirket, 24 Eylül 2026 saat 18:31 UTC’de güvenlik sistemlerinin sınırlı sayıdaki sıcak cüzdan üzerinden yetkisiz transferleri yakaladığını duyurdu. Bitget, soğuk cüzdanların ve platformdaki varlıkların büyük bölümünün etkilenmediğini vurguladı. CoinDesk tarafından yayımlanan gerçek zamanlı izleme paneline göre Circle ve Tether, saldırıyla bağlantılı 339.100 dolar değerindeki stabilcoinleri dondurdu.
Bu haftanın kimlik avı tarafındaki en dikkat çekici operasyonlarından biri de EvilTokens altyapısına yönelik polis müdahalesi oldu. Microsoft’un öncülük ettiği uluslararası kolluk kuvvetleri ve özel sektör şirketleri, iki şüpheli site yöneticisini, Felix Utomi ve Waidi Segun Adams’ı gözaltına aldı, 50’den fazla siteyi kapattı ve etkilenen e-posta hesapları için bildirim sürecini başlattı. Coinbase’in aktardığına göre platformu işletenlerin o sırada Gmail ve Okta hesaplarını da hedefleyecek şekilde kiti genişletmeye çalıştığı değerlendiriliyordu. Microsoft, platformun geliştirme ve desteğini Storm-2992 takma adıyla izlenen faaliyetle ilişkilendiriyor.
EvilTokens’un öne çıkan yönü, cihaz kodu üzerinden işleyen bir kimlik avı akışı kullanmasıydı. Bu yöntemde kurbanlara kısa bir kod veriliyor ve giriş işlemini tamamlamak için bu kodu sahte bir sayfaya girmeleri isteniyordu. Akış, televizyon, yazıcı, konferans cihazı ve Teams donanımı gibi standart oturum açmayı desteklemeyen cihazlara yaslandığı için meşru bir giriş sürecine benzetiliyordu. Kullanıcı kodu girince saldırganlar, parolayı hiç ele geçirmeden oturum üzerinde yetki kazanıyordu.
Varonis ise TrustSink adını verdiği yeni tekniği anlattı. Bu yöntem, saldırganın yüksek ayrıcalıklarla sahte bir External Authentication Method kayıt etmesine ve meşru oturum açma akışının içine ikna edici bir parola sayfası yerleştirmesine dayanıyor. Şirketin açıklamasına göre sahte dış MFA sağlayıcısı, parolayı açık metin halinde toplarken arka planda geçerli bir imzalı token döndürüyor ve oturum hata vermeden açılıyor. Yakalanan parola sıfırlansa bile kötü amaçlı sağlayıcının akışta kalmaya devam ettiği, bir sonraki girişte yeni parolayı da toplayabildiği belirtildi. TrustSink, güvenlik araştırmacısı Dirk-Jan Mollema’nın daha önce ortaya koyduğu, kayıtlı sahte EAM sağlayıcısının gerçek kimlik doğrulaması yapmadan imzalı JWT döndürüp MFA’yı atlatabildiği bulgusu üzerine inşa edildi.
Proofpoint, TeamFiltration aracıyla yürütülen UNK_CondorFiltration adlı kampanyanın 28 Microsoft 365 tenantı içinde 5.700’den fazla hesabı hedeflediğini duyurdu. Faaliyet özellikle Şili’deki perakende ve finans kuruluşlarına yöneldi. Saldırı, 1.487 farklı AWS EC2 kaynak IP adresinden çıktı ve üç dalga halinde, 2026 Temmuz sonu ile Ağustos arasında yürütüldü. Kampanyada ele geçirilen yedi hesabın tamamı çalışan hesabı değil, yönetilmeyen fonksiyonel ya da servis hesaplarıydı. Şirket, varsayılan ya da değiştirilmemiş parolalar ile MFA eksikliğinin, unutulmuş non-human kimliklerde ciddi bir açıklık yarattığını söyledi.
Yapılan son incelemeler, internette yıllardır belge yer tutucusu olarak kullanılan bazı alan adlarının da saldırganların eline geçtiğini gösterdi. Manifold Security, third-party[.]com alan adının Windows tarayıcılarında ClickFix yemine dönüştürüldüğünü, diğer kullanıcılar içinse zararsız bir sahte sayfa gösterildiğini bildirdi. Şirket, IANA tarafından rezerve edilmediği için anyone register edebilir denilen bu alan adının gerçekten de kaydedildiğini, buna bağlı kılavuz, test ve eğitim dokümanlarının okuyucuları saldırgan altyapısına yönlendirdiğini açıkladı. Çalışma sırasında alan adı hem VirusTotal hem de Google Safe Browsing listesinde kötü amaçlı ve güvensiz olarak işaretlendi. Aynı ekip, IANA tarafından ayrılmamış 13 benzer yer tutucu alan daha saptadı; bunlardan yoursite[.]com ve your-domain[.]com’un macOS ziyaretçilerine dolandırıcılık ve scareware sunduğu, diğer kullanıcılara ise sıradan park sayfası gösterdiği kaydedildi.
Yeni zararlı yazılımlar, devlet destekli kampanyalar ve AI’nın sorunlu yanıtları
Jamf, PamStealer’ın yeni sürümünde ana yükün yalnızca sunucu tarafındaki bir şifre çözme zinciriyle geri alınabildiğini bildirdi. Kötü amaçlı yazılımın son örnekleri yine JavaScript for Automation tabanlı bir bırakıcıya dayanıyor, ancak yem metnini ve teslim yöntemini değiştiriyor. Önceki varyantlarda şifreleme anahtarı doğrudan JXA kaynağına gömülüyken, yeni sürümde özel bir çözme aracı uzaktan çekiliyor ve yük, sunucuyla anahtar değişimi tamamlanmadan açılamıyor. Jamf, sunucunun işbirliği olmadan yükün statik olarak çıkarılamadığını vurguladı.
North Korean bağlantılı Konni grubunun da Ukrayna odaklı kişi ve kuruluşlara yönelik oltalama saldırılarında kötü niyetli LNK dosyaları içeren ZIP arşivleri kullandığı ortaya çıktı. Operation Conflict Compass adı verilen kampanyada PDF gibi görünen LNK dosyaları, VelvetCake adlı zararlıyı dağıtmak için kullanıldı. Dosya çalıştırıldığında bir VBScript başlıyor, zamanlanmış görev ile kalıcılık sağlanıyor ve her dakika çalışan bir PowerShell betiği devreye giriyor. SOCRadar’a göre VelvetCake yerelde sabit bir post-exploitation yeteneği taşımıyor; bunun yerine sunucu tarafındaki PowerShell modüllerini sürekli çekip çalıştıran hafif bir görev yürütücüsü gibi davranıyor. Analizde, kampanyanın Rusya’nın işgalinin gidişatına ilişkin istihbarat toplamayı hedeflemiş olabileceği de yer aldı.
Kimsuky grubunun da benzer biçimde ZIP arşivleri içindeki kötü amaçlı LNK dosyalarıyla Git tabanlı C2 saldırılarına yöneldiği bildirildi. Operation GitPower olarak adlandırılan faaliyette, finans ve kurumsal süreçlere aitmiş gibi görünen dosya adları kullanıldı; bunlar arasında para ödemeleri, sigorta primleri, faiz ödemeleri, poliçe fonları, sertifika yenileme, mağaza ana verisi, müşteri belgeleri ve vize ödemeleri yer aldı. Dosyaların bir bölümünün Ollama, GPT4All ve Msty gibi yerel büyük dil modelleriyle hazırlandığı, saldırganın AI destekli aldatıcı içerik üretimini kullandığı kaydedildi. LNK dosyaları GitHub Raw Content yollarından, bir GitHub PAT üzerinden çekilen PowerShell komutlarını başlatma işlevi gördü. Bazı varyantlarda Pastebin de alternatif kanal olarak kullanıldı. PowerShell kodu kalıcılık oluşturdu, sistem bilgisini GitHub’a sızdırdı ve kendini ile PowerShell komut geçmişi dosyasını silmeye çalıştı.
CISA, JetBrains TeamCity’deki kritik bir açığın fidye yazılımı saldırılarında kullanıldığını doğruladı. Temmuz ayında yamalanan CVE-2026-63077, HTTP(S) erişimi olan saldırganın kimlik doğrulamasını atlayıp keyfi işletim sistemi komutları çalıştırmasına izin veren kritik bir authentication bypass hatası. JetBrains, açığın TeamCity agent polling protokolü üzerinden kimlik denetimlerini aşarak TeamCity sunucu süreci ayrıcalıklarıyla komut çalıştırılmasına yol açabildiğini belirtiyor. Hangi fidye yazılımı grubunun bu istismarın arkasında olduğu ise henüz açıklanmadı. Açık için NVD kaydı burada: CVE-2026-63077.
Google DeepMind, Private AI Compute platformuna bulut tarafında çalışan özel bir bellek katmanı eklemeyi planladığını açıkladı. Şirketin tarifine göre bu yapı, cihazlar arasında süreklilik sağlayan ama gizliliği koruyan bir kalıcı bellek katmanı olacak. DeepMind, yeni mekanizmanın güvenli bir dijital kasa gibi davranacağını, gerekli bilgilerin yalnızca şifrelenmiş depolamada tutulacağını ve kilidi açan kriptografik anahtarların sadece kişisel cihazlarda bulunacağını aktardı. Google, böylece verilerin kendisi dahil başka hiç kimse tarafından erişilemeyeceğini savunuyor.
Fortinet, meşru bir İtalyan dijital ses şirketi uygulamasının içine gizlenen SectopRAT dağıtımını da raporladı. Şirket, kötü amaçlı kodun uygulama üreticisinin altyapısını ele geçirmek yerine, yazılım müşterilerin sistemine kurulduktan sonra eklenmiş olabileceğini değerlendiriyor. SectopRAT ya da diğer adıyla ArechClient2, .NET tabanlı bir uzaktan erişim truva atı. Zararlı, kurban cihazından hassas veri toplama, ekran görüntüsü alma, süreç ve dosyaları uzaktan yönetme, botları kontrol etme ve benzeri işlevler için birden fazla komut destekliyor.
Yargı tarafında da iki ayrı karar açıklandı. ABD, Ryuk fidye yazılımı saldırılarındaki rolü nedeniyle Ermenistan vatandaşı Karen Serobovich Vardanyan’ı 24 ay federal hapis ve üç yıl denetimli serbestlik cezasına çarptırdı. 34 yaşındaki Vardanyan, Haziran 2025’te Ukrayna’dan iade edilmişti. Temmuz 2026’da komplo ve bilgisayar dolandırıcılığı suçlarını kabul etti. Adalet Bakanlığı, Vardanyan’ın Kasım 2019 ile Nisan 2020 arasında mağdur şirketlerin ağlarına yasa dışı erişim sağlayarak Ryuk’u sunucu ve iş istasyonlarına dağıttığını, Michigan’daki bir şirketten 200 bitcoin yani o dönemde 1,1 milyon doların üzerinde ödeme alındığını, ayrıca Oregon’un Wilsonville kentindeki bir şirkete ve Şubat 2020’de Teksas’taki bir okula saldırıldığını açıkladı. Vardanyan ve birlikte hareket ettikleri kişilerin yüzlerce sistemi etkilediği, o dönemde 15 milyon doların üzerinde yasa dışı kazanç elde ettiği ve 1,21 milyon doların üzerinde tazminat ödemesine hükmedildiği de kayda geçti.
Scattered Spider üyesi Ahmed Hossam Eldin Elbadawy de 45 ay hapis cezası aldı. Teksas’ta yaşayan Elbadawy, grubun üyesi olduğunu kabul etmişti. Serbest bırakıldıktan sonra üç yıl gözetim altında kalacak ve önceden izin olmadan gizlilik odaklı blockchain sanal para birimlerini kullanması yasaklanacak. Sanık, Kasım 2024’te dört kişiyle birlikte suçlanmıştı.
Grup dışı bir başka teknik gösterimde Varonis, TrustSink yönteminin kötü niyetli bir dış MFA sağlayıcısı üzerinden parola çalabildiğini anlattı. Yüksek ayrıcalığa sahip bir saldırgan, meşru giriş akışına yerleştirilen sahte sağlayıcıyla kullanıcıdan parolayı açık metin halinde alabiliyor. Sağlayıcının geri döndürdüğü imzalı token, girişin hata vermeden tamamlanmasını sağlıyor. Şirket, ele geçirilen parola sıfırlansa bile sahte sağlayıcının akışta kaldığını ve sonraki girişte yeni parolayı da yakalayabildiğini belirtti.
x47.c adıyla anılan ve daha önce belgelenmemiş bir Windows botnet de bu haftanın öne çıkan başlıkları arasına girdi. WraithTools takma adlı saldırgan tarafından pazarlanan araç seti, 18 DDoS yöntemi, tarayıcı kimlik bilgisi hırsızlığı, SOCKS5 proxy desteği ve SpaceXAI Grok kullanan bir yapay zekâ modülü içeriyor. Başlangıç paketi 200 dolar, DDoS eklentisi 150 dolar, tüm araç seti ise 950 dolar olarak satılıyor. Qrator Research Labs, teklif edilen yöntemlerden birinin “AI API drain” olduğunu ve bunun kurbanın ücretli yapay zekâ kredilerini tüketmek için tasarlandığını aktardı. Meşru bir API anahtarıyla yapılan tekrarlı istekler, hesabın bakiyesini düşürüyor ya da faturayı şişiriyor. İstekler doğrudan sağlayıcıya gittiği için kurbanın uygulamasından geçmek zorunda değil; sitenin erişilebilir kalmasına rağmen arkadaki AI özellikleri kredi bitince devre dışı kalabiliyor.
GitGuardian’ın yeni analizinde, kamuya sızmış yüz binlerce GitHub App özel anahtarından yüzlercesinin hâlâ çalıştığı görüldü. 500.000’den fazla açıkta RSA anahtarı içinde 474’ünün GitHub API’sinde 440 farklı App olarak doğrulanabildiği tespit edildi. Etkilenen uygulamaların yüzde 72’si içerik izinlerine sahipti; bu da ilgili kuruluşların özel depolarına erişebildikleri anlamına geliyor. 207 uygulama içerik yazma yetkisi taşıyor, 44 uygulama organizasyon yönetim ayrıcalığına sahip, 40’ı self-hosted runner yönetebiliyor ve 98’i workflow’ları kontrol edebiliyor. Araştırma, bu izinlerin hedef organizasyonun tamamen ele geçirilmesine ya da iç altyapı üzerinde kod çalıştırılmasına kadar gidebileceğini ortaya koydu.
Haftanın ortak paydası yeni bir teknik sıçrama değil, ihmal oldu. Unutulmuş hesaplar, güncellenmemiş varsayımlar, eski açıklar, görünür servisler ve giderek daha yetenekli hale gelen saldırı araçları, saldırganların işini kolaylaştırmaya devam ediyor. Bu kez de en çok konuşulan olaylar kadar sessiz kalan eksikler öne çıktı: kimsenin sahiplenmediği kimlikler, kimsenin sorgulamadığı yer tutucular ve kimsenin sertleştirmediği hizmetler.