

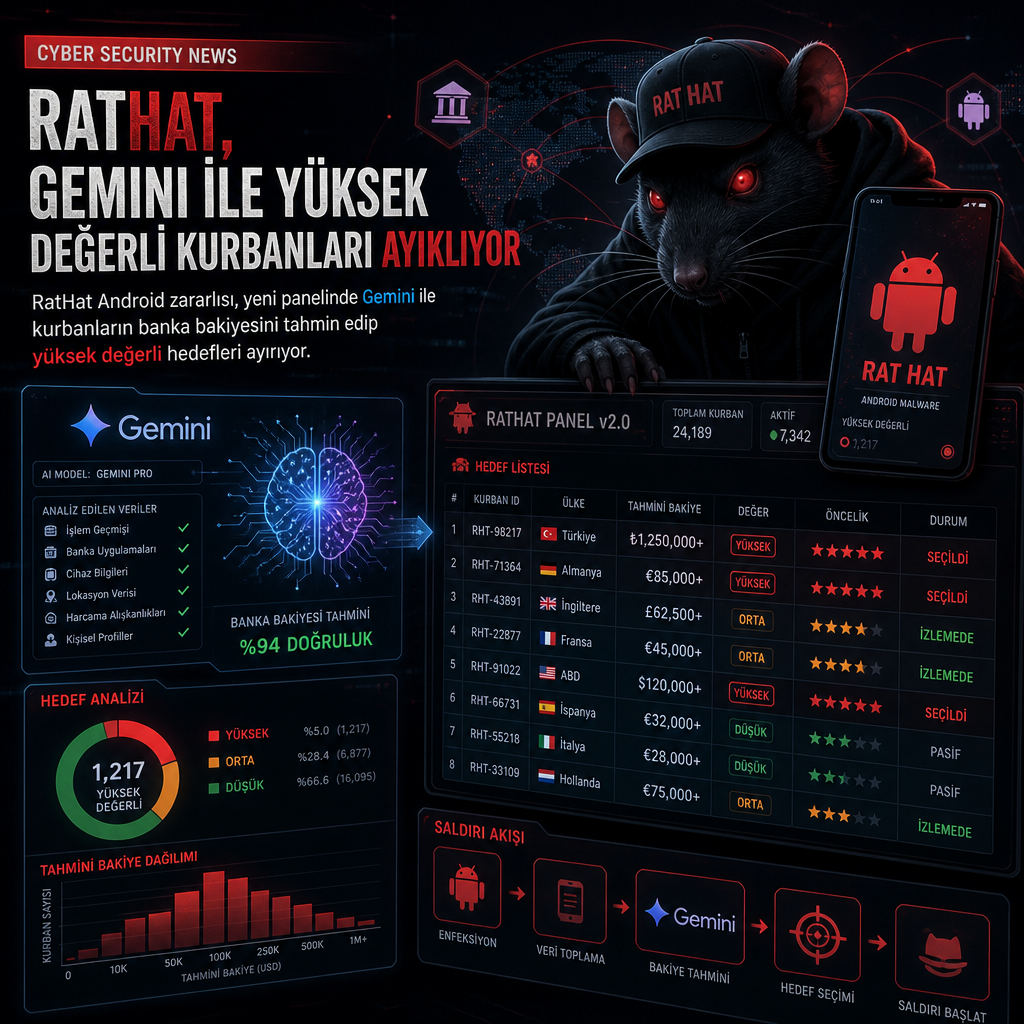
RatHat adlı Android zararlısının arkasındaki operatörler, yeni bir konsol sürümünde Google’ın Gemini modelini devreye alarak hangi kurbanların daha yüksek bakiyeye sahip olabileceğini tahmin etmeye başladı. Cleafy’nin incelediği örneklerde bu işlev, para transferi yapmak için değil, operatörün zamanını kimin için harcayacağına karar vermek için kullanılıyor.
İncelemeye göre kampanya, Mart 2026’dan bu yana neredeyse 100 ayrı konsol kurulumu ile ilişkilendirildi. Bu yapı, kötü amaçlı yazılımı hizmet olarak sunan bir modelle uyumlu görünüyor; her müşteri kendi kopyasını çalıştırıyor ve kendi kurban havuzunu yönetiyor. Telefonlardan toplanan metin mesajları ve sahte giriş ekranlarına girilen şifreler, konsolun içinde saklanıyor. Son sürüm ise bu mesajlardan yola çıkarak kurbanların banka bakiyesini Gemini’ye tahmin ettiriyor ve cihazları yüksek değerli ile orta değerli olarak sınıflandırıyor.
RatHat’in telefon tarafındaki davranışı 2025 sonundan beri büyük ölçüde değişmemiş durumda. Asıl dönüşüm, arkadaki yönetim panelinde yaşandı. 2025’in sonlarında ve Şubat 2026’da görülen örnekler Fisher adlı eski bir konsola bağlanıyordu. Nisan ile Eylül 2026 arasında ise aynı kod tabanından türetilen üç yeni sürüm kullanıldı: BlackCat Remote Control Management, Panda Workshop V5 ve Panda Workshop V6.
Bu panellerin ortak noktası yalnızca veri toplaması değil, aynı zamanda zararlı yazılım derleme aracı gibi çalışması. Operatör, panelden kötü amaçlı uygulamayı oluşturabiliyor, güvenilir görünen bir uygulamanın içine gizleyebiliyor ve imzalayabiliyor. Ardından son paket Amazon S3’e ya da bir web sunucusuna yükleniyor; barındırma kısmına operatörün ayrıca dokunması gerekmiyor. Konsol, uygulamayı saatlik gibi düzenli aralıklarla yeniden derleyebiliyor. Her derleme aynı zararlı koddan yeni bir dosya üretiyor ve bu da hash değerine bakarak bilinen örnekleri yakalayan güvenlik araçlarını hedef alıyor. En yeni sürümde ayrıca Google Store adıyla bir sahte indirme sayfası şablonu da yer alıyor.
Tek tıkla shell erişimi
RatHat, Zimperium’un bu ayın başında açıkladığı bulgulara göre, kullanıcılara kısa mesajlar ve çevrimiçi reklamlar üzerinden ulaşıyor; bağlantılar üçüncü taraf indirme sitelerine yönleniyor. Uygulama telefona kurulduktan sonra Accessibility erişimi istiyor. Bu izin, zararlı yazılıma ekranı okuma ve kullanıcı adına ekrana dokunma olanağı veriyor.
Bu izinle birlikte yazılım, kablosuz hata ayıklamayı açıyor, eşleştirme kodunu ekrandan okuyor ve Android’in yerleşik hata ayıklama aracı olan Android Debug Bridge’e bağlanıyor. Böylece uygulamanın izin sınırlarının dışına çıkan, Android shell kullanıcısı olarak çalışan bir kabuk elde ediliyor. Bu kullanıcı UID 2000 ile işaretleniyor.
Cleafy, bu shell’e panelden tek tıkla ulaşılabildiğini belirtti. Deploy düğmesi, Go diliyle yazılmış ayrı bir programı başlatıyor. Bu program ters tünel üzerinden operatörün sunucusuna erişilebilir kalıyor. ADB ile eşleştirme otomatik gerçekleşiyor, ancak Go programı yalnızca operatör deploy’a bastığında devreye giriyor.
Bu ikinci katman, ekranın nasıl izlendiğini de değiştiriyor. Uygulamanın kendi ekran yakalama yöntemi Android’in kullanıcıdan izin isteyen ve çalışırken kayıt simgesi gösteren mekanizmasını kullanıyor. Go programı ise minicap ve minitouch adlı araçlarla ekranı akıtıyor ve dokunuş gönderiyor; ne izin penceresi çıkıyor ne de kayıt simgesi görünüyor. Bu iki araç Android 14 ve sonrasında çalışmıyor. Bu cihazlarda zararlı yazılım, uygulamanın kendi ekran yakalama yöntemine ve izin istemine dönüyor. Cleafy ayrıca dakikada yaklaşık beş kare hızında çalışan screencap tabanlı yedek bir yöntemden de söz etti, ancak bunun hangi Android sürümlerini kapsadığını belirtmedi.
Go programı, kullanıcı uygulamayı sildikten sonra da telefon yeniden başlatılana kadar çalışmayı sürdürüyor. Zimperium, programın silinen uygulamayı yeniden yükleyebildiğini ve Accessibility iznini tekrar açabildiğini de buldu. İki raporda da zararlının tamamen nasıl kaldırılacağına ilişkin bir adım yer almıyor.
Panel sayısı artıyor, Gemini iki tarafta da kullanılıyor
Cleafy, konsol kurulumlarını sayfaların başlıklarını ve web kodunu tarayarak çıkardı. Bu rakam, bulaşmış telefonları değil, kurulan panel örneklerini ifade ediyor. Şirket, bir kurulumun tam olarak ne anlama geldiğini açıklamadı; ne kendi raporu ne de Zimperium’un çalışması kaç kurbanın etkilendiğini söylüyor.
İncelemeye göre panel, operatör hesap sayısını sınırlıyor ve bazı bölümleri yönetici olmayanlardan gizliyor. Cleafy, bu kısıtların ancak geliştiricilerin tam güvenmediği müşteriler için anlamlı olacağını yazdı. Gözlemlenen IP adreslerinin neredeyse yarısı, Singapur’da kayıtlı AS4907 ağı üzerinde yer alıyor.
Gemini kullanımı yalnızca kurban sınıflandırmasıyla sınırlı değil. Konsolun ilk sürümü, operatörlerin birkaç farklı yapay zekâ sağlayıcısı arasından seçim yapmasına izin veriyordu. Aynı sürüm, bir telefonun AI puanı belirlenen eşiği aşınca Telegram uyarısı da gönderebiliyordu. Son sürüm ise yalnızca Gemini ile çalışıyor ve anahtar almak için Google AI Studio’ya yönlendiriyor.
RatHat, Gemini’yi telefonun içinde de kullanıyor. Zararlı yazılımın içine gömülü dokunma talimatları belirli üretici arayüzleri, Android sürümleri ve diller için hazırlanmış durumda. Yazılım, yazarlarının öngörmediği cihazlarda bu yüzden başarısız oluyor. Böyle bir durumda ekranın yerleşimini Gemini’ye gönderiyor ve nereye dokunması gerektiğini soruyor. Bu çağrıyı, kendi ayarlarında saklanan bir API anahtarıyla doğrudan telefondan yapıyor. Cleafy’ye göre bu özellik yalnızca kablosuz hata ayıklama kurulumunu çalışır tutmak için kullanılıyor. Benzer bir yöntem daha önce de görüldü; ESET’in şubat ayında anlattığı PromptSpy adlı Android zararlısı da ekran düzenini Gemini’ye gönderip talimatlarını izliyordu.
Cleafy’nin listesinde konsollara, indirme bağlantılarına ve örneklere ait şu göstergeler yer aldı: admin.chunhuating[.]best alan adı, Panda Workshop V6 için Eylül 2026 tarihli C2 sunucusu; admin.xiongmaocs[.]pics alan adı, Panda Workshop V5 için Ağustos 2026 tarihli C2 sunucusu; 8.231.120[.]246 IP adresi, BlackCat için Nisan 2026 tarihli C2 sunucusu; admin.rathat[.]live alan adı, Fisher için Aralık 2025 ve Şubat 2026 tarihli C2 sunucusu; hxxps://dramaspoolcoa[.]com/en.html adresi, Eylül 2026 tarihli indirme bağlantısı; hxxps://rathat[.]me/app-release-rat-hat-live.apk adresi, Aralık 2025 ve Şubat 2026 tarihli indirme bağlantısı; 116346cace7f00ba557034b534d40791, Eylül 2026 örneği; 8fdc21e25097a46528211274e54330e1, Şubat 2026 örneği; f83357b2d47c7d38ee53943373961211, Aralık 2025 örneği.
Rapor, panellerin çoğunlukla admin. ile başlayan web adresleri kullandığını, yeni sürümün arka ucunda adminapi. adının da görüldüğünü ve .best, .beer, .top gibi ucuz üst seviye alan adlarına yöneldiklerini aktardı. Go programı devreye girdikten sonra minicap ve minitouch dosyaları /data/local/tmp altında gerçek adlarıyla kalıyor; bu da taramalarda fark edilmelerini kolaylaştırıyor. Cleafy, güvenlik araçlarının UID 2000 olarak çalışan süreçleri izlemesi gerektiğini belirtti. Listede yer alan admin.xiongmaocs[.]pics adresi, Zimperium’un önceki analizinde yayımladığı gösterge listesinde de bulunuyordu.