

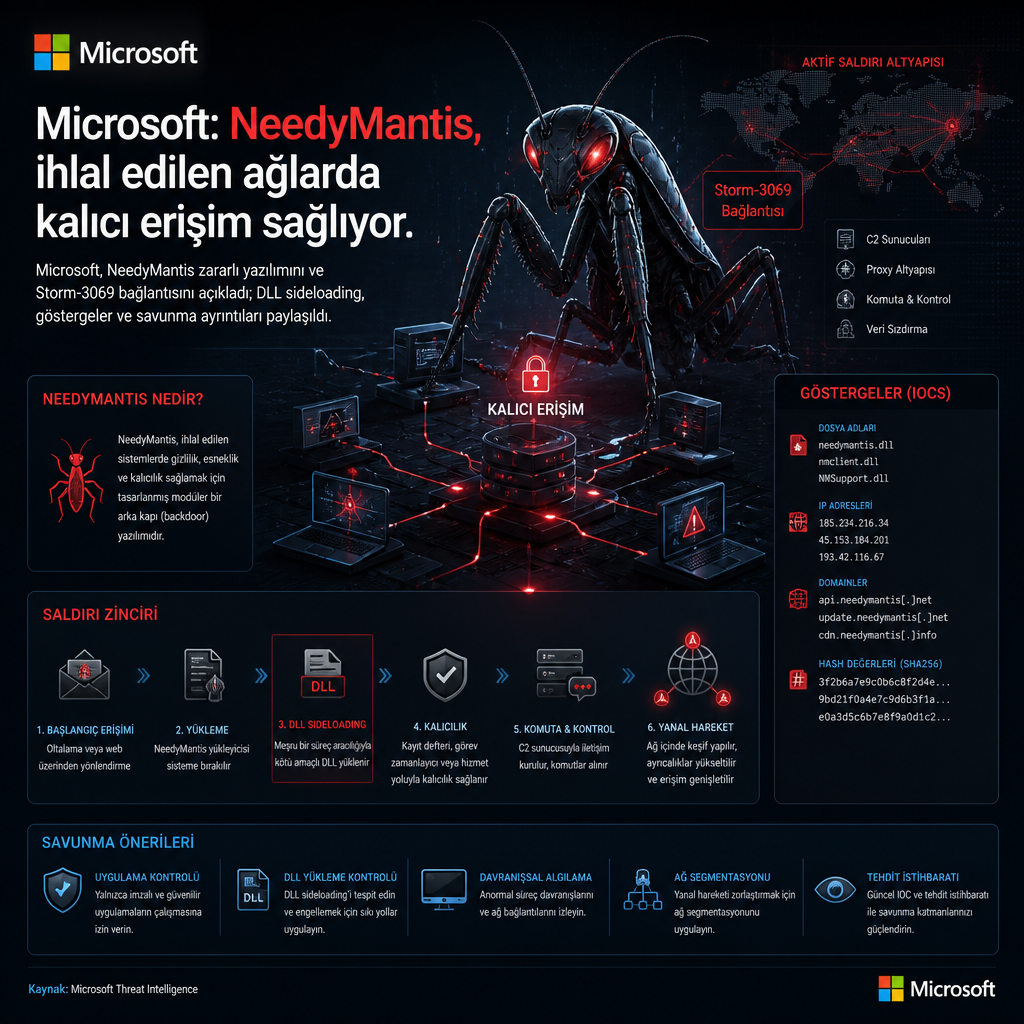
Microsoft, NeedyMantis adlı zararlı yazılımın daha önce ele geçirilmiş ağlarda uzun süreli erişimi korumak için kullanıldığını açıkladı. Şirketin teknik analizine göre tehdit, telekomünikasyon kuruluşları, üniversiteler, tıbbi yardım vakıfları, hükümetler arası yapılar ve devlet yüklenicilerini hedef alan sınırlı sayıda saldırıda görüldü. Microsoft, kullanım izlerini en az Ekim 2025’e kadar geri götürüyor.
Şirket, NeedyMantis’i Kaspersky’nin DAEMON Tools’a yönelik tedarik zinciri saldırısına ilişkin göstergeleri takip ederken ortaya çıkardı. O saldırıda, DAEMON Tools Lite disk imajı programının imzalı resmi kurulum dosyaları 8 Nisan 2026’dan itibaren zararlı kod taşıdı. Ürün geliştiricisi bu dosyaları 5 Mayıs’ta temiz sürümle değiştirdi.
DLL sideloading ile üç parçalı yük
Microsoft, DAEMON Tools kampanyasıyla ilişkilendirdiği faaliyeti Storm-3069 adıyla izliyor. Şirket, Storm-3069’un NeedyMantis kullanan gruplardan biri olduğunu belirtiyor ancak zararlı yazılımın doğrudan bir tedarik zinciri saldırısıyla yayılmasını henüz gözlemlemediğini de ekliyor. Savunma ekipleri, Microsoft’un yayımladığı dosya özetleri, alan adları, dosya yolları ve avlama sorgularıyla kendi ağlarında kontrol yapabiliyor.
Microsoft’un analiz ettiği örneklerde NeedyMantis, üç parçalı bir paket halinde geliyor: meşru bir programın kopyası, programın yüklediği bir dosyanın adını taşıyan kötü amaçlı bir DLL ve aynı adla şifrelenmiş bir arşiv. Program çalıştığında kötü amaçlı DLL yükleniyor. Bu yöntem DLL sideloading olarak biliniyor.
Bu düzeneğin içinde kullanılan meşru yazılımlar arasında Poedit çeviri aracı, curl, Vim metin düzenleyicisi ve TightVNC uzaktan erişim aracı yer alıyor. Zararlı yazılım ayrıca Microsoft Office, Broadcom, Intel ve NVIDIA’ya aitmiş gibi görünen DLL dosyalarını da taklit etti. Microsoft’un ayrıntılı incelediği örnekte kötü amaçlı dosya, Poedit’in güncelleme bileşeni olan WinSparkle.dll’nin yerini aldı.
Bir ihlalde, ağın içine zaten sızmış bir operatör Impacket araç setini kullanarak paketi ağ paylaşımından kopyaladı ve hedef makinede çalıştırdı. Saldırganların başlangıç erişimini nasıl elde ettiği ise olaydan olaya değişebiliyor. DLL yüklendikten sonra bir sonraki aşama şifreli arşivden açılıyor ve çalıştırılıyor. Bu aşama, zararlı yazılımın ana bileşenini çözüyor. Ana bileşen, HTTPS üzerinden bir komut ve kontrol sunucusuna bağlanıyor, ardından bağlantıyı WebSocket’e çeviriyor.
Bu kanaldan operatörler ek modüller yükleyip kaldırabiliyor ve bu modüllere veri gönderebiliyor. Microsoft, bu modüllerin tam olarak ne yaptığını doğrulamadı. Daha eski bir sürümde, Ekim 2025’te görülen varyantta, Windows servislerini kullanan bir kalıcılık modülü bulunuyordu. Şirket, analiz ettiği daha yeni sürümün makinede nasıl kaldığını ise açıklamadı.
Microsoft ayrıca NeedyMantis’in bazı durumlarda meşru programlar üzerinden yüklenmesi sayesinde, aynı dosya yollarının savunma ekipleri tarafından da kontrol edilebildiğini not ediyor. Örneğin Poedit dizininde görülen WinSparkle.dll, aynı zamanda yazılımın normal bileşenlerinden biri. Bu nedenle şirket, o konumda bulunan dosyanın yayımladığı hash ile eşleştirilmesini öneriyor.
İzler, hedefler ve Microsoft’un paylaştığı göstergeler
Storm-3069 geçici bir adlandırma. Microsoft, yeni ya da olgunlaşmakta olan gruplara, kim olduklarından ya da nereden geldiklerinden emin olana kadar “Storm” etiketi veriyor. Şirket, NeedyMantis’i yalnızca Storm-3069 etkinliği içinde değil, DAEMON Tools kampanyasının dışında da gördüğünü; bu nedenle birden fazla grubun aynı zararlı yazılımı kullanıyor olabileceğini söylüyor. Ancak tüm faaliyetin tek bir aktörden gelip gelmediği netleşmiş değil ve Storm-3069 ile NeedyMantis arasındaki bağlantı da açıklanmış değil.
Microsoft’un değerlendirmesine göre Storm-3069’un faaliyeti Çin çıkışlı görünüyor, ancak şirket grubu doğrudan bir Çin devleti aktörüyle eşleştirmedi. Microsoft’un şimdiye kadar gördüğü NeedyMantis faaliyetleri, Çin ile ilişkilendirilen grupların tipik davranış kalıplarıyla örtüşüyor. Bunlar arasında Çin çıkarlarıyla uyumlu hedefler ve zararlı yazılımın yalnızca az sayıda seçili kuruluşa karşı kullanılması da var. Kaspersky, Mayıs ayında DAEMON Tools saldırısını açıkladığında zararlı yazılımın içinde Çince metin buldu, fakat bunu belirli bir gruba atfetmedi.
Google Threat Intelligence Group, DAEMON Tools kampanyasının arkasındaki aktörü UNC6863 olarak izliyor. Mandiant ise Haziran ayında UNC6863’ü, DAEMON Tools ihlalini kullanarak zararlı yazılım dağıtan “Çin bağlantısından şüphelenilen bir aktör” diye tanımladı. UNC6863 ile Storm-3069’un aynı gruba ait olup olmadığı ise belirsizliğini koruyor.
Microsoft, NeedyMantis için bazı bulaşma göstergelerini de yayımladı. Paylaşılan SHA-256 özetleri arasında ilk aşama yükleyicisi olarak görülen WinSparkle.dll için e842dd7642c8e04b5ec20b6393848a9c904e4832930950c16664fe7800ba382e, 21 Mayıs 2026’da ilk kez görülen şifreli WinSparkle arşivi için 9cb68f986043a576e19d32184c583b7d8f571c7219d8dc0065dced1c13f077ef ve 3 Ekim 2025’te ilk kez görülen eski libcurl arşivi için c82520eb03c084226be4eafbff46f56dca0aa8804a2a7f23a085a96afe71ef77 yer alıyor. C2 sunucusu olarak corp.tripswithengine[.]com alan adı ve 443 numaralı port listelendi. Zararlı yazılımın iletişim DLL’sinde sabitlenmiş kullanıcı aracısı ise firefox/21.0 olarak kayda geçti.
Microsoft’un paylaştığı dosya yolları arasında %ProgramFiles%\Poedit\WinSparkle.dll, %ProgramData%\USOShared\libcurl.dll, %ProgramData%\VIM\vim64.dll, %ProgramData%\TightVNC\VIM\vim64.dll, %ProgramData%\office\dbghelp.dll, %ProgramData%\broadcom\dbghelp.dll, %ProgramData%\Intel\jli.dll, %ProgramFiles%\modifiable\nvml.dll ve %ProgramData%\ics\nvml.dll bulunuyor. Defender Antivirus bu zararlıyı TrojanDropper:Win64/NeedyMantis ve Behavior:Win64/NeedyMantis olarak algılıyor. Microsoft ayrıca Defender XDR ve Microsoft Sentinel için, bu dosya yollarını, C2 alan adını ve kullanıcı aracısını arayan avlama sorguları yayımladı.
Sorgular yalnızca son yedi günü tarıyor. Microsoft, NeedyMantis’in hâlâ kullanılıp kullanılmadığını söylemedi; tarihlendirdiği dosyalar ise ilk kez Ekim 2025 ve Mayıs 2026’da görülmüş durumda. Sorgular değiştirilmeden çalıştırılırsa o aylardaki olayları bulmayacak. Şirket, yalnızca Poedit dizininde bir eşleşme bulunmasının enfeksiyon kanıtı olmadığını da vurguluyor; çünkü WinSparkle.dll, Poedit’in normal bir bileşeni. Bu nedenle o konumda bulunan dosyanın yayımlanan hash ile karşılaştırılması gerekiyor.
Microsoft, bulut tabanlı koruma, ilk görüldüğü anda engelleme, EDR blok modu, ağ koruması, otomatik saldırı kesintisi ve iki saldırı yüzeyi daraltma kuralı dahil bazı Defender ayarlarını kullanmayı öneriyor. Şirket, çıkış trafiğinde C2 alan adına yapılan bağlantıların da ayrıca kontrol edilmesi gerektiğini belirtiyor; bu adım için Defender zorunlu değil. Microsoft, NeedyMantis’in değiştirilmiş DAEMON Tools yükleyicileri üzerinden dağıtıldığını ise henüz görmedi. O yükleyiciler için geliştirici, etkilenen dönemde ücretsiz DAEMON Tools Lite 12.5.1’i indiren ya da kuranların yazılımı kaldırmasını, tam sistem taraması yapmasını ve 12.6 sürümünü resmi siteden indirmesini tavsiye ediyor.