

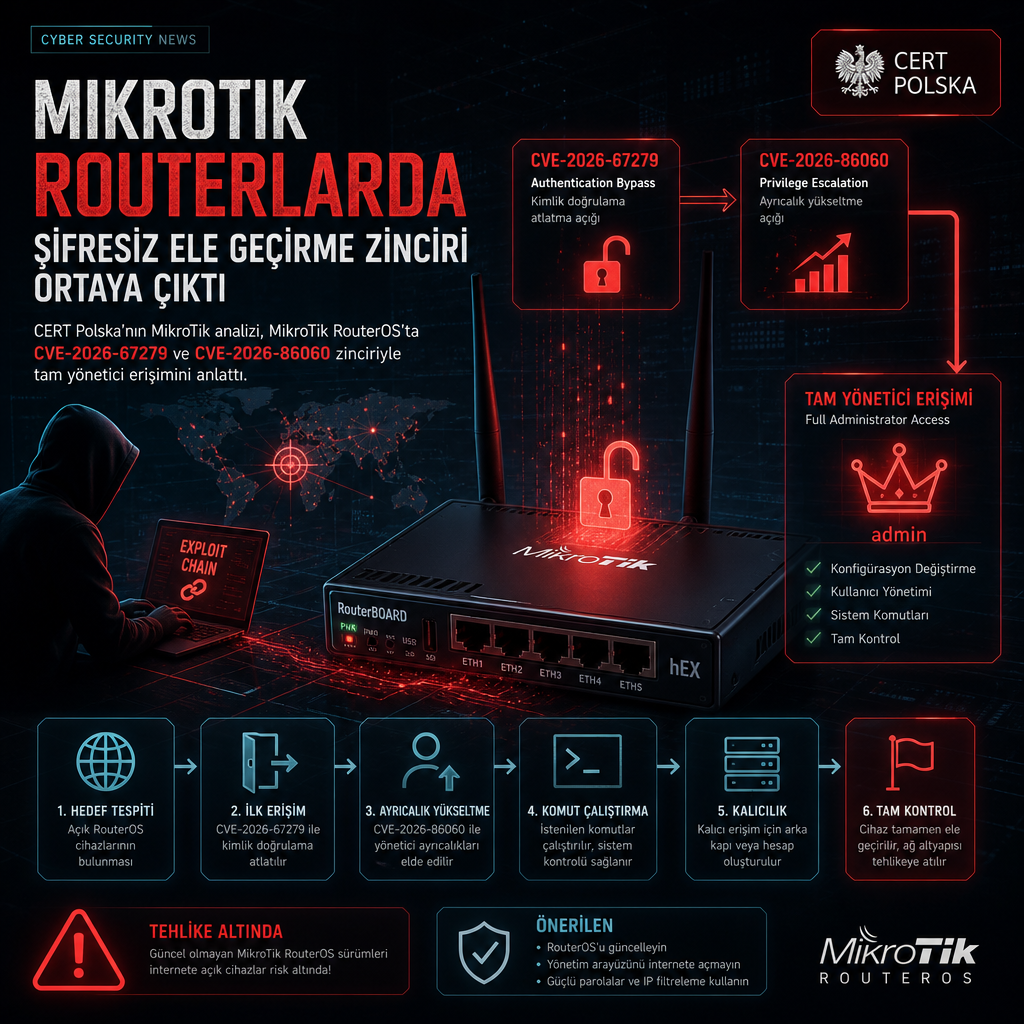
CERT Polska’nın ortaya çıkardığı MikroTrick zinciri, internetten erişilebilen MikroTik RouterOS cihazlarında SSH üzerinden şifresiz tam yönetici erişimine kadar uzanan bir saldırı yolu gösterdi. Araştırma, 2 Eylül’den itibaren bırakılan izlerle en az iki açığın birlikte kullanıldığını ve saldırıların MikroTik’in yama yayımlamasından bir gün önce başladığını ortaya koydu.
Kampanya, SSH durum makinesindeki CVE-2026-67279 ile RouterOS oturum açma sürecindeki argüman enjeksiyonu açığı CVE-2026-86060 üzerine kuruldu. MikroTik, düzeltmeleri RouterOS 6.49.21, 7.23.4 ve 7.24.2 sürümleriyle yayımladı. Açıkların ayrıntılarını birleştiren son teknik analiz, saldırganların kimlik doğrulama anahtarı ya da parola olmadan cihazı ele geçirebildiğini gösteriyor.
SSH akışı bozulunca kontrol kapısı açılıyor
SSH normalde üç adımda çalışıyor: önce şifreli bağlantı kuruluyor, ardından kullanıcı doğrulanıyor, son olarak oturum açılıp komut çalıştırılabiliyor. Sunucu, doğrulamanın tamamlandığını SSH_MSG_USERAUTH_SUCCESS mesajıyla bildiriyor. CVE-2026-67279 bu sırayı bozuyor. İstemci kimlik doğrulama aşamasındayken anahtar yeniden görüşmesi başlatırsa, açık bulunan RouterOS bu işlem tamamlandığında kullanıcıyı hiç doğrulamadan doğrudan komut aşamasına geçiyor.
Bu hata tek başına yetki vermiyor, ancak normalde giriş yapılmadan ulaşılamayacak bir aşamayı saldırgana açıyor. Asıl tam ele geçirme ise CVE-2026-86060 ile geliyor. RouterOS, giriş programını /nova/bin/login üzerinden çalıştırırken kullanıcı adını ve yetki seviyesini SSH arka plan sürecinden komut satırı argümanı olarak alıyor, ancak kullanıcı adını önce doğrulamıyor. Tire ile başlayan bir değer isim yerine seçenek gibi yorumlanıyor.
Saldırgan kullanıcı adı olarak -2 gönderiyor. Giriş programı bunu, kimlik ve yetki bilgilerini dosya tanıtıcısı 2’den okuma talimatı olarak değerlendiriyor. O tanıtıcı, SSH oturumunun oluşturduğu terminale bağlı oluyor. Saldırgan da SSH kanalı üzerinden o terminale seçtiği kullanıcı adını ve tam yönetici yetkisi için gerekli değeri çoktan yazmış oluyor. Program iki girdiyi de kabul ediyor ve tam yetkili bir konsol açıyor.
Bu zincirin işe yaraması için SSH hizmetinin saldırganın erişebildiği bir ağda açık olması gerekiyor. MikroTik, varsayılan ev yapılandırmasının SSH’ı internete açmadığını belirtiyor; buna karşın güvenlik duvarı kurallarını değiştiren veya cihazlarını güvenilmeyen ağlardan SSH ile yöneten yöneticiler daha yüksek risk altında kalıyor.
İzler loglarda kaldı, bazı cihazlarda hesap oluşturuldu
Zincirin loglarda bıraktığı belirgin iz, -2 kullanıcısı için başarısız bir giriş denemesi. CERT Polska, bu kalıpla eşleşen kayıtların MikroTik forumunda 2 Eylül itibarıyla görünmeye başladığını, yani yamalar yayımlanmadan bir gün önce saldırıların izini gördüklerini bildirdi. Kurum, zincirin düzeltmeler çıkmadan önce istismar edildiği kanaatinde.
Forumda paylaşılan bir tanılama raporu, tek bir cihaz üzerindeki saldırı akışını da gösterdi: -2 için reddedilen kimlik doğrulama, zorla başlatılan anahtar yeniden görüşmesi, kanal aşamasına sıçrama ve ops adlı kullanıcıyı tam yetkili şekilde oluşturmayı hedefleyen bir exec isteği. O cihazda SSH süreci komut tamamlanmadan çöktü. Başka raporlar ise ops hesabının etkilenen cihazlarda başarıyla oluşturulduğunu doğruladı.
Bazı olaylarda CERT Polska, tanılama dosyası oluşturulduktan sonra verilerin saldırgan IP adresine aktarıldığını da gördü. Bu bulgu, yapılandırma verilerinin saldırgan altyapısına kopyalanmış olabileceğini gösteriyor. Araştırma kapsamında doğrulanan saldırı izleri arasında SSH giriş günlüklerinde -2 kullanıcısı, tam yetki grubunda ops hesabı, başarılı saldırılarda görülen 82.192.72.4 IP adresi ve istismar denemelerinde kullanılan 103.102.31.18 IP adresi yer aldı.
CISA da 10 Eylül’de CVE-2026-86060 açığını Known Exploited Vulnerabilities kataloğuna ekleyerek argüman enjeksiyonu hatasının aktif biçimde kullanıldığını bağımsız olarak doğruladı. CERT Polska, bazı yayınlarda zincire üçüncü bir açık olan CVE-2026-67276’nın da eklendiğini, ancak bunun ayrı bir SSH açığı olduğunu belirtti. Bu açık, mevcut bir kullanıcının RSA anahtarını taklit ederek giriş yapmaya yarıyor; bunun için hesap adı ve açık anahtar bilgisi gerekiyor ve yalnızca ilgili hesaba erişim sağlıyor. Bu nedenle MikroTrick zinciri, yalnızca CVE-2026-67279 ile CVE-2026-86060 birleşiminden oluşuyor.
Şu ana kadar kaç cihazın ele geçirildiğine dair resmî ve kesin bir sayı paylaşılmış değil. CERT Polska’nın aktardığına göre, açıkların birlikte kullanılmasıyla erişilen cihazlarda saldırı izleri farklı biçimlerde kaldı ve bazı olaylarda komut tamamlanmadan önce süreç çöktü.
Yama sonrası ne kontrol ediliyor
Güncelleme saldırıyı durduruyor, ancak yamadan önce yapılan değişiklikleri silmiyor. CERT Polska ve MikroTik, yöneticilerin güncellemeden sonra /system/device-mode/print komutunu çalıştırarak Flagged durumunu kontrol etmesini öneriyor. Bu mekanizma yalnızca belirli bulaşma izlerini yakalıyor; yokluğu cihazın temiz olduğunu kanıtlamıyor.
Kurumlar ayrıca bilinmeyen kullanıcıları, script kayıtlarını, scheduler girdilerini, tünelleri, proxy yapılarını, beklenmedik .rif tanılama dosyalarını ve açıklanamayan fetch etkinliğini de incelemeli. Bu işaretlerden biri varsa CERT Polska, cihazın ağdan izole edilmesini, günlüklerin ve yapılandırmanın korunmasını, ardından fabrika ayarlarına döndürülmesini ve güvenilir bir yapılandırmayla yeniden kurulmasını öneriyor. Parolalar, anahtarlar ve diğer tüm kimlik bilgileri değiştirilmeli; ele geçirilmiş bir cihazın yedeği geri yüklenmemeli.
CERT Polska, laboratuvar testlerinde ve protokol analizinde OpenAI GTAC programı üzerinden GPT-5.5-cyber ve GPT-5.6-sol dahil olmak üzere yapay zekâ modellerinden ve yerel açık ağırlıklı modellerden yararlandığını, ancak her bulgunun gerçek RouterOS sistemlerinde doğrulandığını açıkladı. Teknik analizle ilgili olarak kurumdan ve MikroTik’ten yorum istendi.