OpenSSH, Alpine Linux’te uzun parolaların SSH kimlik doğrulamasını aşmasına izin veren kritik açık için 10.6p2 yamasını yayımladı.
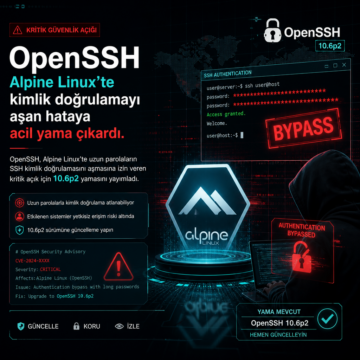


OpenSSH, Alpine Linux’te uzun parolaların SSH kimlik doğrulamasını aşmasına izin veren kritik açık için 10.6p2 yamasını yayımladı.
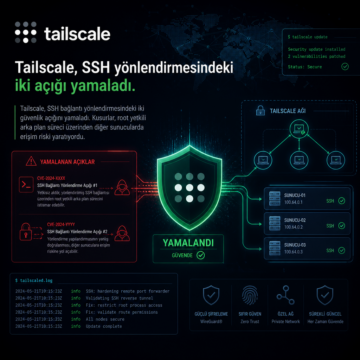
Tailscale, SSH bağlantı yönlendirmesindeki iki güvenlik açığını yamaladı.
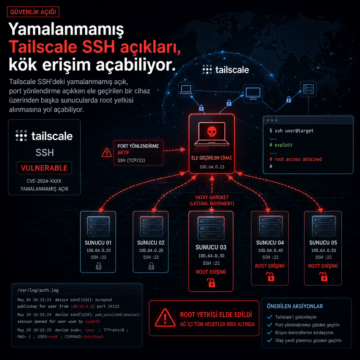
Tailscale SSH’deki yamalanmamış açık, port yönlendirme açıkken ele geçirilen bir cihaz üzerinden başka sunucularda root yetkisi alınmasına yol açabiliyor.
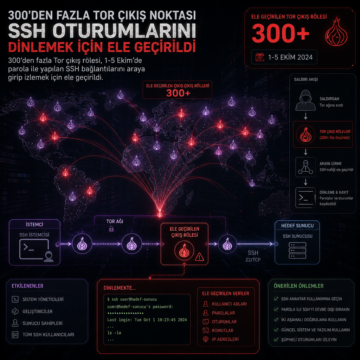
300’den fazla Tor çıkış rölesi, 1-5 Ekim’de parola ile yapılan SSH bağlantılarını araya girip izlemek için ele geçirildi.
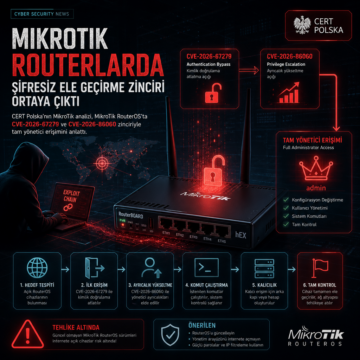
CERT Polska’nın MikroTrick analizi, MikroTik RouterOS’ta CVE-2026-67279 ve CVE-2026-86060 zinciriyle tam yönetici erişimini anlattı.
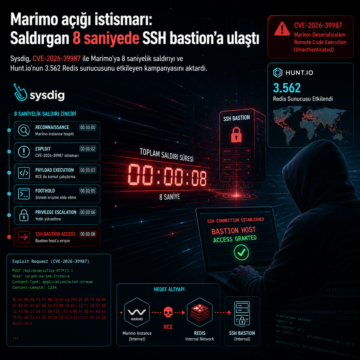
Sysdig, CVE-2026-39987 ile Marimo’ya 8 saniyelik saldırıyı ve Hunt.io’nun 3.562 Redis sunucusunu etkileyen kampanyasını aktardı.
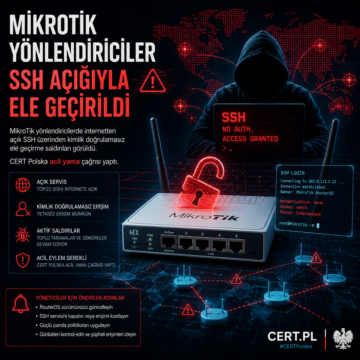
MikroTik yönlendiricilerde internetten açık SSH üzerinden kimlik doğrulamasız ele geçirme saldırıları görüldü; CERT Polska acil yama çağrısı yaptı.
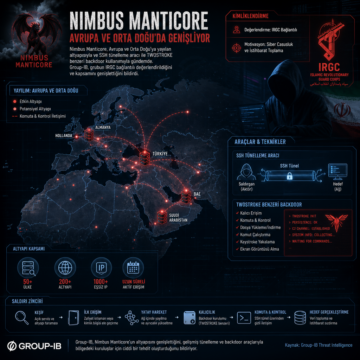
Nimbus Manticore, Avrupa ve Orta Doğu’ya yayılan altyapısıyla ve SSH tünelleme aracı ile TWOSTROKE benzeri backdoor kullanımıyla gündemde.
Linux çekirdeğinde 2016’dan beri var olduğu belirtilen CVE-2026-46333, yerel ve ayrıcalıksız kullanıcıların bazı dağıtımlarda root yetkisine çıkmasına ve hassas dosyaları okumasına yol açabiliyor. Debian, Fedora ve Ubuntu gibi yaygın sistemleri etkileyebilen açık için en kritik adım çekirdek güncellemesi; gecikme varsa ptrace kısıtlamalarının sıkılaştırılması ve SSH anahtarlarının gözden geçirilmesi öneriliyor.

SSHStalker adlı botnet, 2009-2010 dönemine ait Linux çekirdek güvenlik açıklarını kullanarak port 22 üzerinden yayılıyor ve IRC protokolüyle komut kontrolü sağlıyor. Bu saldırı, özellikle güncellenmemiş eski Linux altyapılarını hedef alıyor ve kalıcı erişim için gelişmiş rootkit ve günlük temizleyiciler kullanıyor.