

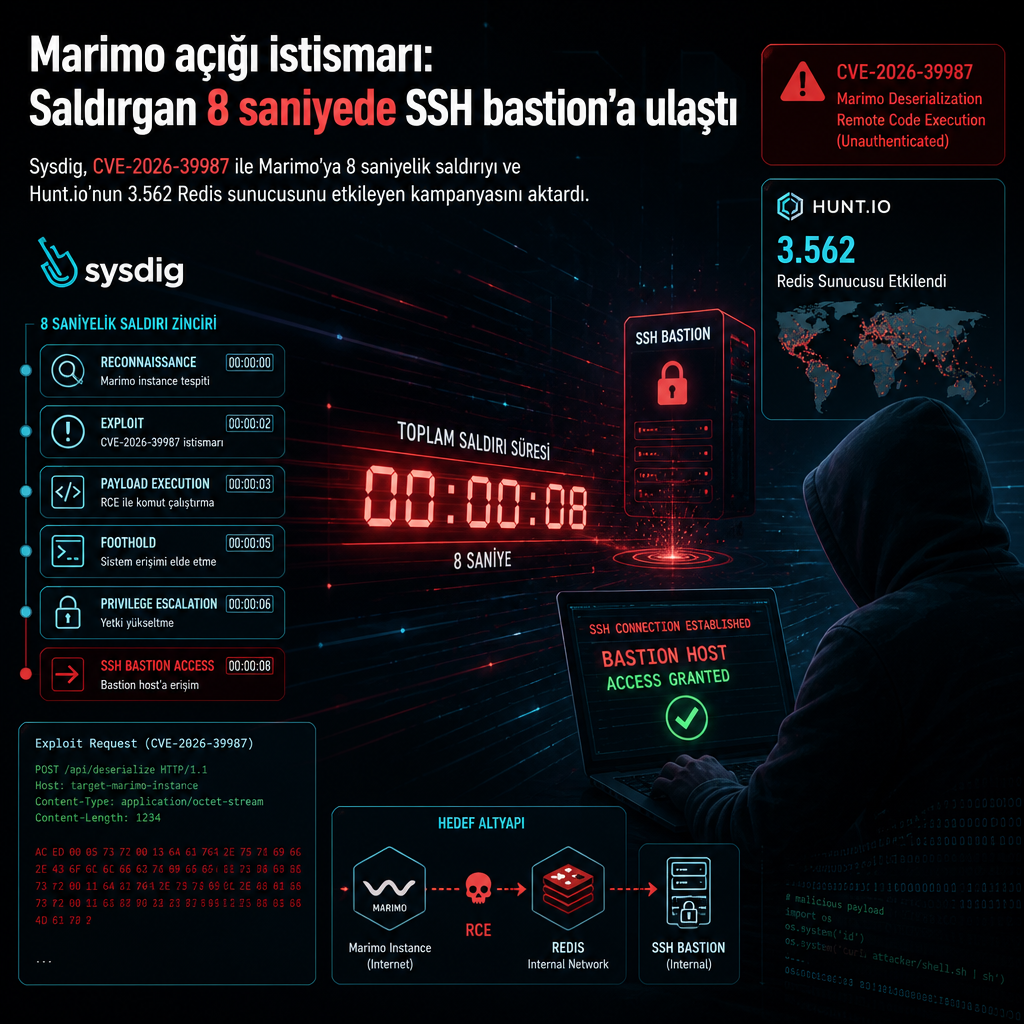
Sysdig’in son incelemesi, yetenekli bir saldırganın Marimo’daki kritik bir uzaktan kod çalıştırma açığını kullanarak ilk erişimden yalnızca 8 saniye sonra bir SSH bastion sunucusuna geçtiğini ortaya koydu. Saldırıda, saldırganın herhangi bir yapay zeka ajanına başvurmadan kendi yazıp elle ayıkladığı bir Python aracı kullandığı belirtildi.
İncelemeye göre saldırı zinciri, CVE-2026-39987 numaralı, kimlik doğrulama gerektirmeyen ve CVSS puanı 9.3 olan bir uzaktan kod çalıştırma açığını temel aldı. Marimo’nun tüm sürümlerini etkileyen açık, kamuya duyurulmasından saatler sonra aktif istismara açılmıştı.
WebSocket oturumundan AWS anahtarına, oradan bastion’a
Sysdig Threat Research Team, saldırganın Marimo’nun /terminal/ws WebSocket uç noktasına 172.236.12[.]17 adresinden bağlandığını, ardından ele geçirilen örnekten alınan kimlik bilgileriyle AWS Secrets Manager sorgusu yaptığını ve buradan çıkardığı özel anahtarla SSH bastion host’a eriştiğini aktardı.
Kayıtlara yansıyan zaman çizelgesi saldırının hızını net biçimde gösterdi: 18:57:22’de yeni WebSocket bağlantısı açıldı, 18:57:26’da uygulamanın sakladığı kimlik bilgisi üzerinden AWS anahtarı alındı, 18:57:30’da bastion üzerinde SSH kimlik doğrulaması görüldü. Tüm faaliyet, ilk WebSocket bağlantısının yapıldığı 12:52 ile saldırganın kendi kontrolündeki bir VPS üzerinde asyncssh benzeri bir dinleyici kurduğu 21:50 arasındaki yaklaşık dokuz saatlik oturumda gerçekleşti.
Sysdig, saldırganın bu oturum boyunca 850’den fazla etkileşimli komut çalıştırdığını, kamuya açık ve tanınabilir hiçbir saldırı aracını kullanmadığını, betiklerini oturum sırasında sıfırdan yazdığını söyledi. Şirketin aktardığına göre operatörün yaklaşımı, credential çekip Secrets Manager’dan SSH anahtarını alan, anahtarı diske yazan ve tek hamlede SSH ile bastion’a bağlanan arka plandaki bir Python3 çağrısına dönüştü.
Şirketin ekibi, aynı CVE üzerinden profilledikleri yapay zekâ destekli tehdit aktörlerinin düştüğü bir tuzağı bu operatörün fark etmeden geçtiğini de vurguladı. Araştırmacılar, “Sekiz saniye, AI destekli saldırılardan beklediğimiz hız türü” değerlendirmesini yaparken, yetenekli insan operatörlerin makine hızına yaklaşabildiğini ve çoğu zaman savunma tarafındaki tespitlerden daha iyi kaçabildiğini belirtti.
Sysdig’in bulgularına göre saldırgan, ilk tutunma noktasını elde ettikten sonra Marimo açığını tam etkileşimli bir shell almak için kullandı ve ardından ele geçirilmiş örnekten topladığı kimlik bilgileriyle Amazon Web Services (AWS) Secrets Manager çağrısı yaptı. Aynı zincirde, elde edilen özel anahtar kullanılarak SSH üzerinden bastion host’a geçildi.
Şirket, bu zincirin uçtan uca kimlik bilgisi pivotlaması içerdiğini ve saldırganın tek bir arka plan Python3 çalıştırmasına indirgendiğini bildirdi. Bu çağrı, kimlik bilgisini çekiyor, Secrets Manager’dan SSH anahtarını alıyor, anahtarı diske yazıyor ve bastion’a SSH ile kimlik doğrulaması yapıyor.
Sysdig’in kaydettiği oturumda saldırganın 850’den fazla interaktif komut verdiği, bunların hiçbirinde kamuya açık ve tanınabilir bir saldırı aracının görülmediği de rapora girdi. Şirket, komutların oturum içinde elle yazıldığını ve hata ayıklamasının da yine saldırgan tarafından yapıldığını aktardı.
İncelemede yer alan bir başka ayrıntı, operatörün aynı CVE üzerinde gözlemlenen ajan tabanlı tehdit aktörlerinin düştüğü tuzaktan kaçınması oldu. Sysdig Threat Research Team, “Sekiz saniye, AI destekli saldırılarda görmeyi beklediğimiz türden bir hız” derken, yetenekli insan saldırganların yalnızca hızlı hareket etmediğini, aynı zamanda savunma mekanizmalarını daha iyi atlatabildiğini de söyledi.
Redis kampanyasında binlerce sunucu etkilendi
Aynı günlerde Hunt.io, 3.562 Redis sunucusunu ele geçiren bir kripto madenciliği kampanyasının ayrıntılarını da paylaştı. Faaliyetin, büyük olasılıkla 6379 numaralı portta internete açık Redis hedeflerini tarayan geniş bir keşif çalışmasının ardından başladığı, eş zamanlı olarak üç ayrı akış yürütüldüğü bildirildi.
Bu akışlardan ilki, HTTPS üzerinden bir listeyi tarayıp WordPress sürümü, yüklü eklentiler ve XML-RPC ile dizin listelemesi gibi yüzeyleri kontrol eden WordPress hedef keşfi oldu. İkincisi, Redis’in append-only file (AOF) modunu kullanarak authorized_keys içine SSH anahtarı enjekte eden yöntemdi. Üçüncü akışta ise Lua sandbox kaçış denemeleri yapıldı; Redis EVAL komutları ve sandbox’ı aşmaya yönelik girişimler 47.250.92[.]230, 34.166.99[.]116 ve 20.198.10[.]42 adresleri üzerinde test edildi.
Kampanyanın ana istismar tekniği, saldırganın kontrol ettiği içeriği hedef Redis sunucusuna sızdırmak için SLAVEOF komutunun kullanılmasıydı. Bu yöntemle kurban sistemlere XMRig madencisi bırakıldığı tespit edildi. Faaliyet, 188.245.99[.]156 adresinde açıkta bırakılmış çalışan bir ortamın keşfiyle görünür hale geldi ve şu ana kadar herhangi bir bilinen tehdit aktörüne ya da gruba bağlanmadı.
Hunt.io, doğrulanan kurbanların Redis 2.8.17 sürümünden 7.2.0’a kadar uzandığını, Linux tarafında ise EOL durumundaki RHEL/CentOS 6’dan güncel Ubuntu çekirdeklerine kadar geniş bir yelpazenin etkilendiğini yazdı. Şirket, asıl zayıflığın sürüme özgü bir bug değil, eksik kimlik doğrulama olduğuna işaret etti. Aynı toolkit’in üç hizmet üzerinde dört ayrı teknik denediği, ancak yalnızca Redis rogue replication yönteminin ölçeklenebildiği de not edildi; SSH anahtarı enjekte etme ve MongoDB sandbox-escape denemeleri 2.810 girişimde sonuç vermedi, tam bir WordPress kimlik bilgisi ile web shell zinciri ise elde edildi ama ölçekte doğrulanmadı.
Hunt.io’nun aktardığına göre kampanyada tek bir operatör, internet taraması, WordPress hedef keşfi, AOF tabanlı SSH authorized_keys enjeksiyonu ve Lua sandbox-escape probing aşamalarını birlikte yürüttü. Şirket, Redis tarafındaki etkinin rogue replication üzerinden büyüdüğünü, diğer tekniğin ise 2.810 denemede sıfır sonuç verdiğini bildirdi.
Son aylarda tek bir operatörün 14 binden fazla Dahua IP kamerayı hedef alan Operation CameraSwarm kampanyasıyla da ilişkilendirildiği hatırlatıldı. O operasyonda brute-force saldırıları, CVE-2021-33044 ve CVE-2021-33045 numaralı kimlik doğrulama atlatma açıkları ve eşler arası P2P aktarma tekniği birlikte kullanılmıştı.